
ハッカーがChatGPTユーザーに「支払い情報の更新」を48時間以内に要求、認証情報を狙うフィッシング攻撃
脅威アクターが、緊急性を演出した偽のサブスクリプション支払いメールでChatGPTユーザーを標的にし、認証情報を盗むウェブサイトへ誘導しています。 Cofenseのフィッシング防御センター(PDC)が特定したこのフィッシングキャンペーンは、OpenAIになりすまし、受信者に対して48時間以内に支払い情報を更新するよう
脅威アクターが、緊急性を演出した偽のサブスクリプション支払いメールでChatGPTユーザーを標的にし、認証情報を盗むウェブサイトへ誘導しています。 Cofenseのフィッシング防御センター(PDC)が特定したこのフィッシングキャンペーンは、OpenAIになりすまし、受信者に対して48時間以内に支払い情報を更新するよう
偽のChatGPT請求メールが、ユーザーをOpenAIのログインページを模倣したコピーサイトへと誘導し、入力されたユーザー名とパスワードをそのまま盗み取る手口が確認されました。CofenseのPhishing Defense Centerに所属するJosh Varden氏が、このメールの支払いボタンを
Trezorの正規ニュースレターシステムを通じて送られてきたセキュリティ警告メール――それこそが攻撃そのものでした。 攻撃者は、Trezorがニュースレター配信に利用していたサードパーティ製メールプラットフォーム「Brevo」の侵害を悪用し、ハードウェアの脆弱性によってユーザーのウォレットのシード(復元フレーズ

Microsoft 365のDirect Send機能を悪用するフィッシングキャンペーンが、米国東部時間の営業時間に合わせて活動していることが確認されました。 このキャンペーンはKnowBe4のThreat Labチームによって発見されたもので、
大規模なフィッシング活動が、信頼されているGoogleのサービスを多段リダイレクトのネットワークとして悪用し、メールセキュリティ対策を回避しながら、高度にパーソナライズされた認証情報窃取ページを配信していることが判明しました。一部のケースではScreenConnectのリモートアクセスソフトウェアをインストールするケ
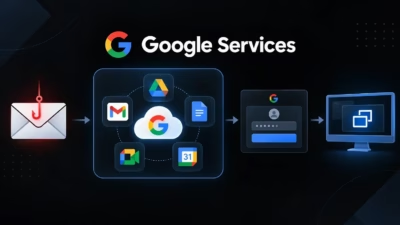
脅威アクターがGoogleの正規サービスを悪用し、フィッシング被害者を一見信頼できそうなリンク経由で誘導した上で、認証情報窃取ページへ誘導したりScreenConnectリモートアクセスソフトウェアをインストールさせたりする手口が確認されています。 KnowBe4 Threat Labの分析によると、この現在進行中の
ReliaQuestによると、脅威アクターは空のSMTPエンベロープ送信者を使用することで、Microsoft 365のRejectDirectSend保護機能を回避できることが判明しました。この手法により、フィッシングメッセージを信頼された社内ユーザーから送信されたかのように見せかけることが可能になります。 Rej
フィッシング攻撃者が、正規のエンドポイント管理プラットフォーム「Faronics Deploy」を悪用し、被害者のコンピューターに対するリモート管理権限を取得したうえで、リモートサポートソフトウェア「ScreenConnect」をインストールする手口が確認されています。 7月21日から8月20日にかけて観測された活動
2カ月間にわたるフィッシングキャンペーンでは、ボイスメールファイルを装ったSVG(Scalable Vector Graphics)添付ファイルが使われ、難読化されたJavaScriptをメールセキュリティの検知網をすり抜けて送り込む手口が確認されま
米国の医療システム十数社が、MyChart患者ポータル経由の正規通信を装う一連のフィッシングメールについて、患者に注意を呼びかけています。メールの多くは、受信者がMyChart Medicareキットの当選者であると称するもので、その他にも医療給付、Medicareパッケージ、無料ギフト、報奨金などをうたう
すべての記事を読み込みました