企業がAIアプリケーションをOpenAI、Google、AnthropicなどのAIソフトウェアプロバイダーに接続するために広く導入している大規模言語モデル(LLM)ゲートウェイツールで、高リスクのサイバーセキュリティ脆弱性が発見されました。
LiteLLMは月間ダウンロード数が10万件近くに上るオープンソースのツールで、AIアプリケーションやサービスの構築を支援するために企業で広く利用されています。
CVE-2026-35029とCVE-2026-59823として追跡されている2件の脆弱性により、任意のユーザーがLLMゲートウェイの管理者権限を取得できる可能性があります。
Check Pointのサイバーセキュリティ研究者によると、攻撃者はこれを悪用してシステム全体を乗っ取り、ファイルへのアクセス、認証情報の窃取、さらにはリモートでのコード実行まで可能になる恐れがあります。
調査結果は10月13日に公開されたブログ記事で詳しく報告されており、脆弱性はバージョン1.83.9より古いLiteLLMに影響します。
LLMゲートウェイは、アプリケーションと1つ以上のLLMプロバイダーの間に位置するシステムです。アプリケーションはモデルのAPIを直接呼び出す代わりにゲートウェイを経由してリクエストを送り、ゲートウェイがそれを適切なモデルのバックエンドに転送します。
エクスプロイトでシステム全体の乗っ取りが可能に
重要な点として、LLMゲートウェイは認証情報の管理、ログ記録、利用状況の追跡といった業務を一元化するために使われることが少なくありません。つまりゲートウェイは、組織が利用するすべてのAIプロバイダーのAPIキーを保管し、ロールや権限によるユーザーアクセスも管理しています。
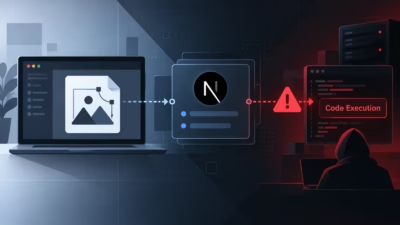
こうした強力なアクセス権限とCVE-2026-35029の脆弱性が組み合わさると、攻撃者は認可チェックの欠落を悪用して実行時の設定を変更できます。その結果、クラウドストレージから読み込まれた悪意あるPythonモジュールを介して、システム全体の乗っ取りやリモートコード実行につながる可能性があります。
一方、CVE-2026-59823として追跡されている脆弱性では、攻撃者がサーバーサイドリクエストフォージェリ(SSRF)を悪用してゲートウェイの外向きリクエストをリダイレクトし、AIプロバイダーのAPIキーを露出させる恐れがあります。
「現実的に言えば、脆弱なLiteLLM環境のアカウントを持つ人物なら誰でも、ゲートウェイを乗っ取って悪用できる可能性があります」と、Check PointでAIエージェントセキュリティ部門の研究責任者を務めるMateo Rojas-Carulla氏は述べています。
Check Pointは両脆弱性を、協調的開示プロセスを通じてLiteLLMに報告しました。LiteLLMのバージョン1.83.9以降のすべてのバージョンに、これらの脆弱性を塞ぐ修正が含まれています。ユーザーには、使用中のLiteLLMが最新バージョンであることを確認するよう呼びかけられています。
「今回の発見は、アプリケーションセキュリティでよく見られる不備です。権限チェックの欠落により、低権限のユーザーが管理機能にアクセスでき、コード実行などの深刻な結果を招きました」と、アプリケーションセキュリティ企業Black Duckのシニアリサーチ&デベロップメントマネージャー、Christopher Jess氏は指摘します。
「AIへのアクセスを一元化することで、こうしたゲートウェイは特に価値の高い標的になります。それに見合った保護が必要です。AIエコシステムの普及が加速するなか、セキュリティの基本が二の次にされる懸念すべき傾向を示す、また一つの事例です」と同氏は付け加えました。
AIの脆弱性悪用から身を守る方法
Check Pointは、LiteLLMを最新バージョンに更新することに加え、AIインフラを保護するために企業が次の対策を講じるよう推奨しています。
- ゲートウェイにアクセスできるユーザーを見直す:どのアカウントでもこれらの欠陥を悪用される可能性があるため、ユーザーアカウントを監査し、不要なものを削除する。
- パッチ適用前に権限のないユーザーがゲートウェイにアクセスした形跡がある場合は、LiteLLMに保存されているAIプロバイダーのAPIキーをローテーションする。
- 権限が実際に機能しているかを検証する:限定されたロールのユーザーが実際に制限されていることを確認する。CVE-2026-35029のような欠陥が最も大きな被害を生むのは、設定上の権限と実際に適用される権限のギャップだからである。
- LLMゲートウェイをセキュリティ評価の対象に含める:ペネトレーションテストや脆弱性評価の対象を、Webアプリケーションやクラウドインフラに加えてAIツールにも拡大する。
翻訳元: https://www.infosecurity-magazine.com/news/high-risk-vulnerabilities-llm-tool/