中国と関連のあるスパイ活動グループFamousSparrowが、ラテンアメリカの政府機関を狙った攻撃において、SparroWockyという新たなバックドアを使用していることが分かりました。
この一連の攻撃は1年以上にわたって続いており、新しいマルウェアは、これまで使用されていた独自バックドアSparrowDoorに取って代わったものです。
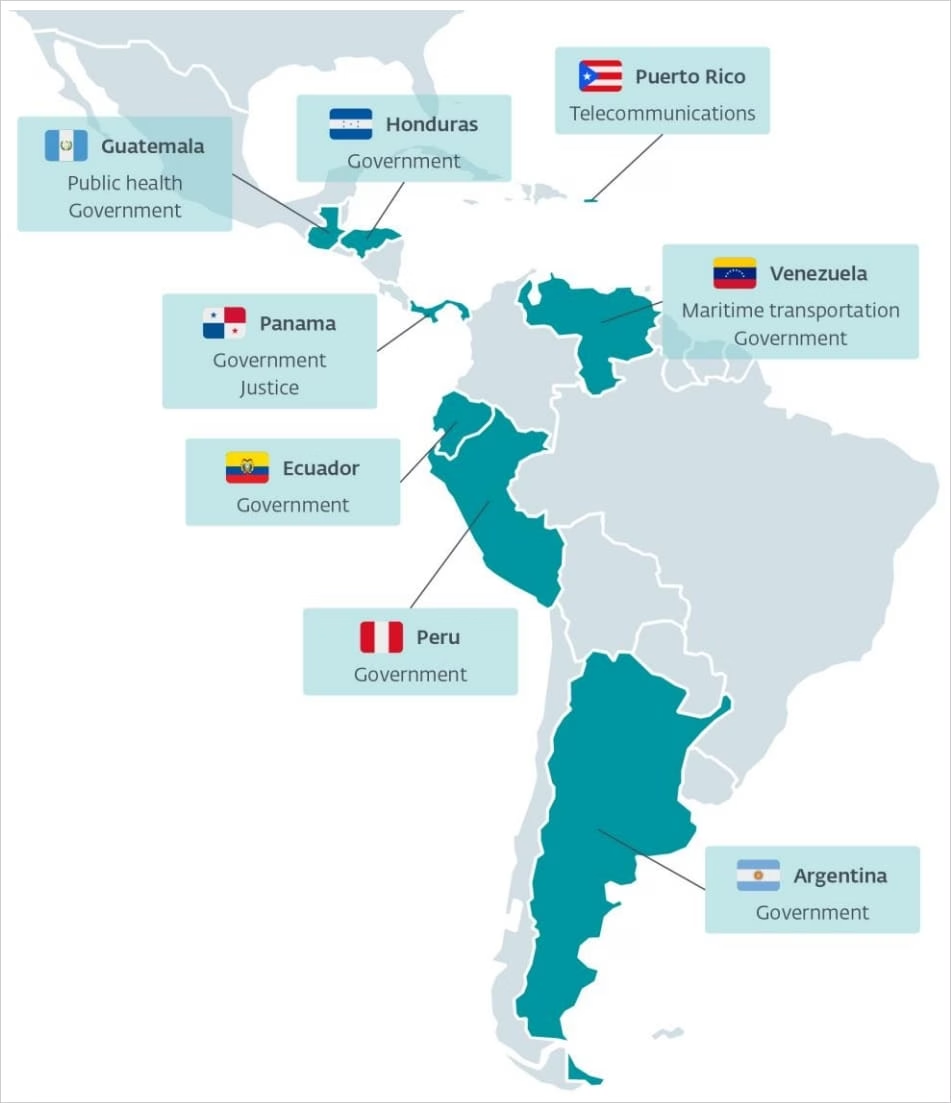
ESETの研究者らは、アルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの各組織を標的とした攻撃において、SparroWockyを確認しています。
研究者らは、この脅威アクターの目的が、中国の経済的利益に対する米国の圧力強化に、ラテンアメリカ諸国の政府がどう対応しているかについての情報収集にあったとみています。
ESETの分析により、SparroWockyはオープンソースプロジェクトのコードを取り込んだ、モジュール構造を持つ本格的なC++製バックドアであることが明らかになりました。
このマルウェアには、メモリ内の低レベル構造を操作したり実行時にコードを書き換えたりするなど、解析回避の仕組みが備わっています。SparroWockyの機能は以下の通りです。
- コマンドおよび実行ファイルの実行
- Beacon Object Filesのメモリ上での読み込み・実行
- システム、ネットワーク、ユーザー、ドメイン、Windowsバージョンに関する情報の収集
- ドライブ、ディレクトリ、ファイル、ディスプレイ、アクティブなユーザーセッションの列挙
- ファイルのアップロード、ダウンロード、コピー、移動、名前変更、削除
- 500ミリ秒ごとのスクリーンショット取得(最初の全画面画像以降は変化した領域のみを送信)
- 別のログイン中ユーザーのセッションでのプロセス作成
- TCPプロキシとしての動作、および接続の転送
- 自身の永続化設定の削除、および自身のファイルの削除
研究者らによると、このマルウェアはDLLサイドローディングによって展開されます。ローダーが.datファイルに含まれるRC4暗号化されたペイロードを復号し、検出回避のためそれを直接メモリ上にマッピングする仕組みです。
このマルウェアには、コールスタックや脅威の発生元を偽装する機能、動的なAPI解決、悪意あるメモリ上のコードやDLLを正規のWindowsコンポーネントに見せかける機能など、複数の検出回避メカニズムが備わっています。
セキュリティ製品から身を隠すため、SparroWockyはWindowsのスレッド生成プロセスを傍受して開始アドレスを書き換えています。
「SparroWockyはMinHookライブラリを使ってCreateThread関数をフックし、本来のlpStartAddressパラメータをセキュリティ製品から隠蔽します。
実質的に、SparroWockyが生成するどのスレッドも、開始アドレスがAnimateWindowになるため、セキュリティ製品からは正規のものとみなされる可能性が高いのです」とESETは説明しています。
SparroWockyは、Windowsサービス(ProcAuditManager)、またはWindowsレジストリキーの追加(SnapCart)のいずれかによって永続化を確立します。追加先はHKLMかHKCUか、利用可能な権限に応じて選択されます。
研究者らは、このマルウェアのアーキテクチャと検出回避技術は「解析回避のテクニックとWindows内部構造に関する高度な知識を示している」と指摘しており、これは豊富なリソースと経験を持つ脅威グループという同グループへの帰属評価と一致しています。
今回の攻撃を分析する過程で、ESETはこのマルウェアと直接通信するコマンド&コントロール(C2)アドレスを少なくとも18件発見しました。通信はポート443または8080を介した直接通信のほか、HTTPおよびSOCKS5プロキシ経由でも行われています。
ESETのテレメトリによれば、2025年半ば以降、FamousSparrowの主な標的はラテンアメリカ地域に集中しています。
同社のレポートには、SparroWockyバックドアの技術的分析が含まれるほか、この活動に関連する侵害指標(IoC)のリストも公開されています。