韓国の自動車・メディア企業を狙った巧妙な攻撃により、あるスパイ活動グループが被害者のネットワークへのアクセスを獲得していたことが判明しました。一部のケースでは、2025年初頭からアクセスが継続していたとみられています。
Rapid7が今週公開した分析によると、同社はこの攻撃を北朝鮮の高度持続的脅威(APT)グループによるものと分析していますが、確信度は「中程度」にとどまるとしています。判断の根拠となったのは、攻撃対象の傾向、単純な難読化手法の使用、そしてAPT37(別名InkySquid、ScarCruft、Ricochet Chollima)が使用するものと一致する指揮統制(C2)サーバーのリストです。メディア企業への攻撃に焦点を当てることで、攻撃者は情報源のネットワーク、未公開の報道内容、記者間のやり取りにアクセスできる可能性があります。一方、自動車企業は製造業の知的財産や技術情報への入り口となり得ると、Dark Readingの取材に対して匿名を条件に応じたRapid7の研究者らは述べています。
研究者らは次のように指摘しています。「この2つのセクターを組み合わせると、少なくとも2つの並行した目的が浮かび上がります。メディア側からは情報統制と対諜報活動、自動車側からは製造技術に関する情報収集です」
これまでにも北朝鮮のハッカーは金融機関を標的にしてきました。実際、2026年に盗まれた暗号資産の大部分は北朝鮮によるものでした。その他の攻撃では、ディープフェイクによる軍のIDカードを使ってユーザーを欺いたり、韓国大使館職員に対する従来型のスピアフィッシングを行ったりしています。
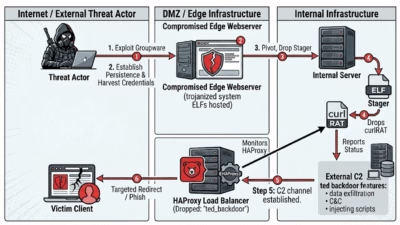
今回のケースでは、攻撃の背後にいるグループが「HAProxy」として知られる人気のオープンソース型ロードバランサーソフトウェアを侵害し、検知の難しいLinux用ツールキット(「TED」と命名)をインストールして、受信・送信トラフィックへの完全なアクセスを獲得しました。サイバーセキュリティ企業Rapid7が今週公開した同グループに関する分析で明らかにしています。被害者のネットワーク機器に常駐した後、北朝鮮系とみられるこのサイバー脅威グループは、認証情報の窃取、特定ユーザーのリダイレクト、ドライブバイダウンロード攻撃、痕跡を隠すためのログファイル改ざんなど、長期にわたるスパイ活動を展開していました。
Rapid7の研究チームによると、ロードバランサーを侵害した上で、その機器のソフトウェアにカスタムコンパイルしたコードを組み込むという手法は、北朝鮮のAPTグループにとって従来からの手口を一歩進めたものだといいます。
研究者らはこの攻撃について、「信頼されたソフトウェアや露出したインフラを介した初期アクセス、長期にわたる潜伏、認証情報の窃取、そして特定の専門コミュニティを狙った水飲み場型攻撃という、朝鮮民主主義人民共和国(DPRK)に一貫して見られるパターンに合致しています」と述べています。「TEDは、インフラと並行して動作するのではなく、本番インフラそのものに組み込まれるという点で、さらに一歩踏み込んだ手法を示しています」
ロードバランサーに寄生する攻撃
HAProxyはオープンソースのアプリケーション用ロードバランサー兼リバースプロキシであり、エンタープライズ向け製品「HAProxy One」の中核も成しています。ロードバランサーを侵害することで、攻撃者はその機器自体のフィルターAPIにアクセスできるようになり、ホスト・イン・ザ・ミドル攻撃を仕組む必要なく、すでに復号済みの平文通信に直接アクセスできてしまいます。具体的な初期侵入経路は判明していませんが、Rapid7が身元を明らかにしていない2件の被害者は、いずれもグループウェアとメールのログインポータルにアクセス可能なエッジWebサーバーを運用していたと、同社の分析は指摘しています。北朝鮮のAPTグループKimsukyがメールサーバーへのリモートエクスプロイトを使って被害者を侵害することが知られていることから、これらが初期アクセスポイントである可能性が高いとRapid7の分析は述べています。
グループウェアサーバーが侵害されると、攻撃者はそれを足がかりに残りの攻撃を展開すると同時に、認証情報の窃取も行っていました。
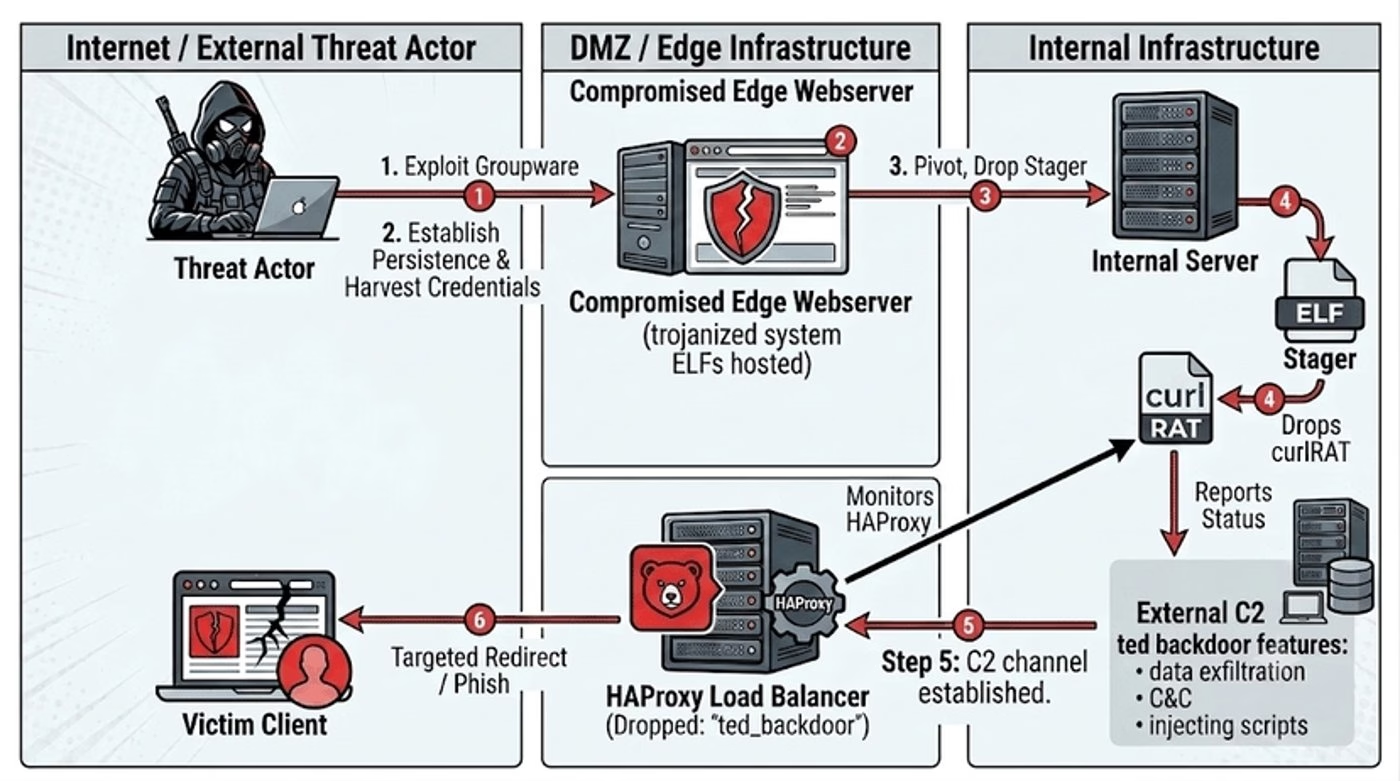
エッジWebサーバーを侵害した後、攻撃者はロードバランサーにバックドア「TED」を仕込み、通信へのアクセスを獲得します。出典:Rapid7
Rapid7の研究チームは次のように説明しています。「攻撃者の視点から見ると、ロードバランサーは理想的な標的です。なぜならSSLがそこで終端し、すべてのアプリケーションの手前に位置しているにもかかわらず、サーバーではなくネットワーク機器として扱われるため、エンドポイント検知の対象から除外されることが多いからです」
技術的に見て、この攻撃で最も注目すべき点は、ログファイル内のカウンターを消去して攻撃者の活動を隠すルーチンです。研究チームは「誰かがHAProxyのソースコードを読み込み、実稼働環境に対してテストを重ねるのに、かなりの時間を費やしたことがうかがえます」と述べています。
Rapid7の研究者らによると、この手法はマルウェアから離れ、正規のソフトウェアの中に悪意ある機能を埋め込むというトレンドの最新例に過ぎないといいます。
研究者らは次のように述べています。「近年のDPRKによるキャンペーンは、バイナリの設置を避けるためにOS標準ツールを利用する段階から、正規のソフトウェアインストーラーをトロイの木馬化する段階を経て、本番インフラのコンポーネントのランタイムに直接埋め込む段階へと進化してきました。TEDは、その進化をロードバランサーに適用したものと言えます」
ネットワーク機器も「サイバーゾンビ」になり得る
Rapid7の研究者らは、韓国およびアジア太平洋地域のCISOに対し、自組織のロードバランサーやその他のネットワーク機器を綿密に点検するよう警告しています。コードライブラリやコンパイル済みバイナリに対するさまざまな整合性チェックを、プロセスメモリの監査、そしてデバイス上のログとアウトオブバンドのログとの比較と組み合わせて実施すべきだとしています。
侵害された機器を発見するのは容易な作業ではありません。
研究者らは次のように説明しています。「このインプラントは、異常なプロセスも、予期しない外向き通信も、ログエントリも一切生成しません。C2への応答経路は生のTCPソケットに直接書き込まれ、HAProxyのロギングサブシステムを迂回します。さらにカウンターの消去機能により、監視ダッシュボード上に異常な活動が表示されることもありません」
研究者らは、地域のCISOに対し、自組織のアーキテクチャにおける同様の弱点を綿密に検討し、ネットワーク機器そのものが侵害されている可能性を考慮すべきだと述べています。
研究者らはこう結んでいます。「SSL終端を処理し、ランタイムでのモジュール読み込みに対応したロードバランサーやリバースプロキシは、ベンダーを問わず同じ攻撃対象領域を抱えています。組織は、ライブラリの整合性チェック、メモリのベースライン化、独立したネットワーク相関分析といった、すでにアプリケーションサーバーに適用しているのと同じレベルのエンドポイント検知の規律を、インフラのコンポーネントにも適用すべきです」
翻訳元: https://www.darkreading.com/cyberattacks-data-breaches/cyber-south-korean-media-automotive