
北朝鮮ハッカー、銀行向けセキュリティソフトをマルウェア拡散の道具に悪用
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
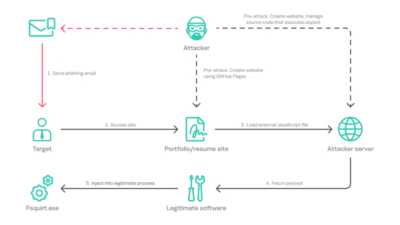
北朝鮮と関連のあるLazarus Group(ラザルス・グループ)が、韓国の組織を狙ったサイバースパイ活動でポスト量子暗号を使用していたことがわかりました。多段階の感染チェーンを通じて、マルウェアの通信やペイロードを隠蔽していました。 「Operation FlashHole」と名付けられたこの攻撃活動では、スピアフ
北朝鮮のハッカーが、新たな攻撃作戦でポスト量子暗号の仕組みを悪用し、悪意あるペイロードの配信を保護していることがわかりました。この作戦では、従来のマルウェアと新しいマルウェアを組み合わせています。 このキャンペーンは、「かなり複雑な」感染チェーンを通じて韓国の組織を標的にしています。サイバーセキュリティ企業Kaspe
韓国の金融セクターが抱えるセキュリティ上の問題は、銀行だけにとどまらない広がりを見せています。規制当局は、16の金融機関で情報漏えいが発生し、約10万件の個人情報が流出したことを確認しました。金融委員会(FSC)は10月14日、金融規制当局や政府機関との第2回緊急対応会議を受け、被害範囲の拡大を公表しました。調
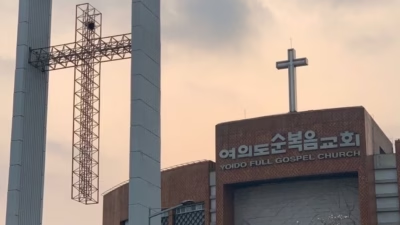
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
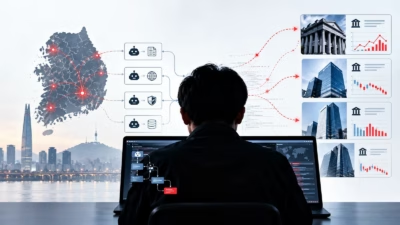
金銭目的のキャンペーンで、エージェント型AIツールが韓国の金融機関への侵入とデータの窃取に使われていた。StoreBig Data この攻撃は2026年9月下旬から10月上旬にかけて展開された。攻撃者は、中国で開発されたオープンソースのペネトレーションテストプラットフォーム「ARTEX」と、複数の大規模言語モデル(L
韓国の大手教会2カ所がサイバー攻撃を受け、約105万件の信徒記録が流出していたことが、ある分析で明らかになりました。 侵入には、窃取された認証情報、脆弱なアプリケーション、データベースへのアクセス、そして盗んだ情報の持ち出しに使われたクラウドストレージが関与していました。 研究者らは、米国内にある攻撃者のサーバー(1
韓国の李在明(イ・ジェミョン)大統領は、大手銀行などの金融機関で相次いだデータ漏えいについて、包括的な調査を指示しました。攻撃者が人工知能(AI)を活用したツールを使い、侵入やデータ窃取を自動化した可能性があるとの懸念が出ています。 この指示は、国内の大手金融機関が数日のうちに相次いで被害を報告したことを受けたもので
韓国の李在明(イ・ジェミョン)大統領は、大手銀行などの金融機関で相次いだデータ漏えいについて、徹底的な調査を指示しました。攻撃者がAIを活用した攻撃的セキュリティツールを使った可能性が指摘されています。Datagovernance consulting 一連のインシデントを受け、規制当局は緊急対応に乗り出しました。金
韓国の自動車・メディア企業を狙った巧妙な攻撃により、あるスパイ活動グループが被害者のネットワークへのアクセスを獲得していたことが判明しました。一部のケースでは、2025年初頭からアクセスが継続していたとみられています。Rapid7が今週公開した分析によると、同社はこの攻撃を北朝鮮の高度持続的脅威(APT)グループによる
すべての記事を読み込みました