2026年10月にフランスの700店舗以上のスーパーマーケットを襲ったサイバー攻撃では、冷蔵庫の温度や霜取り設定が不正に操作され、食品が廃棄される被害が出ました。CERT-FRは、Danfossの AK-SM および AK-SC システム、さらにCopelandとDixellのXWEB機器が侵害されたことを確認しています。Hackread.comが以前報じたとおり、攻撃者の正体や具体的な侵入方法は特定されていません。
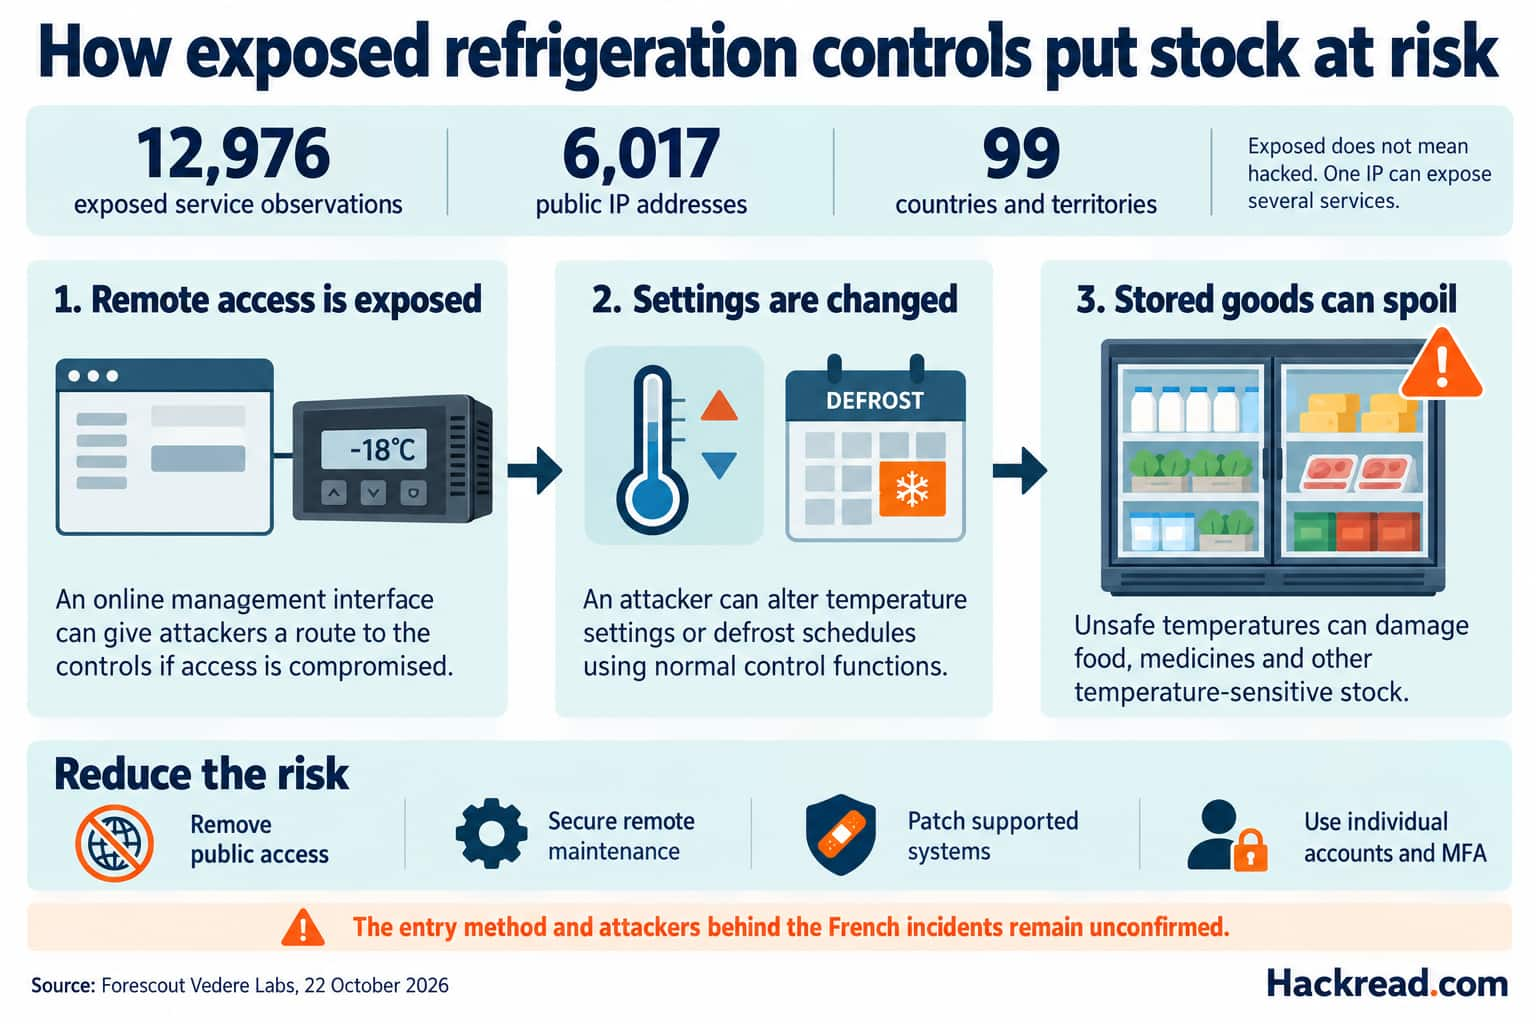
こうした中、Forescout社のVedere Labsに所属するセキュリティ研究者らは、99の国・地域にある6,017個のパブリックIPアドレスで、インターネットに露出した冷凍・冷蔵関連サービスを合計1万2,976件確認しました。
研究者らは、モノのインターネット(IoT)機器の検索エンジンShodanを使い、10の製品グループにわたる露出サービスを特定しました。1つのIPアドレスが複数のインターフェースを公開していたり、配下の複数のシステムを代表していたりする場合があるため、この数字は冷凍・冷蔵システム個々の台数ではなく、サービスの観測件数を示しています。
レポートは、管理インターフェースの露出とソフトウェアの脆弱性により、サイバー犯罪者が冷凍・冷蔵システムを操作できてしまう恐れがあると警告しています。スーパーマーケット、病院、農業施設、医薬品サプライチェーンなど、温度管理された保管に依存する業界にとって深刻なリスクです。
StudySecurity
スーパーへの攻撃が浮き彫りにしたリスク
Forescoutはまた、2026年1月以降、冷凍・冷蔵システムを狙ったとされる攻撃を20件以上追跡しました。親ロシア派ハクティビストグループのZ-Pentest AllianceとNoName057(16)が特に活発でした。標的には、欧州各地のワイナリー、果物の貯蔵施設、スーパーマーケット、食品加工施設が含まれます。
4月26日だけでも、Z-Pentestは10件の攻撃を主張しました。この脅威は今年の事件より前から存在しています。2025年10月に公開されたDanfossの技術情報によると、2022年の過去の攻撃では、ロシアのスーパーマーケット16店舗とイスラエルの40店舗が被害を受けました。
ネット上に露出した数千の冷凍・冷蔵サービス
Forescoutが確認した、インターネットに露出したサービスを製品ファミリー別にまとめると、次のとおりです。同社は、観測されたDanfoss StoreViewサービスの80%が、既知の脆弱性の影響を受ける可能性のある古いファームウェアで稼働していたことも明らかにしました。
確認された露出サービスは次のとおりです。
| 製品ファミリー | 露出サービス数 |
| Copeland/Dixell XWEB | 7,075 |
| Danfoss StoreView | 4,697 |
| Copeland Site Supervisor | 551 |
| Carel pCOWeb | 513 |
| その他のシステム | 140 |
Forescoutによると、観測されたDanfoss StoreViewサービスの80%は、既知の脆弱性の影響を受ける可能性のある古いファームウェアで稼働していました。
StudySecurity
Danfossは2025年8月のセキュリティアドバイザリで、バージョン4.3.1より前のAK-SM 8xxAシステムに影響する2件の脆弱性を公表しました。CVE-2025-41451はコマンドインジェクションによるリモートコード実行につながる恐れがあります。CVE-2025-41452は、Webインターフェースの設定変更を通じてサービス拒否(DoS)状態を引き起こす可能性があります。
いずれも悪用には認証が必要ですが、脆弱な冷凍・冷蔵管理機器がもたらすリスクを浮き彫りにしています。
病院にも同様のリスク
フランスでの攻撃は、破壊的マルウェアを使わなくても、冷凍・冷蔵設定を変更するだけで現実世界に損害を与えられることを示しています。病院で同様の妨害が起きれば、ワクチンや医薬品、その他の温度に敏感な物資が劣化する恐れがあります。
ProtectDevices
Forescoutは、攻撃者が破壊的マルウェアではなく正規の制御機能を使った場合でも、これらのシステムへの攻撃は「物理的・金銭的な影響」をもたらし得ると警告しています。同社の調査では、病院の冷凍・冷蔵ネットワークに対する攻撃が確認されたとの報告はありません。ただ、露出しているシステムの数を見ると、これらの機器がどこまで適切に保護されているのか疑問が残ります。
多くの冷凍・冷蔵システムは、保守のために遠隔からアクセスできます。複数拠点を担当する外部委託業者が行う場合もあります。Forescoutは、委託業者の認証情報が盗まれたり共有されたりすると、特に管理インターフェースがネット上に露出している場合、これらのシステムが危険にさらされかねないと警告しています。アクセスを得た攻撃者は、マルウェアを使わずに温度や霜取り設定を変更できてしまいます。
Forescoutは、インターネットからの直接アクセスの制限、リモート接続の保護、委託業者への多要素認証付き個別アカウントの付与、脆弱なシステムへのパッチ適用、設定やアラームの異常な変更の監視を推奨しています。
専門家が警告する病院・重要インフラへのリスク
Xcape Inc.の取締役を務めるDamon Small氏は、医療施設への潜在的な影響についての懸念をHackread.comに語りました。
StudySecurity
「保護されていない冷凍・冷蔵コントローラーは、臨床業務と患者の安全に対する差し迫った脅威です。わずかな温度変化でも、代替のきかない検体の劣化、重要な医薬品の品質低下、急性期医療の中断を招く恐れがあります」とSmall氏は述べています。
同氏は、攻撃者が物理的なアラームを間に合うように作動させずに冷凍・冷蔵設定を操作できる可能性があると警告し、セキュリティチームは環境制御を重要な運用資産として扱う必要があると付け加えました。
「業務用冷却装置のほうが患者ポータルよりもインターネットから簡単にアクセスできるなら、そのセキュリティ設計は崩壊しています」とSmall氏は指摘しています。
BreachLockの創業者兼CEOであるSeemant Sehgal氏も、冷凍・冷蔵やコールドチェーンの運用に関わる最近の事件に触れながら、Hackread.comに見解を寄せました。
「99か国で、1万3,000台近い冷凍・冷蔵システムがパブリックインターネットから到達可能になっています。これは、業界が今年すでに目の当たりにした事件の背景にある実態です」とSehgal氏は述べました。
同氏は、病院に対して、どの冷凍・冷蔵ユニットがオンラインでアクセス可能か、ソフトウェアは最新か、通常の勤務時間外に温度制御が応答しなくなった場合にどうなるかを確認するよう警告しました。
「冷凍・冷蔵環境に対するペネトレーションテスト、とりわけコントローラー側から攻撃者が到達し変更できる範囲を調べるテストこそが、インシデントの最中に誰かから答えを突きつけられる前に、これらの問いに答える適切な方法です」とSehgal氏は付け加えました。
(写真:PexelsよりJude Ballado氏)
翻訳元: https://hackread.com/refrigeration-controls-exposed-online-99-countries/