
冷蔵制御システムの露出が世界的なサイバーセキュリティ上の懸念に
Forescoutのサイバーセキュリティ研究者らは、インターネット上に露出した冷蔵制御システムのリスクに注意を促しています。運用技術(OT)の脆弱性は、食料供給や事業継続、その他の温度管理が求められる業務に深刻な影響を及ぼしかねないと警告しています。 この警告は、2026年10月にフランスのスーパーマ
Forescoutのサイバーセキュリティ研究者らは、インターネット上に露出した冷蔵制御システムのリスクに注意を促しています。運用技術(OT)の脆弱性は、食料供給や事業継続、その他の温度管理が求められる業務に深刻な影響を及ぼしかねないと警告しています。 この警告は、2026年10月にフランスのスーパーマ
Siemensは、同社のソフトウェアのダウンロード、インストール、管理用ツール「Siemens Software Center」に存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が、実際に悪用されていることを確認しました。 Siemensは2026年10月15日、セキュリテ
Siemensは、同社のSoftware Centerに存在するダイナミックリンクライブラリ(DLL)のサイドローディングの脆弱性が攻撃者に積極的に悪用され、マルウェアの配布に使われているとして、顧客に注意を呼びかけました。 同社はこの攻撃活動を、マルチプラットフォームに対応したClickFixキャンペーン「R
OTやIoTデバイスに依存する業界のIT責任者は、デバイスを流れるデータを「今収集し、後で解読する(harvest now, decrypt later)」攻撃などの量子の脅威から守るという、困難な課題に直面しています。 耐量子
Siemensは月曜日、同社のSiemens Software Centerの脆弱性が、マルウェアキャンペーンの一環として攻撃者に悪用されたことを明らかにしました。 Siemens Software Centerは、顧客が購入したソフトウェアのダウンロード、インストール、アクティベーション、更新を担うツールで、無料ト
ROMULUSは、6台のサーバーにまたがって稼働するClickFix配信プラットフォームです。トロイの木馬化されたStardockパッケージとLegionLoaderを配信する経路が確認されています。 今回の発見により、最近報告されたChatGPTのカスタムGPTの悪用キャンペーンのインフラが、独立して調査されていた
Forescout の Vedere Labs は、ClickFix キャンペーンで使われていた、これまで文書化されていなかったマルウェア配信プラットフォームを特定しました。あわせて、Vice Society ランサムウェアの活動に関連するマルウェアローダーの新たな配信手法も確認しています。 調査結果は2本の研究ブロ
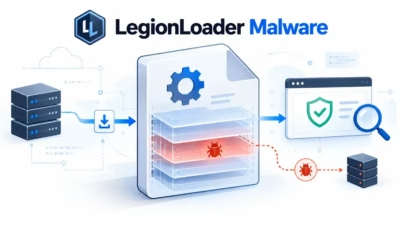
ハッカーは、セキュリティスキャンのサイズ上限を突くため、882,716,672バイト(約842 MiB)にまで肥大化させた実行ファイルを使い、LegionLoaderを配布しています。 研究者らはあるインシデントを調査する中で、複数のマルウェアペイロードに対応する共有型ClickFixプラットフォーム「ROMULUS
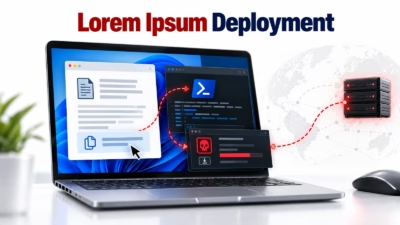
ClickFixキャンペーンがLorem Ipsum Loaderを使ってPythonベースのトンネリング用インプラントをインストールし、攻撃者に被害者ネットワークへの秘匿的な侵入経路を提供しています。ランサムウェア展開の足がかりにもなりかねません。 9月下旬に調査されたインシデントでは、防御側がランサムウェアの展開
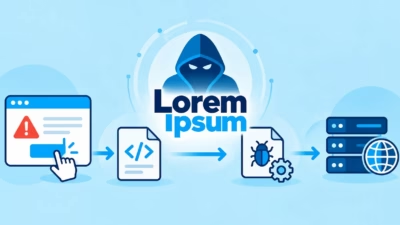
ハッカーがClickFixのソーシャルエンジニアリングを使ってLorem Ipsum Loaderを配布し、Python製のトンネリングツールでリモートアクセスを確立しています。 9月下旬の調査により、攻撃者がトンネルクライアントをインストールする前にローダーを展開していたことが判明しました。対応チームはランサムウェ
すべての記事を読み込みました