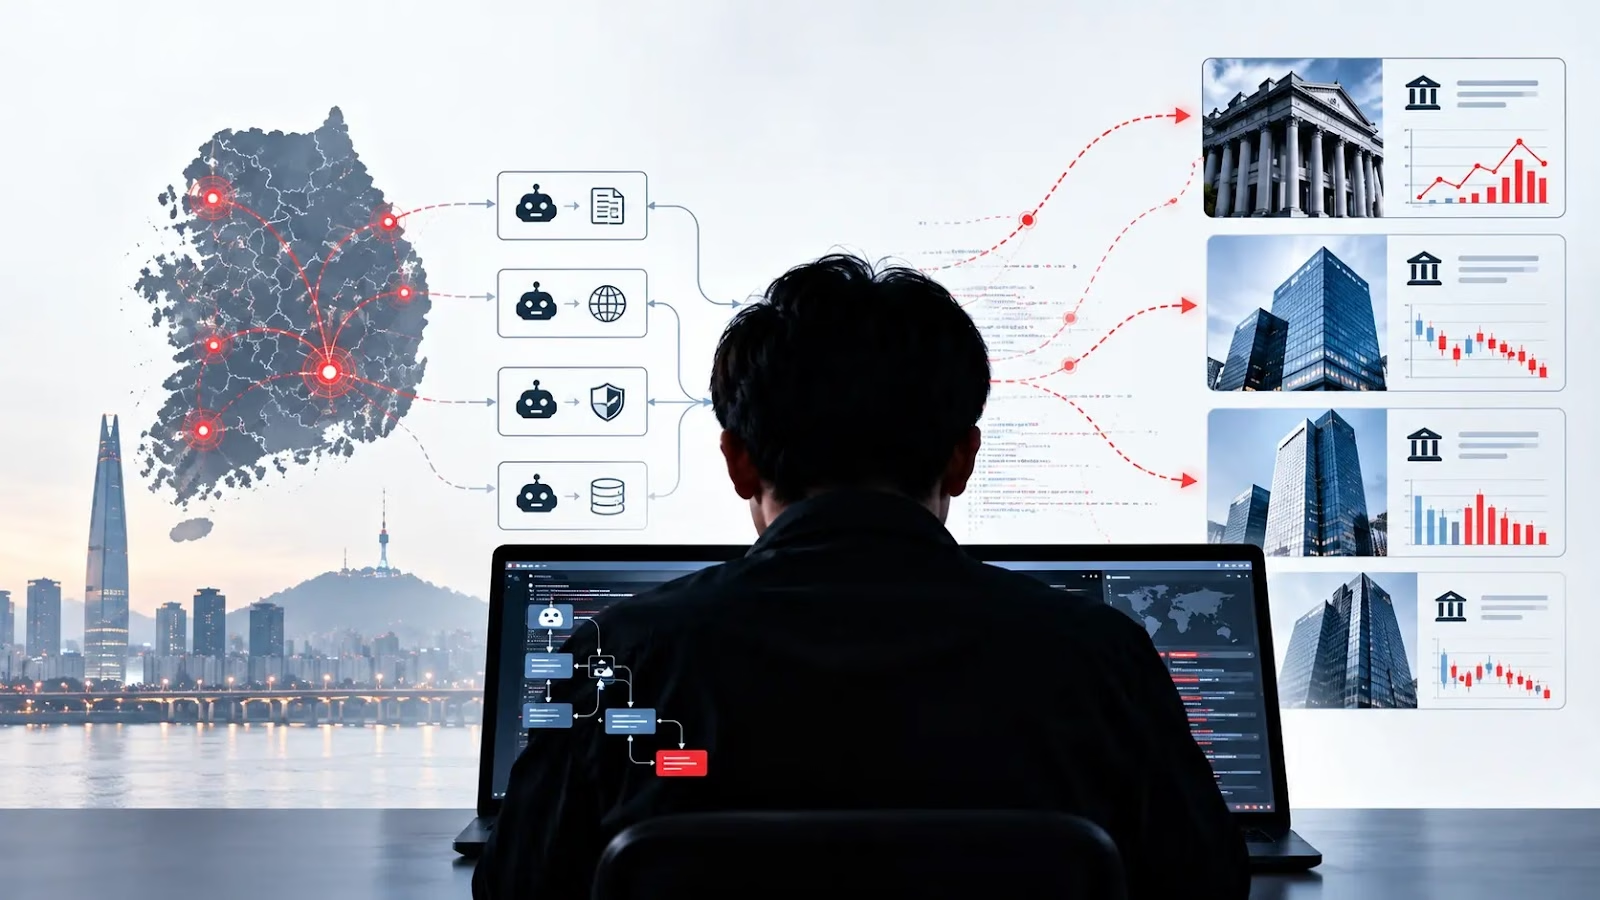
金銭目的のキャンペーンで、エージェント型AIツールが韓国の金融機関への侵入とデータの窃取に使われていた。
StoreBig Data
この攻撃は2026年9月下旬から10月上旬にかけて展開された。攻撃者は、中国で開発されたオープンソースのペネトレーションテストプラットフォーム「ARTEX」と、複数の大規模言語モデル(LLM)を組み合わせていました。
研究者は、攻撃者のインフラ、プロンプト、ワークフローを記録した運用ファイルが外部に公開されているのを発見し、回収しました。
CrowdStrikeは、身元不明の攻撃者は中国語話者で、金銭目的で活動している可能性が高いと、中程度の確度で評価しています。
ただし、研究者はこのキャンペーンを特定の攻撃グループに結び付けておらず、被害を受けた組織の正確な数も確認されていません。
調査の中心となったのは、ARTEXのインスタンスをホストしていた攻撃者管理下のサーバー「38.244.50[.]120」です。
無害化したアドレスhttp[:]//38.244.50[.]120:18899/.claude/CLAUDE.mdで公開されていたClaude Codeの指示ファイルには、ペネトレーションテストに関する中国語の指示が書かれていました。ファイルは、香港にある別の攻撃者管理下のサーバーにも言及していました。
調査担当者がこの参照先をたどると、ほかにも公開状態のディレクトリが見つかりました。そこには、Claude Codeのセッション履歴、ARTEXの設定ファイル、Claudeのメモリファイルが含まれていました。
これらの痕跡から、2台のサーバーで構成される攻撃基盤が明らかになりました。香港のサーバーが攻撃者の主要な作業環境として機能し、38.244.50[.]120は、韓国の標的に対して使われたとみられるARTEXのインスタンスをホストしていました。
CrowdStrikeによると、ARTEXは主要なモデルのバックエンドとしてDeepSeek v4.1-flashを使用していました。ほかのClaude Codeセッションでは、Zhipu AIのGLM-5.3とGrok 4.6が使われていました。
AI攻撃が金融システムに侵入
攻撃者はおそらく、LLMのAPIプロキシまたは再販業者とみられるxcai[.]proを経由してDeepSeekにアクセスしていました。これらの調査結果が示すのは攻撃者の設定であり、モデル提供企業が侵入を承知のうえで支援していたことを示す証拠ではありません。
CrowdStrikeが引用した業界報道によると、金融ブローカーが利用する融資進捗照会サービスと、別の銀行の従業員向けモバイル業務支援システムが、それぞれ侵害されました。
複数の組織にまたがるIPアドレスの重複が、各組織での活動を結び付けていたと報じられています。また、サーバー上のHTMLから見つかったARTEXの文字列は、使用ツールを特定する初期の手がかりとなりました。
ロイターの関連報道は、被害を受けた金融機関として新韓銀行とKB国民銀行を挙げています。
新韓銀行は約2万5,000人分の顧客の個人情報が侵害されたと報告しました。KB国民銀行は、119人の顧客に影響する情報漏えいがあったと報告しています。
ロイターによると、少なくとも9つの銀行が攻撃を公表したか、地元の報道に名前が挙がりました。ただし、この数字は、今回のキャンペーンによる被害が9件確認されたことを意味するものではありません。
回収したセッションには、攻撃者がClaudeに対し、犯罪者が韓国の情報漏えいデータをどこで売っているのかを尋ねる様子が残っていました。攻撃者は、韓国のTelegramのデータ販売グループも探していました。
こうした質問は、攻撃が利益目的だったとする見方を裏付けます。ただし、盗んだ記録が実際に売却されたことまでは立証していません。
別のセッションでは、ARTEXによる活動の成果を盛り込んだ、セキュリティ研究者としての履歴書の作成が依頼されていました。
Cybersecurityconsulting
この履歴書には、「YY」という別名とTelegramのハンドル名「@YY520CN」が記載され、広東省茂名市と華南理工大学との関係も主張されていました。
年齢に関する情報が食い違っており、自己申告の内容も検証できないため、人物を断定することはできません。同じTelegramのユーザー名は、NFTギフトのマーケットプレイスや、中国の決済プラットフォームとみられるサービスを標的にした調査にも登場していました。
CrowdStrikeは、この攻撃に関連する9件のプロキシアドレスも公表しました。その中には、101.53.80[.]20、205.214.59[.]31、124.155.252[.]63が含まれます。
MITRE ATT&CKへのマッピングでは、仮想専用サーバー(VPS)の取得、人工知能(AI)機能の入手、プロキシの使用が対象です。
対応する技術IDは、それぞれT1583.003、T1588.007、T1090です。これらは、このキャンペーンにおけるインフラの準備、AI機能の取得、プロキシ経由の通信を結び付けています。
今回の証拠が示しているのは、AIが支援した侵入活動であり、AIが単独で動く攻撃者ではありません。
公開されていたセッションログからは、人間の攻撃者がエージェント型ツール、外部モデル、従来型のインフラを組み合わせ、短期間に複数の侵入を支えていた様子がうかがえます。一方で、攻撃者は運用上の判断を示す、異例なほど詳細な証拠も残していました。
IOC(侵害指標)
| IOC | 説明 |
101.53.80[.]20 |
プロキシのIPアドレス |
205.214.59[.]31 |
プロキシのIPアドレス |
124.155.252[.]63 |
プロキシのIPアドレス |
154.201.79[.]246 |
プロキシのIPアドレス |
23.248.249[.]90 |
プロキシのIPアドレス |
23.158.220[.]98 |
プロキシのIPアドレス |
103.248.148[.]84 |
プロキシのIPアドレス |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化を元に戻す際は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合しましょう。