Black Lotus Labsによると、乗っ取られた数千台のサーバーが、GitHubに投稿された詩を参照して、コマンド&コントロール(C2)サーバーを割り出していました。
この詩を読み取るマルウェアは「PoeLLM」と名付けられています。公開状態のAIサービスやオープンソースツールに侵入し、そこで暗号資産をマイニングするほか、新たな被害者を探すための踏み台としても使います。
研究者らはこの攻撃キャンペーンを「Canto Incognito」と呼んでいます。攻撃者はイタリア語を話す人物とみられ、金銭目的で活動しているようです。攻撃は2026年4月から続いており、3,400台を超えるサーバーが被害に遭いました。その大半は米国と西ヨーロッパにあります。
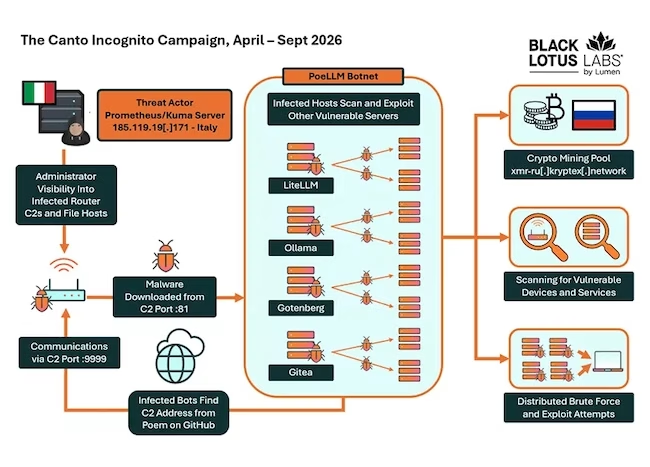
Canto Incognitoキャンペーンの概要(出典:Black Lotus Labs)
研究者らは次のように記しています。「被害者の多くは、LiteLLMやOllamaなど、オープンソースのAI/LLMサービスの脆弱なバージョンを使用していたようです。このマルウェアは、オープンソースのPDF変換ツールであるGotenbergや、ソフトウェア開発ツールキットのGiteaを稼働させる数百台のサーバーにも被害を及ぼしました」
研究者らによると、攻撃者はAI/LLMを実装したサーバーを侵害する価値があると見ています。理由は2つあります。1つは、機密情報の入手源になり得ることです。もう1つは、自前でホストされてインターネットに公開され、しかも既知の脆弱性を抱えるサービスが多いことです。
発見の経緯
調査チームがPoeLLMに最初に行き当たったのは、Ivanti Sentryの脆弱性(CVE-2026-10520)を調べていたときでした。
研究者らは次のように説明しています。「2026年6月上旬、侵害されたIvanti Sentryの被害サーバーが、5.78.73[.]122の専用サーバーと通信しました。このC2との通信から間もなく、このIvanti Sentryの被害サーバーは、脆弱な他のデバイスのスキャンを始めました」
さらに次のように述べています。「Black Lotus Labsのテレメトリーによると、C2アドレスを隠した詩の最初のGitHubコミットは、4月13日に行われていました。最初に確認されたC2ルーターの初期の通信から、攻撃者は短期間、感染とペイロードのダウンロードをテストしていたとみられます」
5月に入ると、攻撃者は主にポート3000と4000を狙ってインターネットをスキャンしました。これらはGotenbergとLiteLLMの既定のポートです。脆弱なサーバーが見つかると、エクスプロイトサーバーが細工したPOSTリクエストを送り、C2サーバーからファイルをダウンロードするよう指示しました。
Black Lotus Labsが分析した検体では、標的となったLiteLLMのエンドポイント(/mcp-rest/test/connection)が、LiteLLMのコマンドインジェクションの脆弱性であるCVE-2026-42271で言及されています。
アドレス帳としての詩
「On the Nature of Connection」と題されたこの詩は、「ejejejdfbbebe」というユーザーが作成したGitHubリポジトリ内のdash.cssというファイルに保存されています。このリポジトリは、nodejs.orgのWebサイトのソースコードをフォークしたものですが、マルウェアはNode.jsとは関係がありません。
PoeLLMは、詩の決まった位置にある4つの単語を取り出し、マルウェアに組み込まれた辞書を使って、それぞれを数字に変換します。4つの数字を並べると、現在のC2サーバーのIPv4アドレスになります。詩の以前のバージョンでは、「driver」「diode」「decryption」「string」の4語がそれぞれ92、119、165、74に変換され、C2アドレスは92.119.165.74となりました。
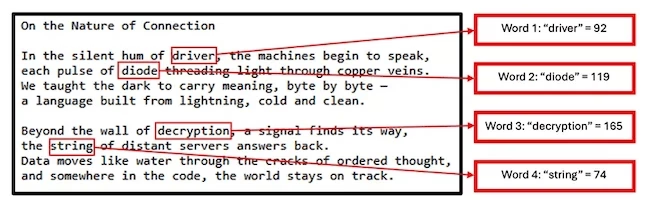
2026年6月23日に見つかった検体における、C2の詩の変換キーの内訳(出典:Black Lotus Labs)
攻撃者が新しいC2サーバーを立ち上げるときは、GitHubリポジトリにあるこの4つの単語を書き換えます。すると感染したマシンが、新しいアドレスを自力で割り出します。詩は、2026年4月13日の最初のコミット以降、11回編集されており、そのたびに被害者は新しいサーバーへ誘導されました。
研究者らは次のように述べています。「本稿執筆時点で、マルウェアの作成者は詩の解読パターンを変えていません。確認できた11回の更新で変わったのは、キーワードだけです」
マイニング、スキャン、ブルートフォース
マルウェアはインストールされると、暗号資産マイナーのXMRigとIronを実行し、被害サーバーをロシアのマイニングプールKryptexに接続します。リモートシェルやHTTP/Sスキャン、エクスプロイトの展開といった機能も備えています。感染したサーバーは、新たな標的のスキャンと攻撃に使われます。これによってボットネットは拡大します。
最近では、一部のボットのグループがSSHポートなどのログインポータルを狙い始めました。研究者らは、攻撃者が分散型のブルートフォース攻撃を試している可能性があると指摘しています。ただし、この機能はまだ開発の初期段階にあるようです。
Black Lotus Labsは、PoeLLMのC2サーバーとの間で行き来するトラフィックをブロックしたとしています。今後も新たなトラフィックの監視を続ける方針です。
「AIが開発や日々の運用にますます深く関わり、企業がAIインフラを取り込んで攻撃対象領域を急速に広げるなか、こうしたエージェントのセキュリティを、利便性のために後回しにしてはなりません」
「インターネットに公開されたAIツールや企業向けツールの更新が遅れると、信頼度の高いアクセスを許してしまいます。AIツールを攻撃対象領域管理やパッチ・更新のサイクルに組み込むことは、今回のキャンペーンで明らかになったトークン使用の悪用や暗号資産マイニングから企業を守るためだけでなく、データ損失やLLMジャッキング、ラテラルムーブメントを防ぐうえでも極めて重要です」と、研究者らは結論づけています。
翻訳元: https://www.helpnetsecurity.com/2026/10/08/poellm-malware-github-poem-ai-servers/