
詩の続きを読む:PoeLLMの隠されたアドレス帳を復元する | AI-native active defense
その詩にはアドレスが隠されていました。 2025年12月9日、discord.jsのフォークに短い詩が現れました。詩の中の数字は、コマンドサーバーのアドレスをエンコードしたものです。Linux向けインプラントはGitHubからこの詩を読み取り、そのアドレスに接続します。詩を書き換えれば、それを読むすべてのインプラント
その詩にはアドレスが隠されていました。 2025年12月9日、discord.jsのフォークに短い詩が現れました。詩の中の数字は、コマンドサーバーのアドレスをエンコードしたものです。Linux向けインプラントはGitHubからこの詩を読み取り、そのアドレスに接続します。詩を書き換えれば、それを読むすべてのインプラント
Black Lotus Labsによると、乗っ取られた数千台のサーバーが、GitHubに投稿された詩を参照して、コマンド&コントロール(C2)サーバーを割り出していました。 この詩を読み取るマルウェアは「PoeLLM」と名付けられています。公開状態のAIサービスやオープンソースツールに侵入し、そこで暗
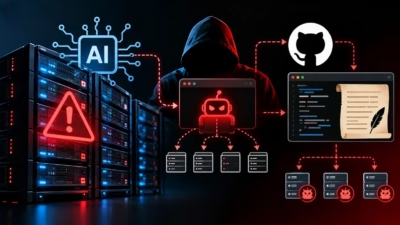
Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。 この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)イン
暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。 このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出す
公開状態のAIサービスを狙った暗号資産マイニングキャンペーンで、PoeLLM マルウェアが使われています。このマルウェアは、乗っ取ったサーバーをスキャナーやエクスプロイトの発射台に変えてしまいます。 このマルウェアには珍しい特徴があります。GitHub上に置かれた詩からキーワードを抽出し、コマンド&コントロー
6月13日、当社のLiteLLMデコイに、1,513バイトのPython製認証情報収集プログラムが送り込まれました。このプログラムはModel Context Protocol(MCP)サーバーになりすまし、initializeとtools/listに応答したうえで、収集結果をEという名前のツール1つの説明欄(des
BerryAIが開発するオープンソースのAIゲートウェイ「LiteLLM」に存在するコマンドインジェクション脆弱性(CVE-2026-42271)が攻撃者に悪用されています。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は月曜日、この欠陥を既知の悪用済み脆弱性カタログに追加することで、そ
広く利用されているオープンソースのAIプロキシゲートウェイ「LiteLLM」に存在する、認証不要のリモートコード実行(RCE)脆弱性が脅威アクターによって積極的に悪用されています。攻撃者は2つのCVEを連鎖させることで認証を完全に回避し、脆弱なホスト上で任意のコマンドを実行しています。 Horizon3.aiの研究者
LiteLLMに影響を与える深刻な脆弱性チェーンが確認されました。この脆弱性により、公開されたサーバーに対して認証不要のリモートコード実行(RCE)が可能となります。 CVE-2026-42271として追跡されており、CVE-2026-48710と連鎖するこの問題は、攻撃者が認証制御を回避し任意のシステムコマンドを実