
「我々にとって初めてのケース」:攻撃者が詩を使い、数千台のサーバーをマルウェアに感染させる
攻撃者がGitHubに投稿された詩を読み取るマルウェアを開発詩はC2サーバーの所在を示す暗号になっているサーバーはマルウェアに、クリプトジャッカーやスキャナーの展開を指示サイバー空間の果てしない荒野のどこかで、デジタル版ロバート・ラングドンが古い詩を解読し、主人の居場所と次の指示を突き止めようとしています。少し大
攻撃者がGitHubに投稿された詩を読み取るマルウェアを開発詩はC2サーバーの所在を示す暗号になっているサーバーはマルウェアに、クリプトジャッカーやスキャナーの展開を指示サイバー空間の果てしない荒野のどこかで、デジタル版ロバート・ラングドンが古い詩を解読し、主人の居場所と次の指示を突き止めようとしています。少し大
Black Lotus Labsによると、乗っ取られた数千台のサーバーが、GitHubに投稿された詩を参照して、コマンド&コントロール(C2)サーバーを割り出していました。 この詩を読み取るマルウェアは「PoeLLM」と名付けられています。公開状態のAIサービスやオープンソースツールに侵入し、そこで暗
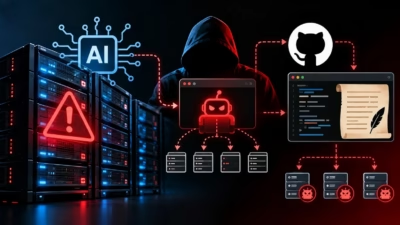
Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。 この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)イン
暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。 このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出す
オープンソースのAIサービスを狙い、詩を技術的な手がかりとして拡大を続けるボットネットを構築するマルウェアが、4月以降に3,400台超のサーバーを侵害しました。Lumen TechnologiesのBlack Lotus Labsが水曜日に公表したレポートで明らかにしました。 この詩は、攻撃者が書いてGi
公開状態のAIサービスを狙った暗号資産マイニングキャンペーンで、PoeLLM マルウェアが使われています。このマルウェアは、乗っ取ったサーバーをスキャナーやエクスプロイトの発射台に変えてしまいます。 このマルウェアには珍しい特徴があります。GitHub上に置かれた詩からキーワードを抽出し、コマンド&コントロー
マルウェアを操る「詩」を武器にしたイタリア系とみられる攻撃者が、4月以降に3,000台以上のサーバに感染させました。企業のAIインフラに侵入して暗号通貨をマイニングし、乗っ取ったシステムを拡大中のボットネットに組み込んでいます。今回の事例は、有害なプロンプトを詩に変換してLLMを欺き、安全対策を回避させるAIのジェイ
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
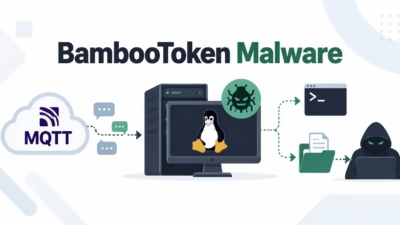
研究者らは、コマンド&コントロール(C2)通信にMQTTメッセージングプロトコルを使用するバックドア「BambooToken」と識別されたLinuxマルウェアの検体を分析しました。 このマルウェアは、システム情報の収集、シェルコマンドの実行、ファイルの閲覧、データのアップロード、そして侵害されたLinuxマシンからの
少なくとも2023年から活動しているこれまで知られていなかったマルウェアフレームワーク「BambooToken」が、Message Queuing Telemetry Transport(MQTT)プロトコルを使ってWindowsおよびLinuxシステムと通信していることが判明しました。 このマルウェアは2024年か
すべての記事を読み込みました