暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。
このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出すという、珍しいコマンド&コントロール(C2)の仕組みを組み合わせています。
CVEデータベースへのアクセス
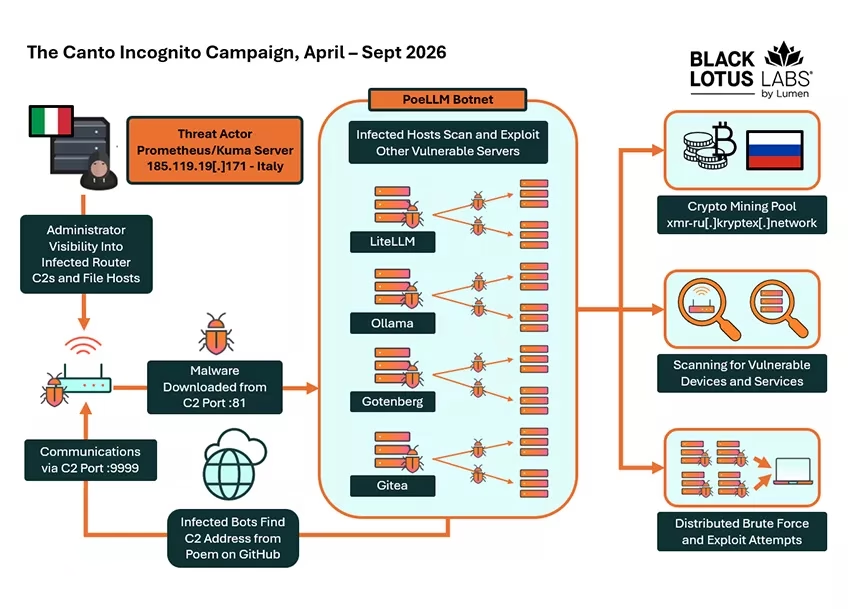
被害を受けたのは主にLiteLLM、Ollama、Gotenberg、Giteaを稼働させているサーバーで、Ivanti Sentryも標的になっている可能性があります。影響を受けたシステムの大半は、米国と西欧に集中しています。
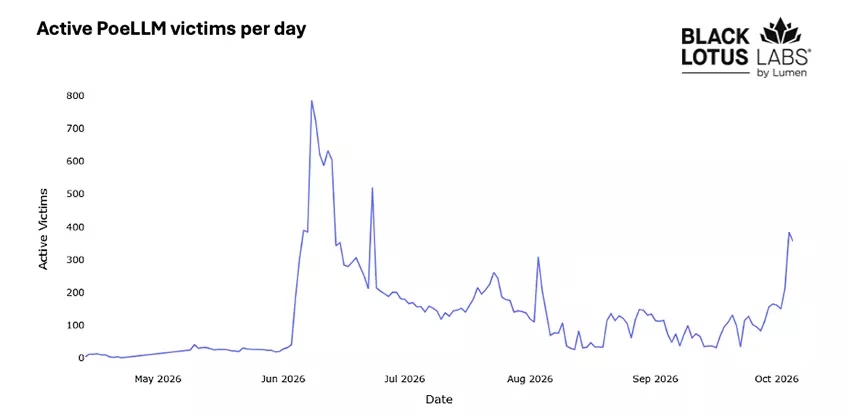
調査の主要な結果では、1日あたり800台を超えるサーバーが稼働するピークを報告しています。一方、前半の記述では影響を受けたサーバーを約2,200台としており、報告の時点ごとにスナップショットが異なるとみられます。
PoeLLMは、Node.jsのWebサイトリポジトリのフォーク内にあるファイルdash.cssに埋め込まれた詩「On the Nature of Connection」から、制御用の指示を取得します。
研究者は、このマルウェアと正規のNode.jsソフトウェアとの間に明確な関連は見つからなかったとしています。
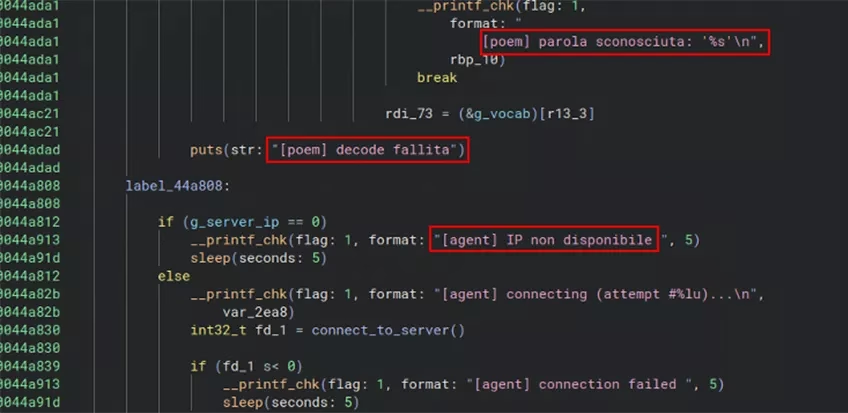
マルウェアは、決まったテキストの目印を使って4つの単語またはフレーズを抽出します。続いて、組み込み済みの辞書で数値に変換します。
これらの数値がIPv4アドレスの4つのオクテットとなり、現在のC2サーバーを示します。
攻撃者は特定の単語を書き換えるだけで、マルウェアを入れ替えることなく感染マシンの接続先を変更できます。研究者は、4月13日のリポジトリへの最初のコミット以降、詩が11回更新されたことを確認しました。
デコードの規則は変わらなかったため、調査チームはインフラの移行状況を再構築できました。
Black Lotus Labsは、GBhackersに共有したレポートで次のように述べています。調査のきっかけは、侵害されたIvanti Sentryシステムが5.78.73[.]122に通信し、その後ほかのデバイスのスキャンを始めたことでした。
さらにテレメトリーを調べると、GotenbergとLiteLLMの環境で使われるポート3000および4000に対し、広範囲なスキャンが行われていました。
PoeLLMマルウェア
攻撃が成功すると、標的はポート81のC2サーバーからペイロードを取得するよう指示されます。その後、感染したシステムはポート3778、5001、5002、9999のいずれかで通信します。
解析した検体の1つは、LiteLLMの/mcp-rest/test/connectionエンドポイントを参照しており、CVE-2026-42271と一致します。
この脆弱性はバージョン1.74.2から1.83.7より前のバージョンに影響します。低権限のAPIキー保有者を含む認証済みユーザーが、細工されたMCP設定を通じてコマンドを実行できます。
CVEデータベースへのアクセス
この問題はバージョン1.83.7で修正されています。重要な点として、これは認証不要の脆弱性ではなく、認証済みユーザーによるコマンド実行の脆弱性です。
libgcryptという名前のELFペイロードには、リモートシェル機能、HTTP/Sスキャン、エクスプロイトの展開機能に加え、XMRigとIronのマイナーが組み込まれています。
被害マシンは、5.180.174[.]162:8029や46.21.245[.]211:7029などのKryptexマイニングインフラに接続しました。
詩から最初にデコードされたC2は191.37.28[.]160でした。感染プロセスのテストに使われたとみられます。
侵害されたマシンはスキャンとエクスプロイトの実行役にもなり、キャンペーンの拡大を被害者のインフラ全体に分散させていました。
最近はSSHサービスやログインポータルへの通信が見られ、分散型ブルートフォース攻撃を試している可能性があります。ただし研究者は、この機能は未成熟だとみています。
デコードされたC2サーバーのうち複数は、脆弱なBoaルーターの管理インターフェースを公開していました。攻撃者が侵害済みのネットワーク機器を再利用していることがうかがえます。
最初に使われたブラジルのルーターで確認された脆弱性については、研究者は直接の悪用の証拠を確認できていません。
CVEデータベースへのアクセス
イタリア語のコメントやインフラ間のつながりから、攻撃者はイタリア語話者だと評価していますが、国籍が確定したわけではありません。
研究者は別に、イタリアでホストされているサーバーを管理用インターフェースの可能性が高いと、中程度の確度で評価しています。
Lumenは、特定したPoeLLMのC2サーバーとの間のトラフィックをブロックしたとしています。防御側は、報告されたダウンロード経路、マイニング接続、スキャン活動を、公開中のアプリケーションの資産一覧と突き合わせて確認する必要があります。
Gotenbergのインストールガイドは、インターネットへの公開を避け、ファイアウォールの内側で運用するよう明確に警告しています。
ドキュメントにはlocalhostのみにポートをバインドする例も示されています。これは、公開された変換サービスを狙うキャンペーンが突く、公開状態の問題に対処する設定です。
IOC(侵害指標)
| IPアドレス | 開始日 | 終了日 |
|---|---|---|
| 191.37.28.160 | 2026年4月13日 | 2026年5月16日 |
| 89.39.253.46 | 2026年4月14日 | 2026年6月24日 |
| 120.224.114.212 | 2026年5月9日 | 2026年9月8日 |
| 5.78.73.122 | 2026年6月8日 | 2026年8月22日 |
| 15.204.178.28 | 2026年6月14日 | 2026年8月17日 |
| 92.119.165.74 | 2026年7月1日 | 2026年7月23日 |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/poellm-malware/