マルウェアを操る「詩」を武器にしたイタリア系とみられる攻撃者が、4月以降に3,000台以上のサーバに感染させました。企業のAIインフラに侵入して暗号通貨をマイニングし、乗っ取ったシステムを拡大中のボットネットに組み込んでいます。
今回の事例は、有害なプロンプトを詩に変換してLLMを欺き、安全対策を回避させるAIのジェイルブレイク手法「敵対的ポエトリー(adversarial poetry)」が実際の攻撃で確認された初のケースです。PoeLLMマルウェアを追跡してきたLumenのBlack Lotus Labsが明らかにしました。
研究者らはThe Registerに対し、電子メールで「このような事例を確認したのは初めてです」と述べました。
研究者らはさらに、次のように続けています。「攻撃者の意図までは分かりませんが、重要なメッセージを隠すのに詩が最適な手段だったため、攻撃者は詩を使ったのではないかと考えています。詩に出くわした人にとっては、GitHub上のただの詩にすぎません。リンクもなく、ダウンロードさせるファイルもなく、高度なモデルでも不審と判定しかねない暗号化テキストもありません。このマルウェアにアクセスできない限り、セキュリティ研究者がこの詩を悪意あるものと見抜くことも、そこに隠されたIPアドレスに気づくこともないでしょう」
PoeLLMマルウェアは少なくとも4月から活動しており、主に米国と西欧にある3,000台以上のサーバに影響を与えました。現在も新たな被害者への感染が続いています。ピーク時には、1日あたり800台以上のサーバが稼働状態のまま感染していました。
このマルウェアは、オープンソースのAIシステムやサービスを悪用し、それらを探すスキャンも行います。被害者の大半は、インターネットに公開された脆弱なバージョンのLiteLLMやOllamaを実行していました。さらに、数百の被害者がPDF変換ツールのGotenbergやソフトウェア開発プラットフォームのGiteaを使っていました。
こうしたオープンソースツールに加え、攻撃者はIvanti Sentryなどの商用ソフトウェアも標的にした可能性があります。脅威ハンターがPoeLLMマルウェアを最初に発見したのは、Ivanti Sentryの脆弱性CVE-2026-10520を調査していたときでした。
水曜日に公開され、The Registerに共有されたレポートによると、「2026年6月上旬、侵害されたIvanti Sentryの被害システムが、5.78.73[.]122の専用サーバと通信しました。このC2と通信した直後から、このIvanti Sentryの被害システムは、脆弱な他のデバイスのスキャンを開始しました」といいます。
敵対的ポエトリーの仕組み
Black Lotus Labsは、PoeLLMマルウェアの作成者をイタリア語を話す犯罪者と分析しました。金銭目的のこの攻撃キャンペーンは、悪意あるコマンドをGitHubリポジトリに投稿した詩の中に隠していることから「Canto Incognito」と名付けられています。
脅威ハンターらは「マルウェア内のコメントや攻撃者のGitHubページのコメントはイタリア語で書かれています。Black Lotus Labsが分析したネットフローからも、攻撃者はイタリアにいるとみられます」と説明しています。さらに、このキャンペーンはAIシステムを標的にしており、詩そのものもAIが書いたと考えているということです。
このマルウェアはXMRigとIronのマイナーを展開し、被害システムをKryptexのマイニングインフラに接続します。
PoeLLMは、AIワークロードを支える侵害済みのGPUハードウェアで暗号通貨をマイニングするだけではありません。被害者のマシンを脆弱性スキャナーやエクスプロイトサーバにも変えてしまいます。これにより攻撃者は、さらに多くの脆弱なシステムを侵害できます。
研究者らの調査では、このクリプトジャッキングの犯人(GitHubユーザー名は「ejejejdfbbebe」)が、敵対的ポエトリーを含む最初のGitHubコミットを行ったのは4月13日でした。リポジトリはnodejs.orgのWebサイトのソースコードをフォークしたもので、ファイル名は「dash.css」です。このファイルには「On the Nature of Connection」と題した詩が収められており、最初のコミット以降、11回更新されています。以下は、9月時点の最新バージョンです。
In the silent hum of driver, the machines begin to speak,
Each pulse of diode threading light through copper veins.
we taught the dark to carry meaning, byte by byte —
A language built from lightning, cold and clean.
Beyond the wall of encryption, a signal finds its way,
the tick of distant servers answering back.
Data moves like water through the cracks of ordered thought,
and somewhere in the code, the world stays on track.
敵対的な仕掛けは次のとおりです。マルウェアは、詩の中のキーワードから現在のコマンド&コントロール(C2)サーバを割り出します。攻撃者が詩を書き換えると、感染したシステムは新しいC2の場所を見つけ出します。マルウェアは詩を解析して特定の単語やフレーズを抽出し、本体にハードコードされた辞書を使って数字に変換しています。
Black Lotus Labsによると、C2を割り出すロジックは次のように動作します。
関数「extract_poem_phrase_field」は、詩の本文から大文字・小文字を区別せずに3つの単語またはフレーズを抽出します。
-
単語1:「In the silent hum of 」と「,」の間のテキスト
-
単語2:「each pulse of 」と「 threading」の間のテキスト
-
単語3:「Beyond the wall of 」と「,」の間のテキスト
0x44a8db〜0x44a99bでは、4つ目の単語を異なる方法で抽出します。
-
「 of distant servers」を探す
-
直前の空白まで後ろ向きにたどる
-
単語の前の4バイトが「the 」であることを確認する
-
「the 」の後ろの単語を単語4として使う
4つの単語はそれぞれ対応する数字に変換され、それらを組み合わせてサーバをホストするIPv4アドレスになります。
キーを使ったC2への変換は次のようになります。
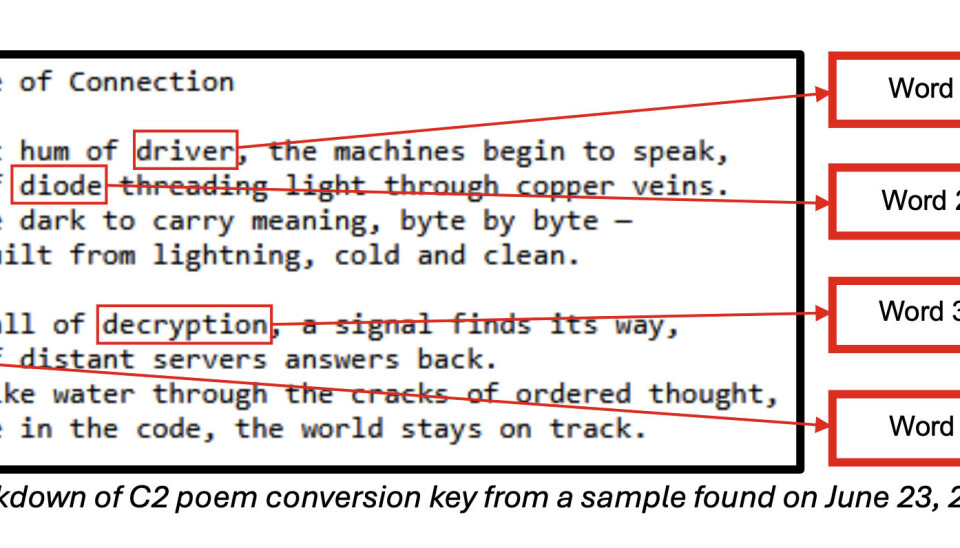
Black Lotus Labsのレポートには、すべてのC2のIPアドレスと、それぞれが最初と最後に確認された日時が掲載されています。ぜひ確認してください。
AIインフラの拡大で攻撃対象領域も拡大
企業が業務でAIの利用を増やすにつれ、攻撃対象領域も広がっています。これまで繰り返し見てきたとおり、AIの導入では、セキュリティが後回しにされがちです。
研究者らはThe Registerに対し、次のように述べています。「Canto Incognitoキャンペーンは、複数のAI関連サービスを標的にしている点で比較的珍しいものです。LiteLLMのサプライチェーン侵害をはじめ、今年の他の注目すべきキャンペーンは単一のサービスに焦点を当てており、オープンソースの情報によると被害者は約2,500人でした。これに対し、3,000を超えるPoeLLMの被害者では、常に複数の脆弱なサービスが確認されています」
比較のために挙げると、侵害されたTrivyのビルドに端を発したLiteLLMのサプライチェーン攻撃では、CloudSEKのセキュリティ研究者によると、世界中で2,500社以上の企業と43万4,000のCI/CDパイプラインが危険にさらされた可能性があります。
Black Lotus Labsは、PoeLLMマルウェアの開発者について「脆弱なサーバの特定、エクスプロイトの展開、被害者の取り込みによるキャンペーン拡大のいずれにおいても、極めて成功している」と指摘しています。続けて「攻撃者が1つか2つの脆弱性だけに絞っていたなら、潜在的な被害者はすぐに枯渇していたかもしれません。しかし対象範囲を広げたことで、より大規模で強力な(そして、より儲かる)ボットネットが生まれました」と述べました。
研究者らは、近い将来、この種の攻撃がさらに増えると予想しているということです。
研究者らは次のように警告しています。「AIのおかげでLiteLLMやOllama、Gotenbergといったツールは導入しやすくなりました。しかし、それらのサービスにパッチが適用され、攻撃者から守られているかまでAIが確認してくれるとは限りません。AI対応のサーバがオンラインになるほど、PoeLLMのようなマルウェアは拡散し続けるでしょう」®