サイバーセキュリティは、これまで一度も容易だったことがありません。脅威は猛烈なスピードで進化しています。デジタル投資が増えるたびに、企業の攻撃対象領域も広がり続けています。規制要件は、ただでさえ人手の足りないチームにさらなる重圧を加えます。そのうえ、人間の行動は予測できないため、100%の安全など存在しません。それでもセキュリティソリューション市場は、中小企業(SMB)にとって状況を楽にしてくれていません。
小規模な組織は、大企業に比べて、この問題に割ける予算も専門知識も限られているのが通常です。それでも高度な防御の必要性は、十分に理解しています。ただ、その防御は、わかりやすく、導かれるように進められ、無理なく運用できるものであってほしいと考えています。こうしたアプローチを前面に打ち出すソリューションやサービスは多くありませんが、確かに存在します。
中小企業はサイバーセキュリティの重要性を理解している
地政学的な不確実性が続き、技術が急速に変化する今、「そこそこ」のセキュリティでは到底足りません。ESETのデータによると、SMBの4分の3(75%)が、世界的な紛争やサイバー戦争を懸念しています。また、半数近くが過去1年間に少なくとも1件のサイバーインシデントを経験しています。
イランと関係する攻撃者が英国の電力や米国の水道施設を狙った事例や、ESETの最近の調査で明らかになったように、ロシアと連携するハッカーがポーランドのエネルギー施設を攻撃した事例など、国家の支援を受けた攻撃は、かつてないほど頻繁かつ大胆になっています。SMBも、重要インフラの事業者自身として、あるいは重要インフラ事業者に製品やサービスを提供する供給元として、まさに標的の射程内にいます。
しかし、それは状況の半分にすぎません。金銭目的のグループも、主にランサムウェアやデータ窃取による恐喝という形で、依然として突出した脅威をもたらしています。彼らは敵対的な国家を拠点に、欧米の法執行機関の手が届かないまま、罰せられることなく活動していることが少なくありません。一部の攻撃キャンペーンでは、政府系ハッカーと協力しているとみられる証拠も増えています。
とはいえ、攻撃者が誰であるかよりも、世界中のSMBを狙うために使われている手口のほうが、おそらく重要です。AIにより、あらゆる地域の攻撃者が、従来より低コストでスキルを高め、攻撃を拡大できるようになっています。彼らは偵察から情報の持ち出しまで、攻撃の各段階を高速で進め、脆弱性を悪用できる猶予期間を縮め、きわめて説得力の高いパーソナライズされたフィッシングメッセージを作り上げています。
次に来るのは、自律型エージェントを使った新たな攻撃の波です。その能力はすでに知られています。エージェントがすでにベンダーのテスト環境を抜け出し、被害者をソーシャルエンジニアリングで欺き、偽の人格を作り出し、脆弱なパスワードを悪用し、悪意あるコードを展開した例があるからです。暴走したエージェントにこれができるなら、意図的に操作されたエージェント型AIにも可能です。
AIは、攻撃の標的にもなっています。SMBがコーディングエージェントやチャットボット、AI支援のワークフローを取り入れるにつれ、これらのツールが新たな攻撃対象領域を生んでいます。自社で何が稼働しているか、把握できているでしょうか。悪意ある第三者に操作されていないと断言できるでしょうか。ユーザーはこの技術を使う際、ポリシーを守っているでしょうか。北米の組織の3分の1(32%)、欧州ではさらに多い42%が、承認されたプロセスやプラットフォーム以外でのAIアプリケーションの利用を制限するルールがないと認めています。
手に余る負担と割高なコスト
こうした状況を踏まえると、ESETの調査でSMBの58%が「大企業よりもサイバー攻撃に対して脆弱だ」と考えているのも、不思議ではありません。前例のない脅威環境に直面しているだけではありません。技術面だけでなく、運用面でも重圧がかかっています。
SMBは、業界用語があふれ、各社の宣伝文句が競い合い、狭い範囲の問題しか解決しない単機能ソリューションが詰め込まれた市場を、理解するのに苦労しがちです。技術を買い足しても、成果は改善しません。
平均的な企業は、サイロ化した数十ものセキュリティツールを使い、そのすべてがアラートや見栄えのよいダッシュボードを出し続けているかもしれません。その結果、運用の負担、アラート疲れ、トレーニング不足が増えるだけです。これほど多くの技術を管理するための時間もスキルも自信もなければ、SMBはすぐに手に負えなくなります。誤検知の対応に貴重な時間を奪われているうちに、本物の脅威が網をすり抜けます。重要なセキュリティ更新が適用されないまま、重要度の低いシステムにパッチを当てていることもあります。大切なツールが誤って設定されている場合もあります。
負担を減らす
小規模な組織が求めているのは、より優れた防御であり、解くべき新たなセキュリティパズルではありません。自分たちが理解できるツールやサービスが必要です。つまり、運用が簡単で、仕組みや内部での動作を平易な言葉でガイドし、説明してくれるものです。24時間365日の監視により、いつ起きた脅威でも可能な限り早く検知して封じ込め、組織への影響を抑えたいと考えています。さらに、アラートが次々と届き、状況を判断する材料が乏しいときに、どの脅威を優先すべきかを理解するための専門家の支援も求めています。
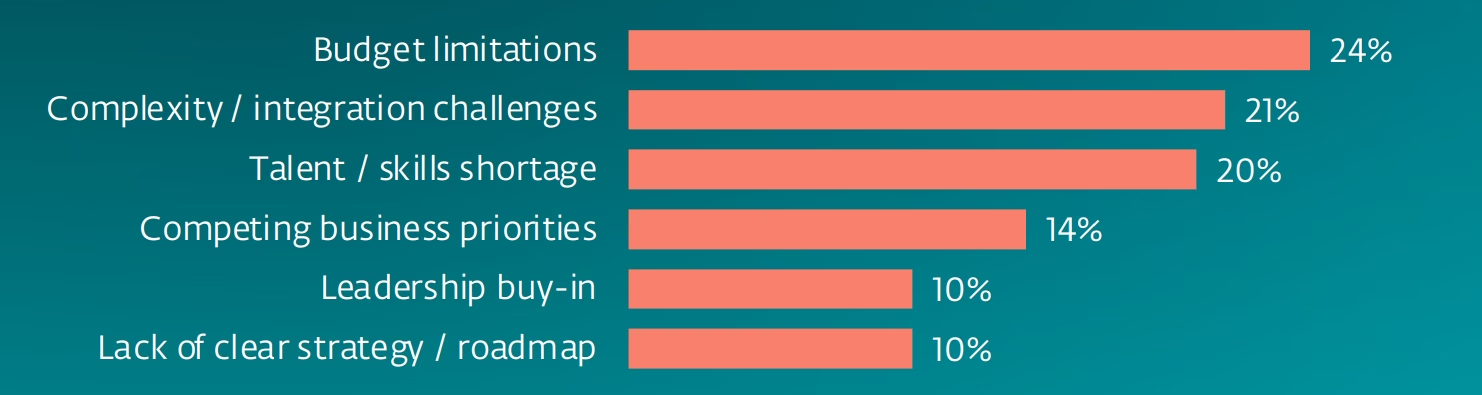
多くの組織にとって、これはセキュリティ機能の一部を信頼できるパートナーに委託することを意味します。その名称を知らないかもしれませんが、多くの場合、行き着く先はマネージド検知・対応(MDR)です。MDRなら社内チームの負担を軽くしつつ、アラートの見逃しを防げます。しかし従来、SMB市場はMDRプロバイダーから必ずしも十分なサービスを受けてきたわけではありません。
小規模な組織は、その機能に割高な料金を課す市場から締め出されてきたと感じているかもしれません。24時間体制の監視やスレットハンティングを自社で行うには、特にスキル不足の今、多額のコストがかかるからです。
さらに、導入作業の問題があります。表向きはシンプルさをうたっていても、実際にはそうならないMDRサービスが多くあります。複数のシステムやデータソースとの統合、外部委託先のSOC担当者への適切な権限付与、検知ルールの微調整、インシデント対応計画の策定など、複雑で時間のかかる作業が数多く求められるためです。
大半のSMBが求めているのは、継続的な監視、不審な活動の検知、次の対応についての明確なガイダンス、そして必要に応じて封じ込めと復旧を手伝ってくれる専門家です。ところが現実には、はるかに複雑になりかねません。
SMBにとって重要なのは、費用に見合う価値を見つけること、つまり約束した成果をきちんと出すセキュリティを選ぶことです。事業の先行きが不透明な状況が続き、長期的な影響を残しかねないサイバー攻撃による混乱の脅威がある今、この点はかつてなく重要です。
どの組織も、予防的な対策がいかに効果的でも、将来どこかの時点で侵害を受けると想定しなければなりません。経営を揺るがしかねない金銭的・信用上の損害を避ける鍵は、あらゆる攻撃をできるだけ早く封じ込め、復旧することです。そのためには、作業を増やすセキュリティではなく、よりよい意思決定を助けるセキュリティを見つける必要があります。
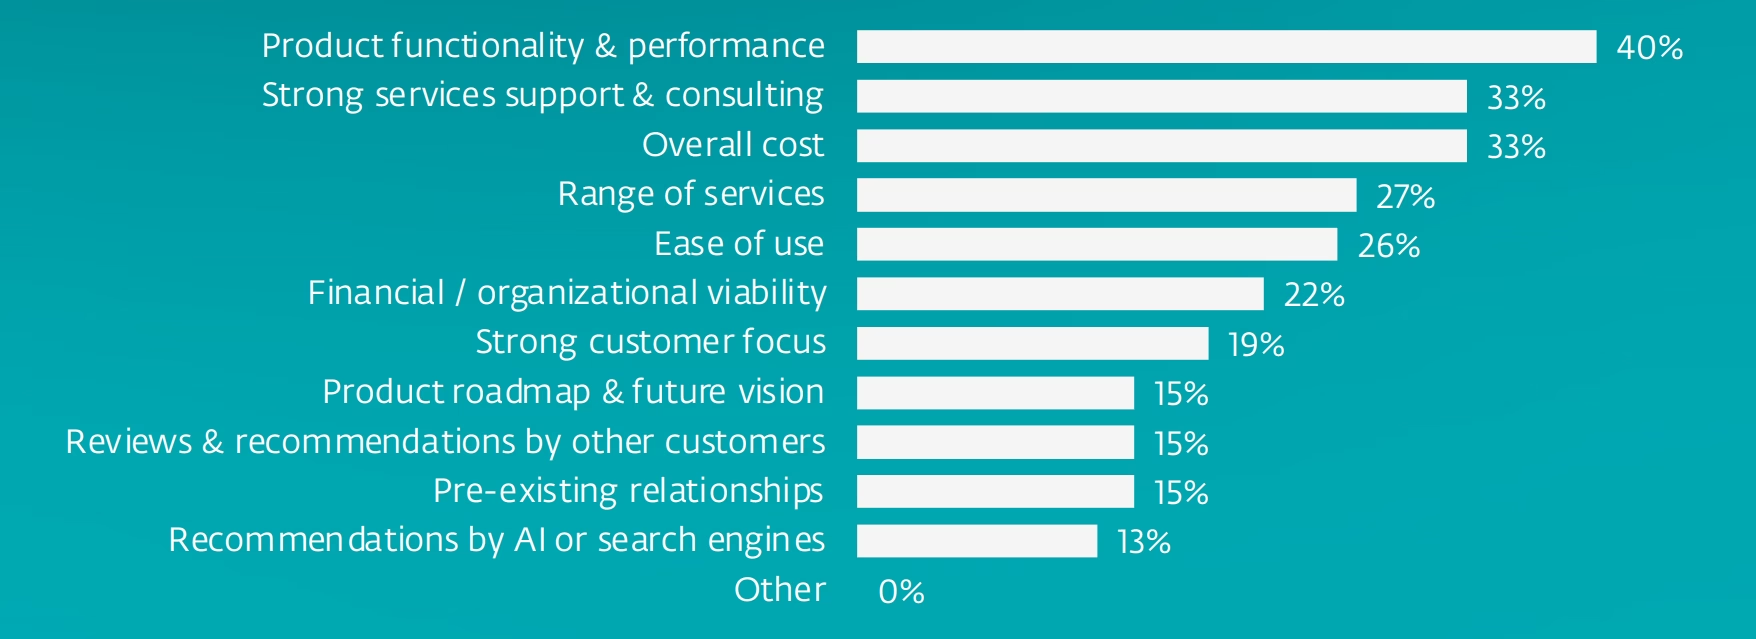
SMBが求めるもの
こうした状況の中、SMBはセキュリティパートナーに対し、互いに補い合ういくつかの機能を求めています。具体的には、次のような点を支援する製品やサービスです。
- 運用負担の軽減:社内チームがこなしきれずにいる日常業務を肩代わりします。たとえば、よくある問題の修復といった定型業務を自動化する方法があります。AIによる支援をチームに提供して生産性を高める方法もあります。さらに、導入時の支援や、AIや自動化では対処できない場面での介入など、常に専門家の助けを得られるようにします。
- 脅威の迅速な検知と封じ込め:レジリエンスを維持するための機能です。攻撃者は成果を最大化するため、週末や休日を狙う傾向を強めているので、この機能は24時間体制で機能しなければなりません。潜伏期間を最小限に抑えれば、インシデントに伴うコストを減らせます。IBMの試算では、昨年のデータ侵害のうち、特定と封じ込めに200日未満を要したものの費用は432万ドル、ライフサイクルが200日を超えたものの平均費用は565万ドルでした。
- 理解の促進と意思決定の改善:顧客に技術的な情報を浴びせすぎないことが大切です。顧客が知るべきなのは、何が起きたのか、インシデントの深刻度はどの程度か、サービスプロバイダーが何を修復したか、そして自社で何をすべきかです。情報が多すぎると、対応が麻痺しかねません。
- 事業継続性の強化:可能な限りインシデントを未然に防ぎ、発生した場合は影響を抑え、迅速に復旧しながら最低限の業務を維持できるようにすることで、レジリエンスを支えるシステムが求められます。SMBは大企業に比べて許容できるミスの余地が小さいため、顧客の信頼を守り、金銭的な影響を最小限にするには、迅速な復旧が欠かせません。
- 価値を得るまでの時間の短縮:迅速な導入と展開により、SMBができるだけ早くサービスの恩恵を受けられるようにします。ここではAIと自動化が役立ち、リスクにさらされる期間を可能な限り短くできます。
- より安全なAI活用の促進:組織内で使われているすべてのAIを、安全に管理・統制できるようにします。そのためにはまず、組織内で何が使われているのか、どんなデータが入力されているのか、(エージェントの場合は)何にアクセスできるのかを把握します。そのうえで、リスクを最小限にするポリシーと統制を策定します。二次的な防御層として、情報漏えいのリスクやプロンプトインジェクション、データポイズニングを抑え、既存のシステムが悪意ある第三者に乗っ取られないようにします。
- 企業の攻撃対象領域全体での防御強化:対象には、ID、コラボレーションツール、リモートアクセス、AIの利用、SaaSアプリ、クラウドインフラなどが含まれます。信頼できるプロバイダーは、リモートで働く従業員のノートPCからクラウドサーバーまで広がりうる、この分散した複雑なIT環境全体のリスク管理を支援します。攻撃者は防御の隙を見つける達人なので、対策範囲は包括的でなければなりません。
- 組織ごとに適したアプローチの提供:まったく同じSMBは二つとないからです。リスクプロファイル、攻撃対象領域、ITの成熟度、予算はそれぞれ異なります。自動化された防御で十分な組織もあれば、手厚い包括的なサポートを伴うホワイトグローブ型のセキュリティ関係のほうが適している組織もあります。鍵となるのは、混乱を招かずに選択肢を提供し、顧客のリスク許容度に合ったサービスを用意することです。
監督型セキュリティの意義
ここから導かれるのは、AI時代に向けた、摩擦のない「監督型セキュリティ」です。
摩擦がないというのは、購入、導入、利用のあらゆる場面で不要な摩擦を減らすべきだからです。複雑な技術的アラートを読み解いたり、バラバラの単機能ソリューションを統合したりしなくても、堅牢な防御を提供する必要があります。監督型というのは、AI、自動化、専任の担当者による監督を組み合わせ、顧客が運転席に座りつつ、隣には専門家のナビゲーターがいる状態にすべきだからです。そして「AIのためのセキュリティ」というのは、予防、検知、対応、相関分析、調査、効率化を高めるためにAIを活用すべきだからです。同時に、顧客のAI攻撃対象領域全体でリスクを減らす機能も備えるべきです。
AIはセキュリティのあり方を変えています。しかしAIを、単なる一機能や宣伝文句として扱ってはなりません。信頼できるセキュリティパートナーが提供するものの根幹に組み込まれているべきです。人間の専門知識に取って代わるためではなく、必要な場面でそれを補強し、チームの生産性を高め、人の目では見逃しかねない脅威を捉えるためのものです。
結局のところ、SMBが求めているのは、より手厚く守られ、支えられ、備えができているという確信です。侵入を最小限に抑えるために、できることはすべてやっているという確信です。そして、万一侵害が起きても、可能な限り早く復旧できるという確信です。そのうえで、多くの小規模組織を苦しめている運用負担を負うことなく、この確信を得たいと考えています。セキュリティは本来、ビジネスを後押しするものであり、成長やイノベーションの足かせになるものではないからです。
市場は進化しています。SMBにとって、より良いアプローチはすでに手に届くところにあります。必要なのは、適切なセキュリティパートナーを見つけることです。つまり、ミッドマーケットのニーズに的を絞り、より単純なソリューションで、監督型のサイバーセキュリティの成果を届けてくれるパートナーです。