公開状態のAIサービスを狙った暗号資産マイニングキャンペーンで、PoeLLM マルウェアが使われています。このマルウェアは、乗っ取ったサーバーをスキャナーやエクスプロイトの発射台に変えてしまいます。
このマルウェアには珍しい特徴があります。GitHub上に置かれた詩からキーワードを抽出し、コマンド&コントロール(C2)のアドレスを割り出す手法です。
このボットネット型マルウェアを追跡している Lumen の Black Lotus Labs(BLL)の研究者によると、これまでに2,100台以上のサーバーが侵害されました。活動のピーク時には、1日に最大800台の感染システムが稼働していたということです。
PoeLLM は少なくとも4月から活動しており、その後は活動が大幅に拡大しています。これまでに立ち上げられたC2サーバーは少なくとも11台に上ります。
調査によると、攻撃の対象は米国と西欧のシステムに及んでいます。
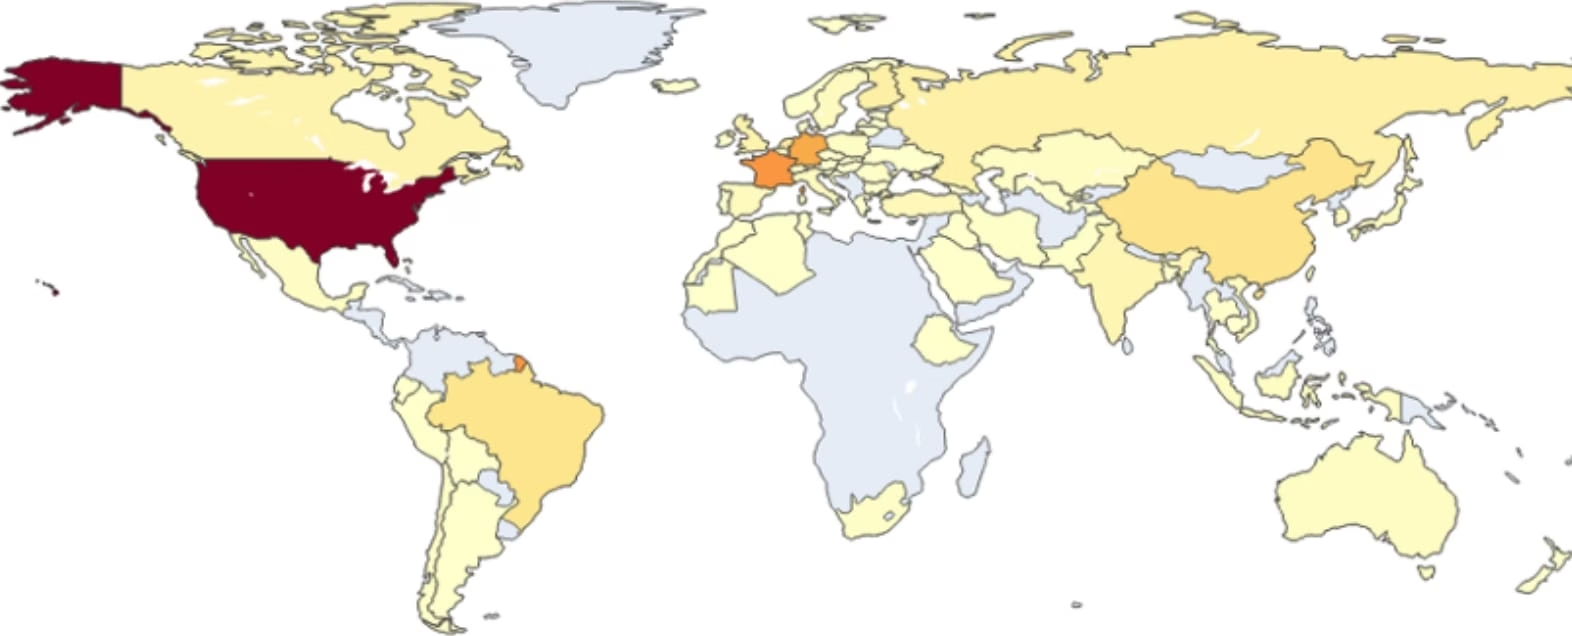
被害に遭ったサーバーの多くは、LiteLLM や Ollama といったAIツール、PDF変換ツールの Gotenberg、開発ツールキットの Gitea を公開状態で運用していました。Ivanti Sentry が標的にされた形跡も見つかっています。
BLL は、AIやLLMの実装環境が攻撃者にとって魅力的な標的だと指摘しています。設定が不十分なままインターネットに公開されていることが多く、さらに暗号資産マイニングに適した高性能なGPUクラスターで稼働していることが多いためです。
詩とマルウェア
BLL の研究者は本日公開したレポートで、PoeLLM の仕組みを説明しています。PoeLLM は libgcrypt という名前のELFファイルです。Node.js をフォークしたとみられる GitHub リポジトリに置かれた「dash.css」ファイルから、「On the Nature of Connection」と題された詩の中の4つの単語またはフレーズを取得します。
次に、ハードコードされた辞書を使ってこれらの単語を数字に対応付け、C2に対応するIPv4アドレスを生成します。
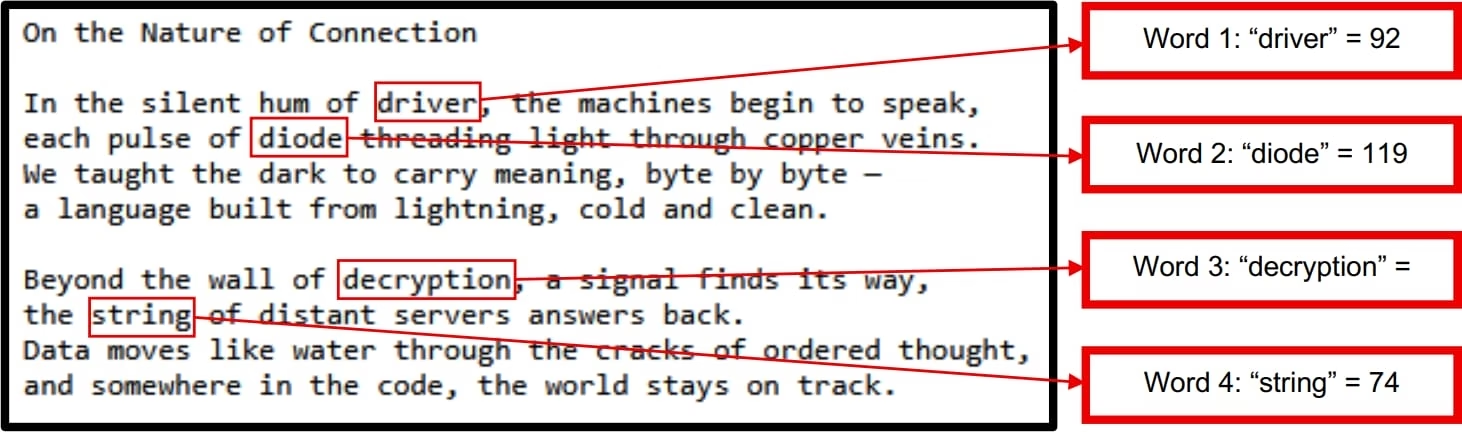
C2のアドレスを変更するには、運用者が詩を書き換えます。これまでに詩は11回変更されました。研究者は、少なくともあと1回は更新があるのではないかとみています。
このマルウェアには、リモートシェル機能、XMRig と Iron の暗号資産マイナー、HTTP/Sスキャン、エクスプロイトの展開機能が組み込まれています。
BLL の研究者は、被害を受けたサーバーが Kryptex というロシアの暗号資産マイニングサービスと通信していることを突き止めました。
サーバーが侵害されると、マルウェアをさらに拡散させる足がかりにされます。Gotenberg や LiteLLM に関連するポート3000と4000をスキャンし、CVE-2026-42271 の悪用も試みます。
CVE-2026-42271 は、LiteLLM の MCP サーバーのテスト用エンドポイントに影響する脆弱性です。当初は認証が必要とされ、深刻度は「高」と評価されていました。
Horizon.ai の研究者が確認したところ、別の脆弱性である CVE-2026-48710 と組み合わせると、認証なしでのリモートコード実行(RCE)が可能になります。
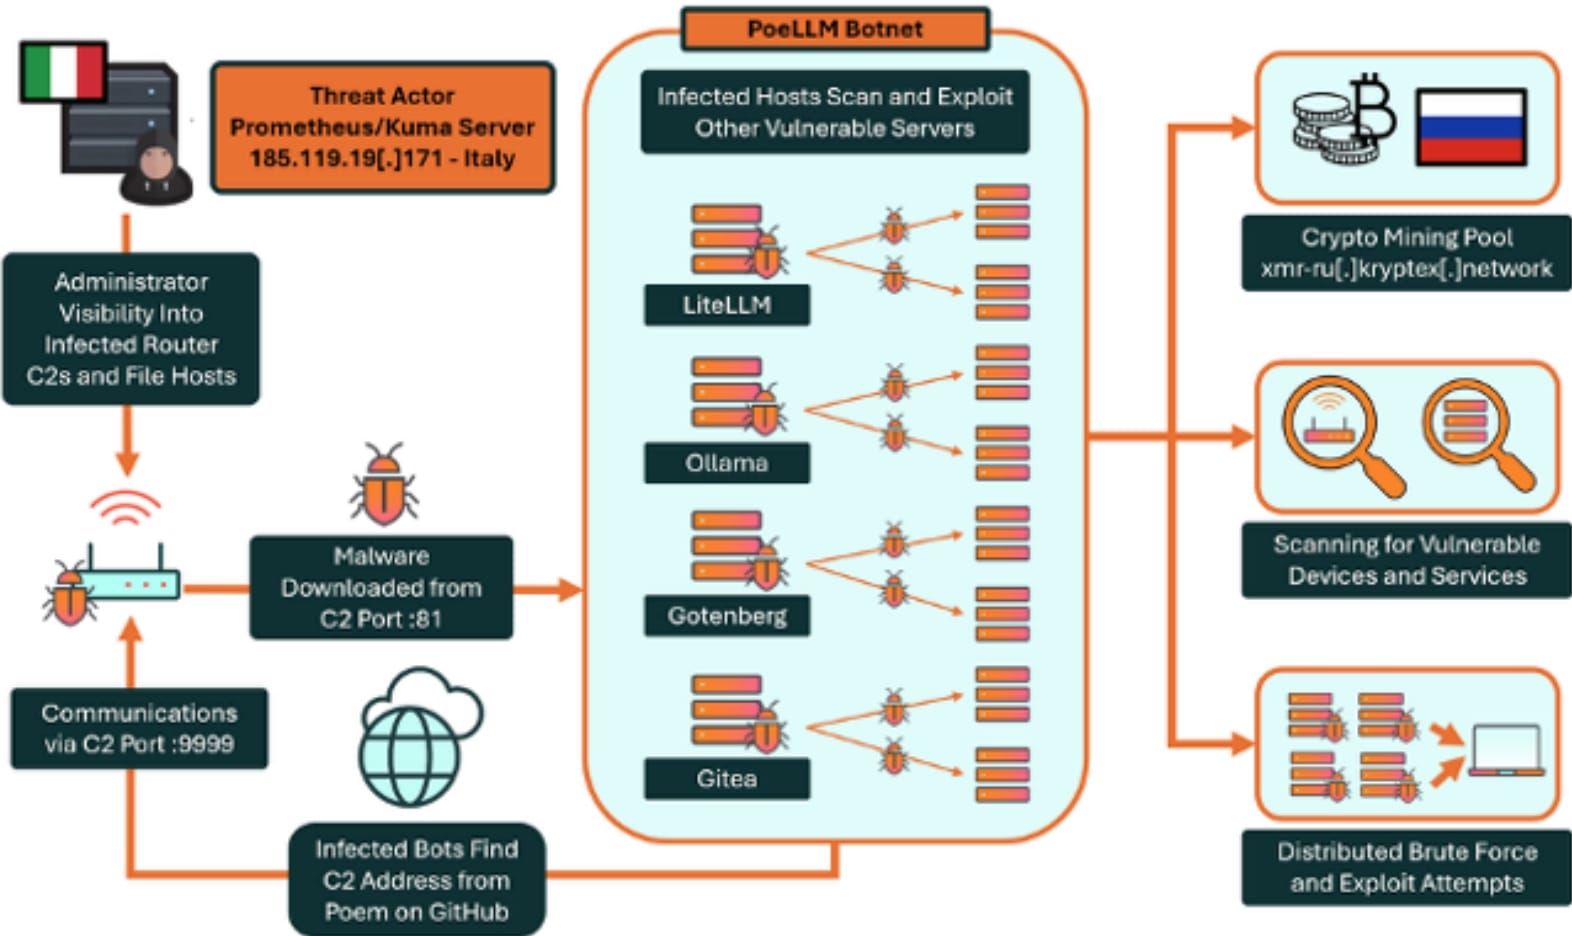
BLL がインフラを分析したところ、複数のC2サーバーで脆弱なルーター管理画面が見つかりました。攻撃者が侵害済みのルーターを攻撃に再利用していた可能性があります。
研究者は攻撃者を確実に特定するには至っていません。ただ、マルウェア内のコメントや、管理画面をホストしていたイタリア国内のサーバーから、運用者はイタリア人だと中程度の確度で評価しています。
PoeLLM の攻撃を防ぐため、システム管理者は最新のセキュリティ更新プログラムを適用してください。重要な資産のインターネット公開は減らし、外部からのアクセスは信頼できるIPアドレスだけに制限することが推奨されます。
管理者は、ネットワーク監視ログを調べ、Black Lotus Labs が公開した侵害指標(IoC)との通信がないか確認することも推奨されます。