
GoogleがTorchTPUをオープンソース化、TPU上でのPyTorch利用が大幅に容易に
GoogleはTorchTPUをオープンソースとして公開しました。PyTorch開発者が、同社のTensor Processing Unit(TPU)上でモデルをネイティブに実行できるようになります。あわせてGoogleは、推論サービングエンジンのvLLMとSGLang、学習フレームワークのTorch
GoogleはTorchTPUをオープンソースとして公開しました。PyTorch開発者が、同社のTensor Processing Unit(TPU)上でモデルをネイティブに実行できるようになります。あわせてGoogleは、推論サービングエンジンのvLLMとSGLang、学習フレームワークのTorch
Langflowの深刻な脆弱性が、セキュリティ修正のリリース後も攻撃を受け続けています。セキュリティインテリジェンス企業のPrevidianは、2026年10月19日までにCVE-2026-105740を狙った悪用の試みを確認しました。このリモートコード実行(RCE)の脆弱性はCVSSスコアが9.9で、認証済み
Censysの調査によると、公開インターネットに露出しているAI関連ソフトウェアは、2025年10月の164,088 IPアドレスから2026年7月には267,915 IPアドレスへと、9カ月で63%増加しました。同社のインターネットスキャンでは、他の分野の動きははるかに緩やかでした。露出している産業
Lavaによると、インターネットに公開されたグラフィックス処理装置(GPU)サーバー数百台が、NVIDIAのDCGM Exporterに存在する深刻度の高い脆弱性(CVE-2026-47483)にさらされていました。認証なしの攻撃者が監視サービスをクラッシュさせることができ、AIワークロードに支障が出
インターネットに公開されたDCGM Exporterのインスタンスが数千件にわたりGPUテレメトリを漏らしています。一部はプロファイリング用エンドポイントも公開しており、認証なしの攻撃者がサービスをクラッシュさせるおそれがあります。
ハッキングコンテスト「Pwn2Own Ireland 2026」が閉幕しました。参加者らは98件のゼロデイ脆弱性を悪用し、合計126万2,000ドルの賞金を獲得しました。 今年の総合優勝は、セキュリティ研究者チームのIkotas Labsです。3日間の大会でSamsung Galaxy S26、OpenAI Code
セキュリティ GPU大手のNvidiaは、CVE-2026-47483として追跡され
暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。 このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出す
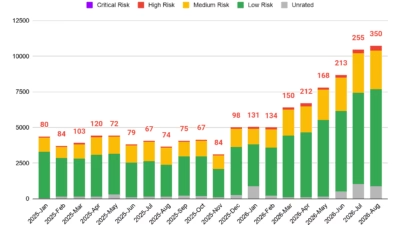
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
新たなスキャンにより、36,769件のセルフホストAIエンドポイントがオンライン上からアクセス可能な状態にあることが判明し、アクセス制御・パッチ適用・監視における不備が浮き彫りになりました。 セルフホスト型のAIは、機密性の高いワークロードをより厳格に制御できるという触れ込みです。しかし新たに実施
すべての記事を読み込みました