北朝鮮のハッカーが、新たな攻撃作戦でポスト量子暗号の仕組みを悪用し、悪意あるペイロードの配信を保護していることがわかりました。この作戦では、従来のマルウェアと新しいマルウェアを組み合わせています。
このキャンペーンは、「かなり複雑な」感染チェーンを通じて韓国の組織を標的にしています。サイバーセキュリティ企業Kasperskyの研究者らは、この作戦を「FlashHole」と名付け、Lazarus Groupによる犯行と断定しました。
マルウェアを解析した結果、攻撃者は標準化されたポスト量子暗号方式であるML-KEMを使い、マルウェア配信用のコマンド&コントロール(C2)サーバーと通信していたことが判明しました。
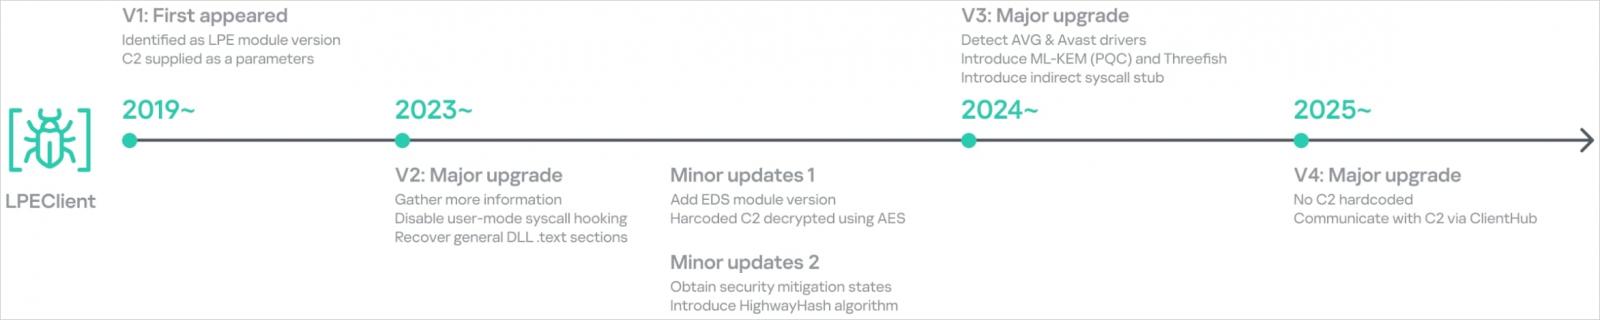
Kasperskyによると、攻撃者は以前にLazarusとの関連が指摘されたマルウェア「LPEClient」を使用しています。LPEClientはC2インフラからML-KEM-1024の公開鍵を受け取って共有鍵を生成し、その後に届くペイロードを復号していました。
研究者らによると、攻撃は2025年7月に始まりました。標的を細工したGitHubページに誘導するフィッシングページが使われていました。
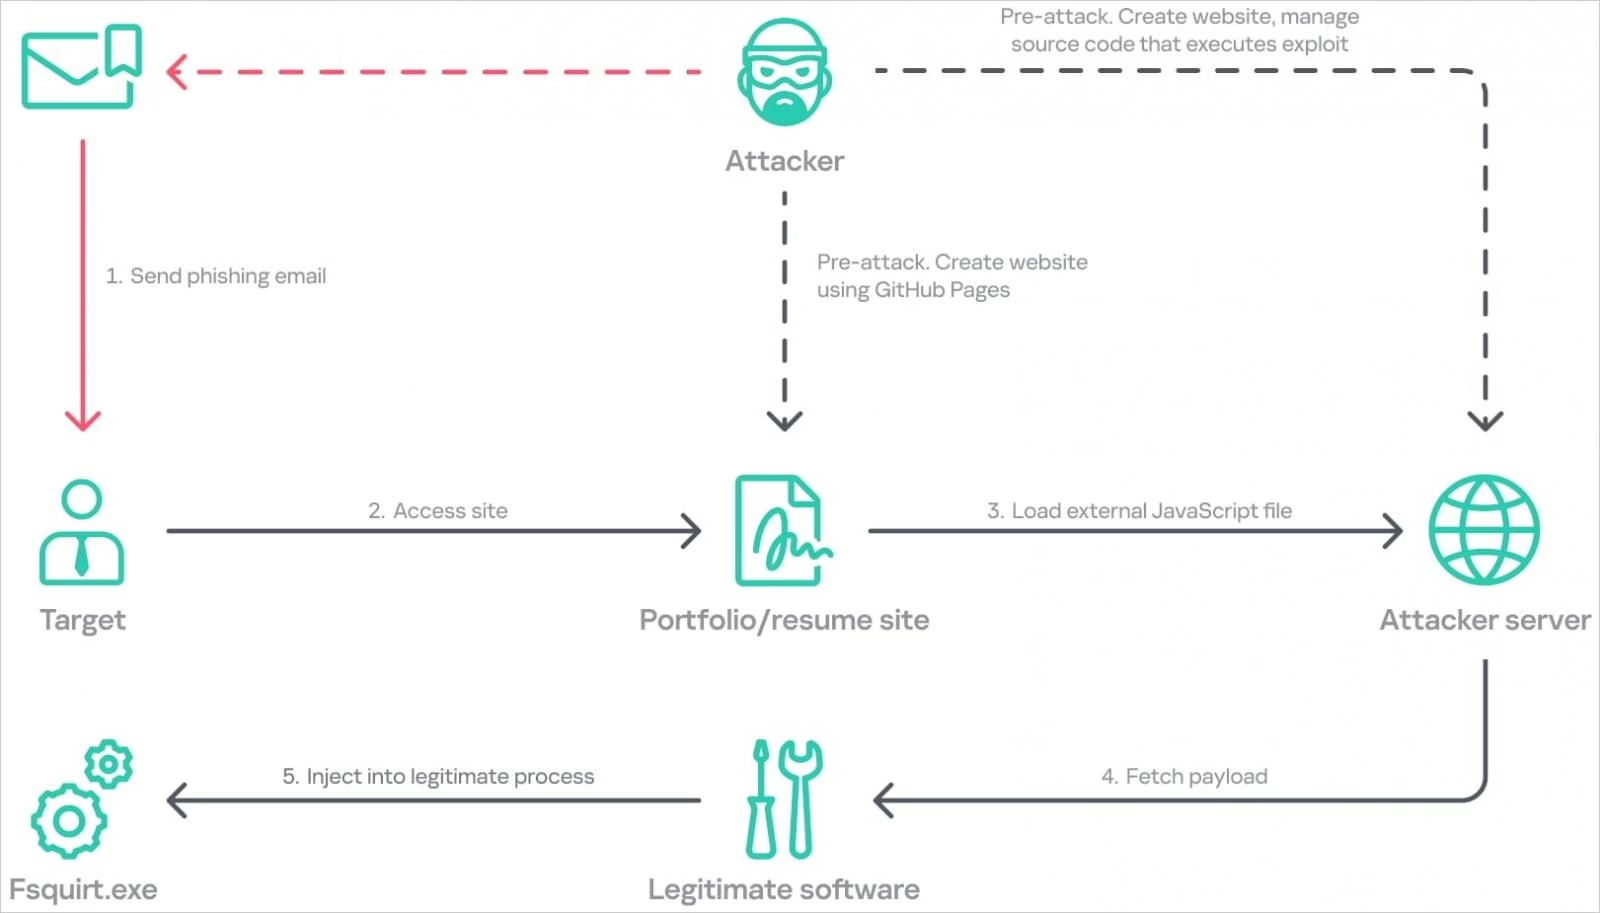
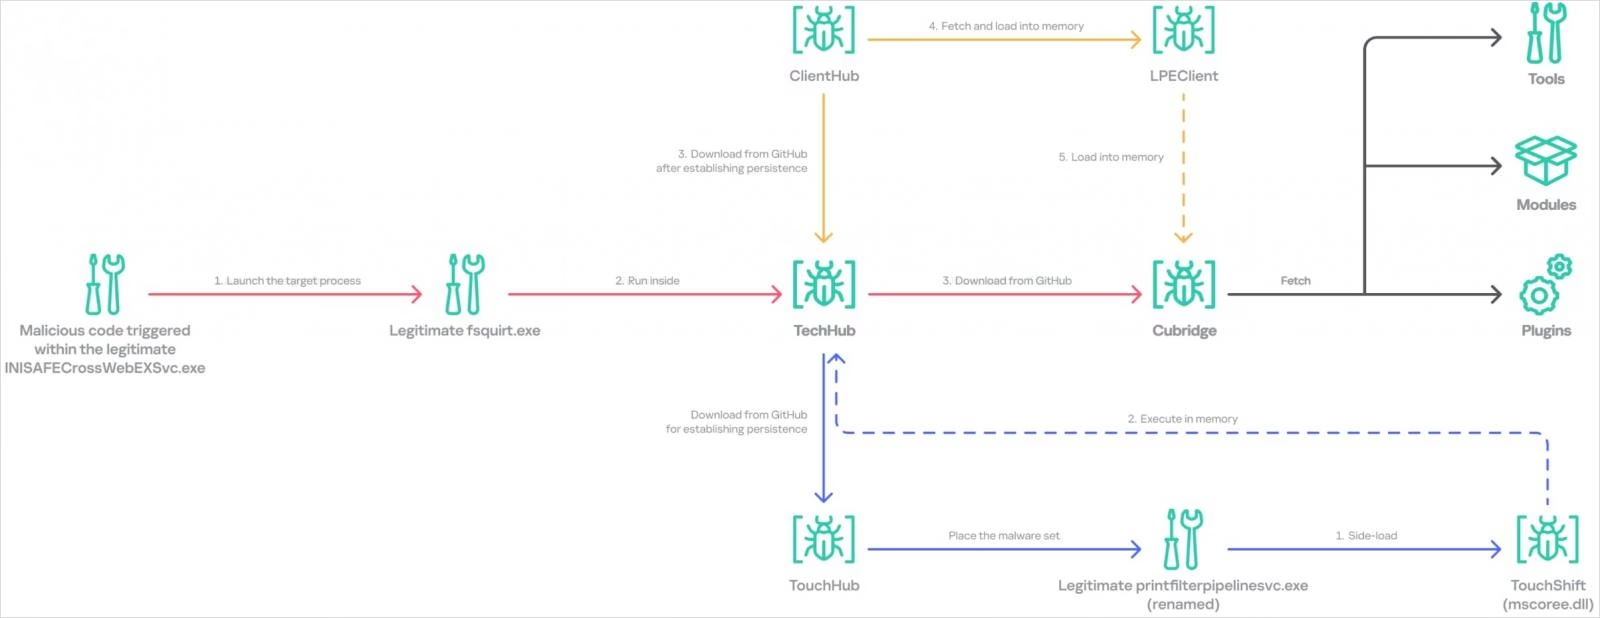
これらのページは外部ドメインからJavaScriptコードを読み込み、韓国で広く使われているセキュリティツール「INISAFE CrossWeb EX」を介したメモリ内実行チェーンを起動させます。
このセキュリティツールのプロセスが、正規のWindowsバイナリfsquirt.exeを実行し、シェルコードを動かしてダウンローダー「TechHub」をインストールします。TechHubは、非公開のGitHubリポジトリから追加のマルウェアを取得する役割を担っています。
Kasperskyが確認した被害は、韓国のソフトウェア、建設、有線通信機器製造の3業種で少なくとも3社です。ただし、実際にははるかに多くの組織が影響を受けているとみています。
これらの攻撃で確認されたもう一つの新しいツールが「ClientHub」です。Dropboxを介した通信に対応するほか、LPEClientとの直接的なデータ交換も可能なローダーです。
研究者らによると、LPEClientは被害者の環境を調査し、ClientHub経由で暗号化されたペイロードを受け取り、セキュリティ監視を回避します。
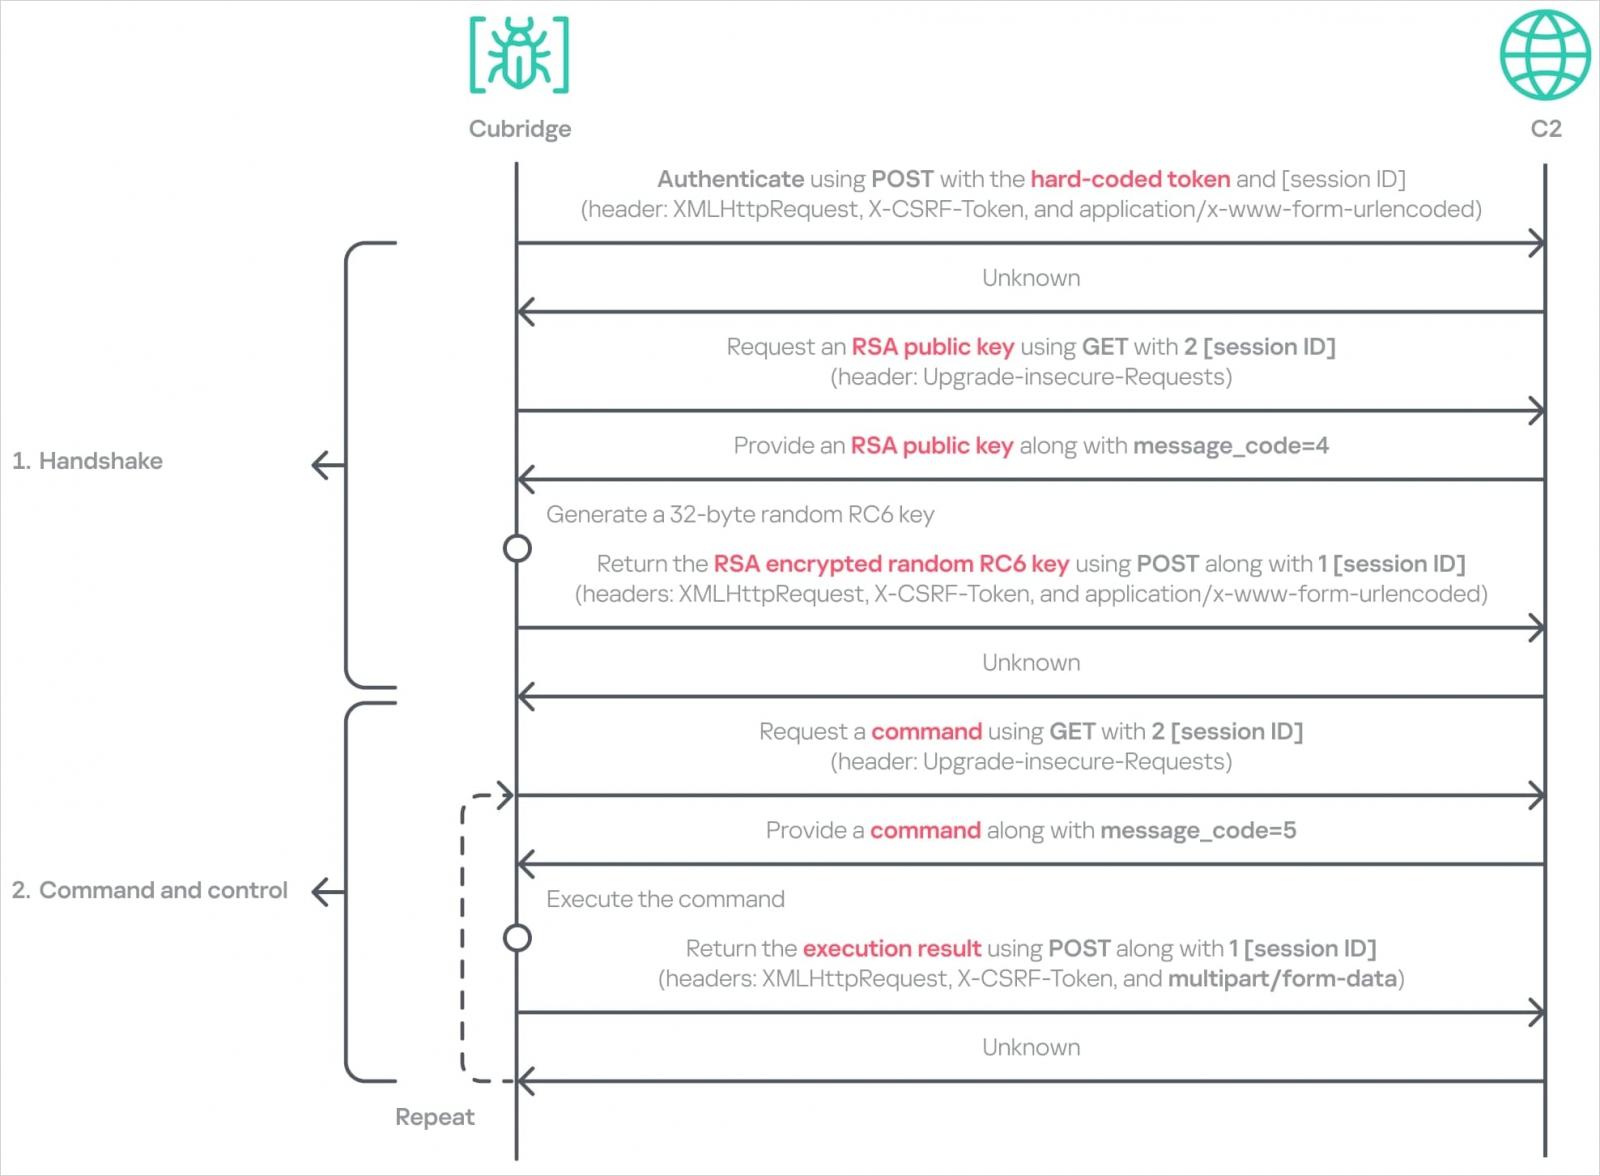
攻撃で確認されたもう一つのマルウェアが、モジュール型バックドアの「Cubridge」です。ファイル管理、コマンド実行、偵察の機能を備え、スクリーンショットの取得や、感染したシステムへの追加ペイロードの読み込みにも対応しています。
Kasperskyは、Chromiumベースのブラウザからアカウント認証情報、Cookie、閲覧履歴を盗むための追加ツールも確認しました。
研究者らによると、Lazarusのコードの大半はメモリ内で実行されます。ただし、永続化の仕組みによって、被害者のディスクにはいくつかのファイルが残ります。
ポスト量子暗号
FlashHole作戦でML-KEMが使われていることは注目に値します。ML-KEMはNISTが承認した標準規格で、「今盗んで後で解読する」攻撃からデータを守る手段として、複数のソフトウェアプロジェクトに採用されています。
技術的な解析によると、LPEClientはC2から「1,568バイトのブロック4つで構成されるバイト配列」を取得しました。各ブロックには、ML-KEM-1024の公開鍵が含まれています。
Kasperskyは次のように説明しています。「LPEClientは、これらのブロックから4組の異なる共有鍵と暗号文を生成します。続いて暗号文をGOSTアルゴリズムで暗号化し、ClientHub経由でC2サーバーに送信します」
この共有秘密は、別の暗号アルゴリズムであるThreefishの鍵素材となります。Threefishは、パラメーターと実行可能ペイロードを含む応答を復号します。
最終的なペイロードはCubridgeで、LPEClientがホストのメモリ上にリフレクティブにロードします。
Kasperskyは、Lazarusがこの手法とメモリ内実行チェーンを併用し、検出リスクを極力抑えているとみています。
Kasperskyは「ポスト量子暗号の使用は、このグループが後続のペイロードを隠蔽しようとしていることを示しています」と述べています。
Kasperskyの研究者らは、FlashHoleをより広範な「Cascade Hole」の活動に位置づけています。また、以前のOperation SyncHoleとの関連も、中程度から高い確度で指摘しています。