
Lazarusのハッカー、マルウェア配信にポスト量子暗号を使用
北朝鮮のハッカーが、新たな攻撃作戦でポスト量子暗号の仕組みを悪用し、悪意あるペイロードの配信を保護していることがわかりました。この作戦では、従来のマルウェアと新しいマルウェアを組み合わせています。 このキャンペーンは、「かなり複雑な」感染チェーンを通じて韓国の組織を標的にしています。サイバーセキュリティ企業Kaspe
北朝鮮のハッカーが、新たな攻撃作戦でポスト量子暗号の仕組みを悪用し、悪意あるペイロードの配信を保護していることがわかりました。この作戦では、従来のマルウェアと新しいマルウェアを組み合わせています。 このキャンペーンは、「かなり複雑な」感染チェーンを通じて韓国の組織を標的にしています。サイバーセキュリティ企業Kaspe
北朝鮮のハッカー集団WaterPlum(Contagious Interviewとしても知られる)が、100カ国以上で少なくとも3万台のデバイスに感染し、7,000以上の暗号資産ウォレットから資金や認証情報を窃取していたことが、新たに発表された共同勧告で明らかになりました。 日本の警察庁(NPA)および内閣サイ
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
北朝鮮のハッカー集団が、Windowsのゼロデイ脆弱性(CVE-2026-68820)を悪用し、Operation Dream Jobキャンペーンの一環として防衛セクター企業を標的にしていたことが分かりました。 Microsoftは今月のPatch Tuesdayセキュリティ更新でこの欠陥を修正し、既に実際の攻撃で悪
北朝鮮のLazarusグループが使用するマルウェアが、コマンドチャンネルの確立に耐量子鍵交換を用いた上でWindowsのゼロデイ脆弱性を悪用するツールを取得していたことが分かりました。この攻撃キャンペーンは、欧州とインド各地の防衛・航空宇宙関連企業を標的としています。 Check Point Researchは
北朝鮮とつながりを持つLazarusグループが、偽の求人オファーやトロイの木馬化されたPDFソフトウェア、そしてWindowsのゼロデイ脆弱性を組み合わせ、主に防衛産業を標的とした攻撃を仕掛けていることが、Check Pointの研究者による調査で明らかになりました。 この活動は、攻撃者が採用担当者に
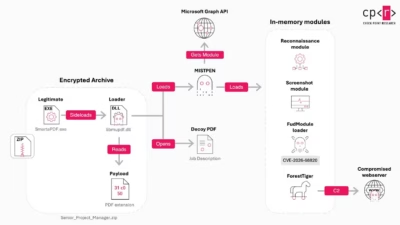
Lazarusは、攻撃者にSYSTEMレベルのアクセス権を与えエンドポイントの可視性を無力化するWindowsのゼロデイ脆弱性を悪用することで、長年続けてきたOperation Dream Jobキャンペーンを拡大しています。ハッキングとクラッキング この北朝鮮(DPRK)関連の脅威アクターは、防衛・航空宇宙・航空分
マイクロソフトは2026年8月のPatch Tuesdayセキュリティ更新プログラムを公開し、Windows、Office、SharePoint Server、Azureサービス、.NET、PowerShell、Visual Studio Codeなど、企業向け製品全般にわたるCVE398件に対応しました。 今回の更
6件のnpmパッケージが、攻撃者の管理下にあるイーサリアムウォレットに問い合わせて次段階のマルウェアの取得先を割り出していたことが判明しました。ブロックチェーン上の取引データからコマンド&コントロール(C2)アドレスを読み取る手口です。 Sonatype Research Labsは8月10日にこれらのパッケー
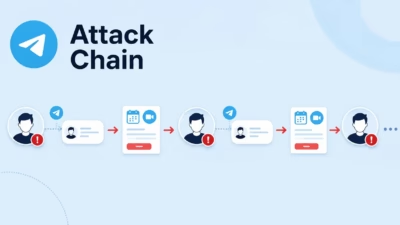
Lazarusエコシステムとつながりを持つ、金銭目的の北朝鮮系脅威グループBlueNoroffが、Telegramの乗っ取ったアカウントと偽のビデオ会議を使ってWeb3や暗号資産関連組織を標的にしていることが分かりました。 今回のキャンペーンでは、侵害された被害者自身が新たな配布経路に変えられ、信頼関係を土台とした攻
すべての記事を読み込みました