2026年10月20日に公開された調査報告によると、攻撃者は333台のTor出口ノードを侵害する組織的な攻撃キャンペーンを展開し、SSH接続を傍受してパスワードを盗み出したうえ、LinuxバックドアのEburyを送り込んでいました。
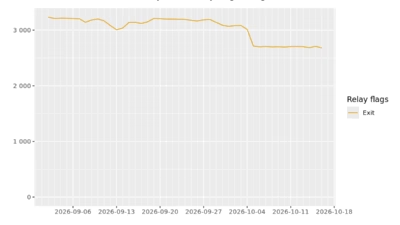
侵害されたインフラは、Torに約3,000台ある出口リレーのおよそ10%を占めます。研究者によると、攻撃者は8月の時点で基盤サーバーにアクセスしており、10月2日午前9時35分に協調的な傍受を開始しました。
この攻撃が狙ったのは、SSHセッションと暗号化されていないメール通信です。初期侵入の手口は分かっていません。ホスティングプロバイダーが侵害されたとの見方もありますが、攻撃グループがこれを認めたわけではありません。
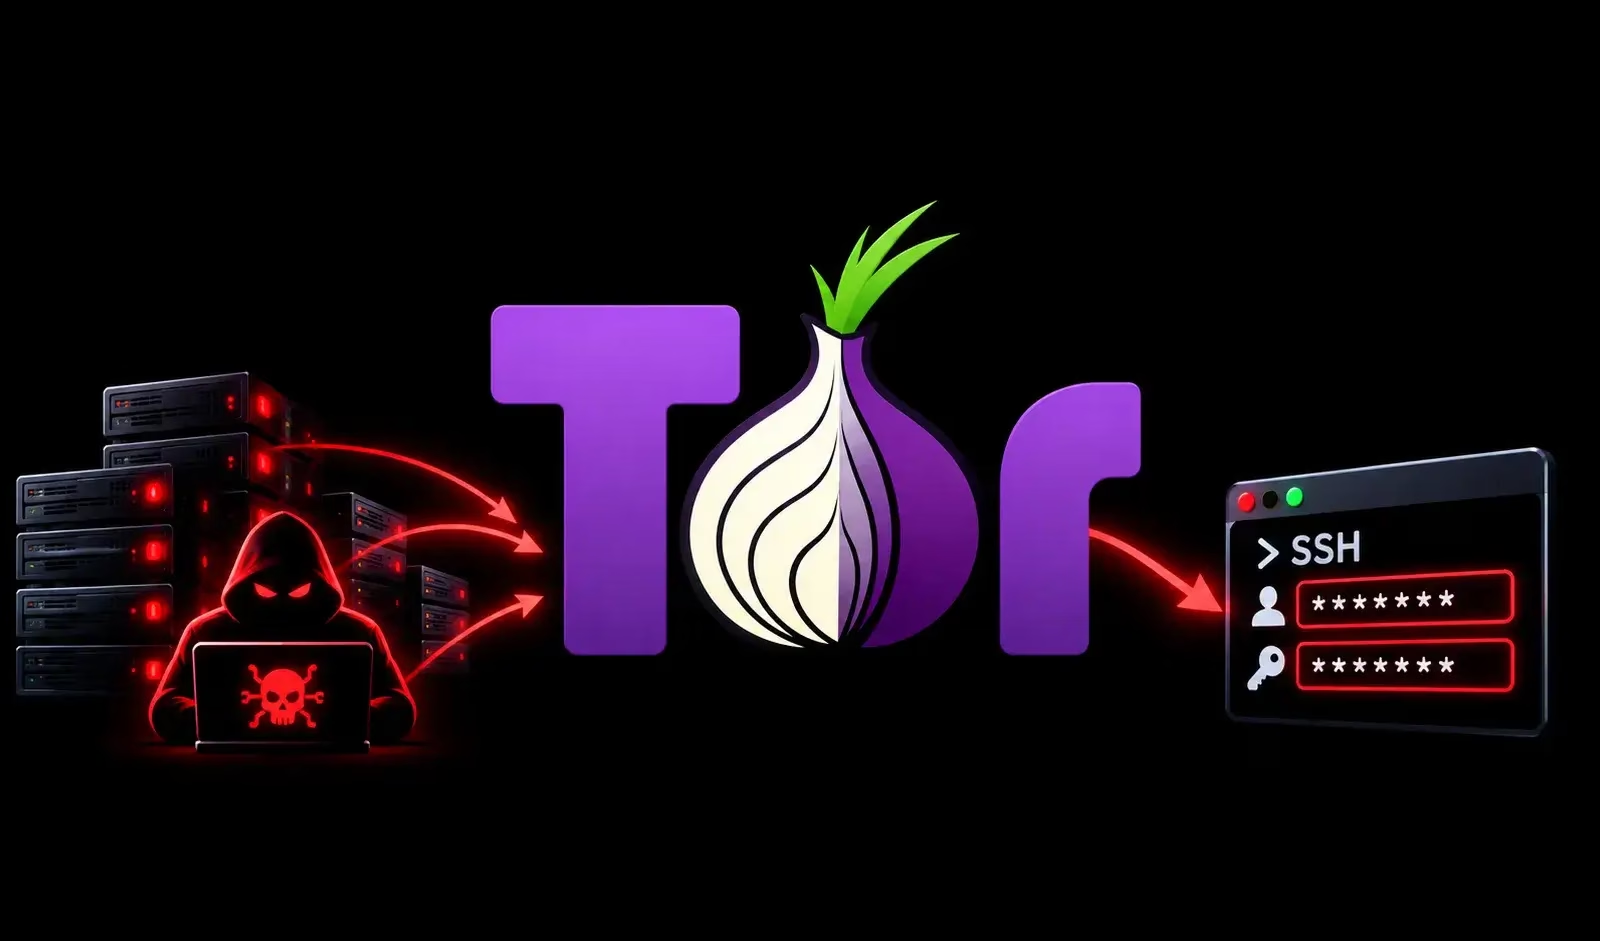
Tor出口ノードを侵害したハッカー
侵害されたリレーは、TCPポート22のSSH接続を、攻撃者が管理する12台の傍受用サーバーへ転送していました。暗号化されたWeb通信は通常どおり流れ続けたため、被害を受けたユーザーが不審な動きに気づきにくい状態でした。
研究者が攻撃を発見したきっかけは、SSH接続時に表示された「REMOTE HOST IDENTIFICATION HAS CHANGED」という警告です。想定外のED25519フィンガープリントが示され、応答したサーバーが、以前に信頼したホストとは別物であることが分かりました。
報告によると、警告を無視して認証を進めたユーザーは、パスワードを攻撃者に渡してしまいました。攻撃者はその後、正規の接続先に接続し、中間者セッションを通じてコマンドを監視しました。さらに別の接続を開き、Eburyのインストールを試みていました。
ペイロードは、Linux向けのOpenSSHバックドア兼認証情報窃取マルウェア「Ebury 1.8.3」と特定されています。
影響を受けたリレーを特定するため、研究者はexitmapを使ってスキャナーを構築し、約3,000台の出口ノードを1台ずつ検査しました。各テストでは特定の出口リレーを指定し、管理下にある2台のサーバー間でSSH接続を開始しています。
送信元サーバーは接続先のSSHフィンガープリントを確認しました。一方、受信側サーバーは、通信が選択したリレーから届いたのか、傍受用サーバーから届いたのかを検証しました。
約12台のリレーは偽のフィンガープリントを提示しました。さらに300台超のリレーは、テスト中にフィンガープリントを差し替えなかったものの、同じ傍受インフラを経由して接続を転送していました。この共通の転送経路から、侵害されたホストがより広範囲に及ぶことが明らかになりました。
続く調査では、ハニーポットのsshesameを使って攻撃者の挙動を観察しました。記録された活動からは、PythonのSSHライブラリであるParamikoの使用と、Perlを使ったEburyのインストールの試みがうかがえます。
観測されたコマンドは、アカウントのユーザーIDやsudoの可否(パスワードなしで権限昇格できるかどうかを含む)を確認したうえで、Base64でエンコードされたペイロードをデコードして実行しようとするものでした。
研究者は10月2日、Torのネットワークヘルスチームに連絡しました。10月4日までに同チームは運営者に通知し、該当リレーにBadExitフラグを付与しています。これにより、出口通信に選ばれることはなくなりました。
攻撃者は10月5日に多くのリレーを再起動しましたが、付与済みのフラグによって、中間リレーとしてしか動作できなくなりました。特定された感染サーバーはすべて、同日中に停止されたと伝えられています。同チームによると、攻撃者はtorrcの設定を書き換え、侵害した非出口リレーを出口リレーに変えようとしていたということです。
報告は、SSHのパスワード認証を無効にして鍵認証へ切り替えること、そしてリレーを標的にされやすい本番システムとして扱うことを推奨しています。攻撃の主体は特定されていません。Eburyが使われたという事実だけでは、どのグループが実行したのか、サーバーへの初期侵入がどのように行われたのかは分かりません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティニュース購読
翻訳元: https://gbhackers.com/hackers-compromise-333-tor-exit-nodes/