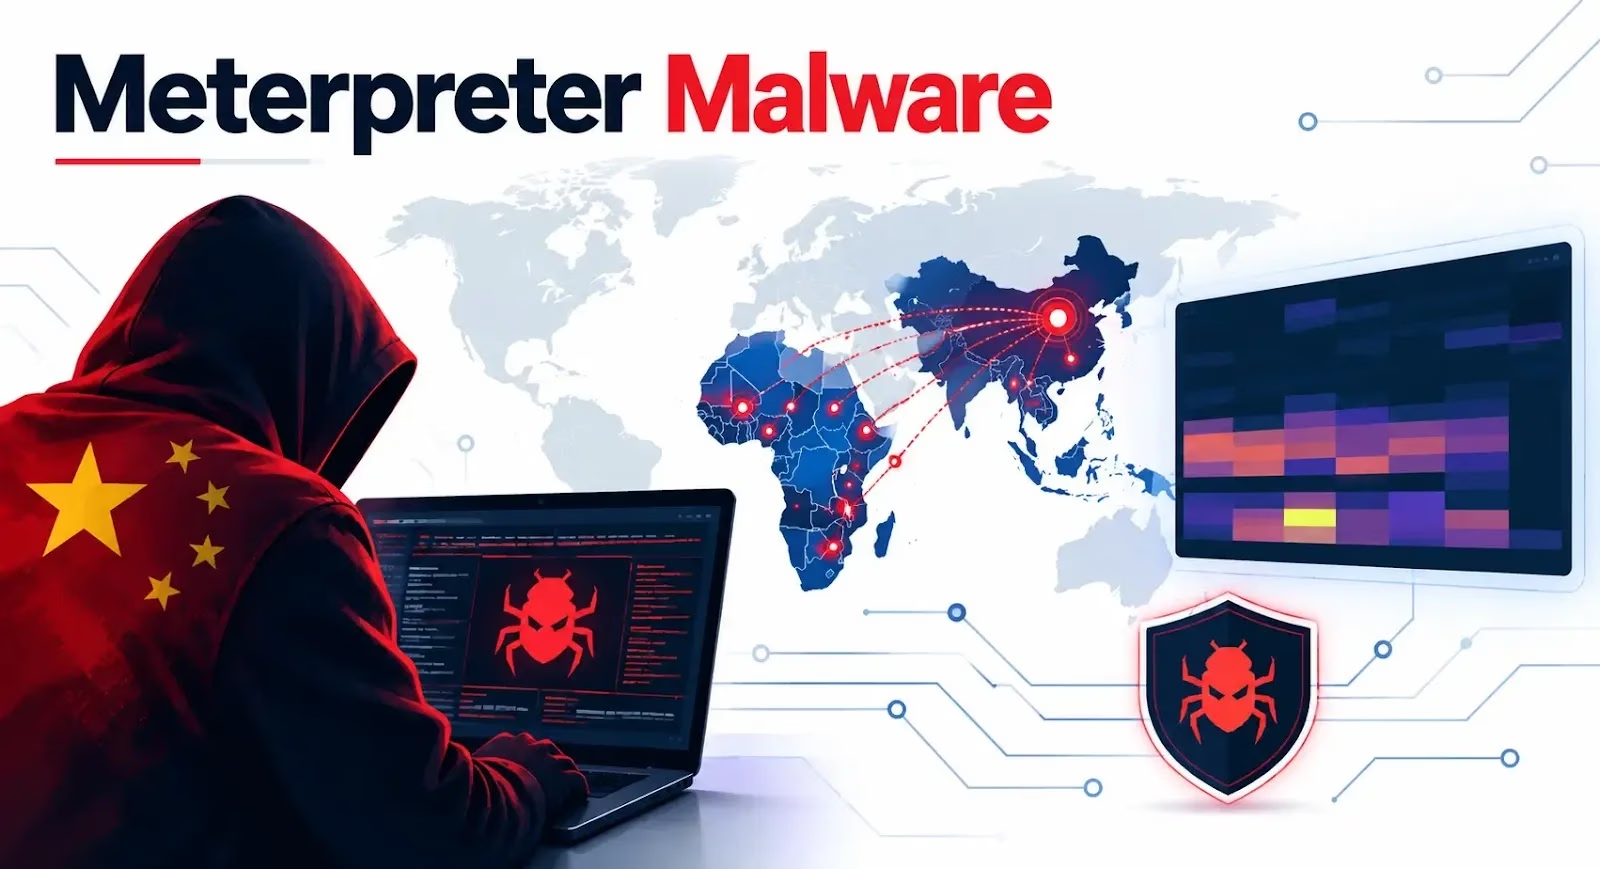
Counter Threat Unit(CTU)とSophosLabsの研究者による調査で、「BRONZE SANDCASTLE」として追跡されている中国のスパイ活動ハッカーが、改変したMeterpreterベースのバックドアを使い、アジアとアフリカの組織を標的にしていることが明らかになりました。
この攻撃では、正規のアプリケーション、悪意のあるDLLファイル、暗号化されたペイロードを組み合わせ、攻撃者のコードをメモリ上で実行します。
研究者は、2025年8月から2026年8月にかけて調査したインシデントで、フィリピン、台湾、アフガニスタン、ナミビア、そして韓国とみられる地域に被害者を確認しました。
標的は他の中国系脅威グループと重なる部分があるものの、調査チームは独自の技術的特徴を見つけました。このため、別の名称で追跡しています。
このグループの最も明確な技術的特徴は、Sandboxie DLLサイドローディングを繰り返し使う点です。攻撃者は正規のSandboxie 実行ファイルを、sbiedll.dllという名前の悪意あるファイルと同じ場所に配置します。信頼されたアプリケーションが起動すると、攻撃者のDLLが読み込まれる仕組みです。
研究者は、Java、Krita、NVDA、LINE、Microsoft Sysinternalsのユーティリティを介したサイドローディングも確認しました。回収されたアーカイブの1つ、aez.zipには、javaw.exe、悪意あるライブラリのjli.dll、config.iniに格納された暗号化ペイロードが含まれていました。
これらのDLLは通常、暗号化されたファイルを読み込んで復号し、その内容をメモリ上で実行します。この手法により、ペイロードの痕跡が表に出にくくなります。また、攻撃者はローダーを置き換えずにコンポーネントを変更できます。
悪意あるDLLは、フラット化された制御フローディスパッチャーによって、実行経路も隠蔽しています。
コードは単純な分岐をたどらず、ステートマシン、独自のビット変換、間接ジャンプを使います。このため、静的解析が難しくなります。
復号されたペイロードは、リフレクティブローダーを使って、組み込まれた実行ファイルを直接メモリに読み込みます。構造はステージレスのMetasploitシェルコードに似ていますが、研究者は重要な相違点を特定しました。
相違点としては、Metasploitでおなじみの ROR13 アルゴリズムではなく、独自のAPI解決用ハッシュを使っていることが挙げられます。実装もより大規模で複雑です。
COFFLoaderのコンポーネントがあることから、侵入後の機能を拡張するカスタムのBeacon Object File(BOF)に対応している可能性もあります。
Sophosは、ペイロードのバージョン1.1.5と1.1.7を確認しました。どちらも詳細なホストのプロファイリングに対応し、構造化したJSON情報をコマンド&コントロール(C2)インフラに送信します。
収集される情報は、コンピューター名とユーザー名、ドメインの詳細、OSのバージョン、内部および公開IPアドレス、プロセス情報、作業ディレクトリ、CPUアーキテクチャ、インプラントの起動時刻などです。
バージョン1.1.5は、dc[.]cathaypacifice[.]comとnet[.]dpworldto[.]comに接続しました。研究者は、file[.]io、gofile[.]io、Ablyのドメインといった正規サービスへの接続も確認しています。オペレーターからの指示を受け取るためとみられます。
バージョン1.1.7は、GitHubから暗号化された設定ファイルをダウンロードしていました。LatonyCharnleyaWに関連するリポジトリには、JavaScriptのソースマップ名やREADME.mdに偽装した、暗号化された設定ファイルとみられるものがありました。さらに、拡張子が.tsのインプラントとみられるファイルも含まれていました。
攻撃者は展開後、Windowsのnetコマンドを実行してアカウントやネットワークリソースを探索しました。さらにvssadmin.exeでボリュームシャドウコピーを作成し、ntds.ditをコピーしています。ntds.ditは、ドメインアカウントの機密情報を含むActive Directoryのデータベースです。Sophosが明らかにしました。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例: [.])。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/chinese-hackers-deploy-meterpreter/