ロシアのスパイ集団「Swallowtail」(APT28、Fancy Bear、Forest Blizzardとしても追跡されている)が、NATO加盟2カ国の組織を標的にしていました。標的には法執行機関、海軍向け造船会社、軍用航空機エンジンのメーカーが含まれます。
標的の顔ぶれから、国家安全保障と防衛に関する情報の収集を狙った活動とみられます。
Cybersecuritynews platform
米国政府は、APT28と重複するいくつかの名称を、ロシア軍参謀本部情報総局(GRU)に関連する活動として特定しています。ただし、脅威グループの呼称は研究者によって異なる場合があります。
造船会社では、2026年7月24日に最初の感染が始まりました。受信者がOutlookの添付ファイルキャッシュから、悪意あるWord文書を開いたのがきっかけです。
難読化されたマクロが複数のファイルを展開し、軽量なバックドア「Hookedge」を起動しました。Hookedgeは、マクロ付き文書を介して配布されます。
このマルウェアは、一般的なダウンローダーに頼りませんでした。画面外に隠したMicrosoft Edgeブラウザーを使ってwebhook.siteからタスクを取得し、コマンドの実行結果を送り返していました。
最初のタスクでは、ホストの情報を調査し、クラウドサービスや外部ネットワークの接続先にアクセスできるかを確認しました。
3日後、攻撃者は第2段階のコンポーネントを持って再び現れました。このコンポーネントは、攻撃者が管理するインフラからコマンドを取得します。
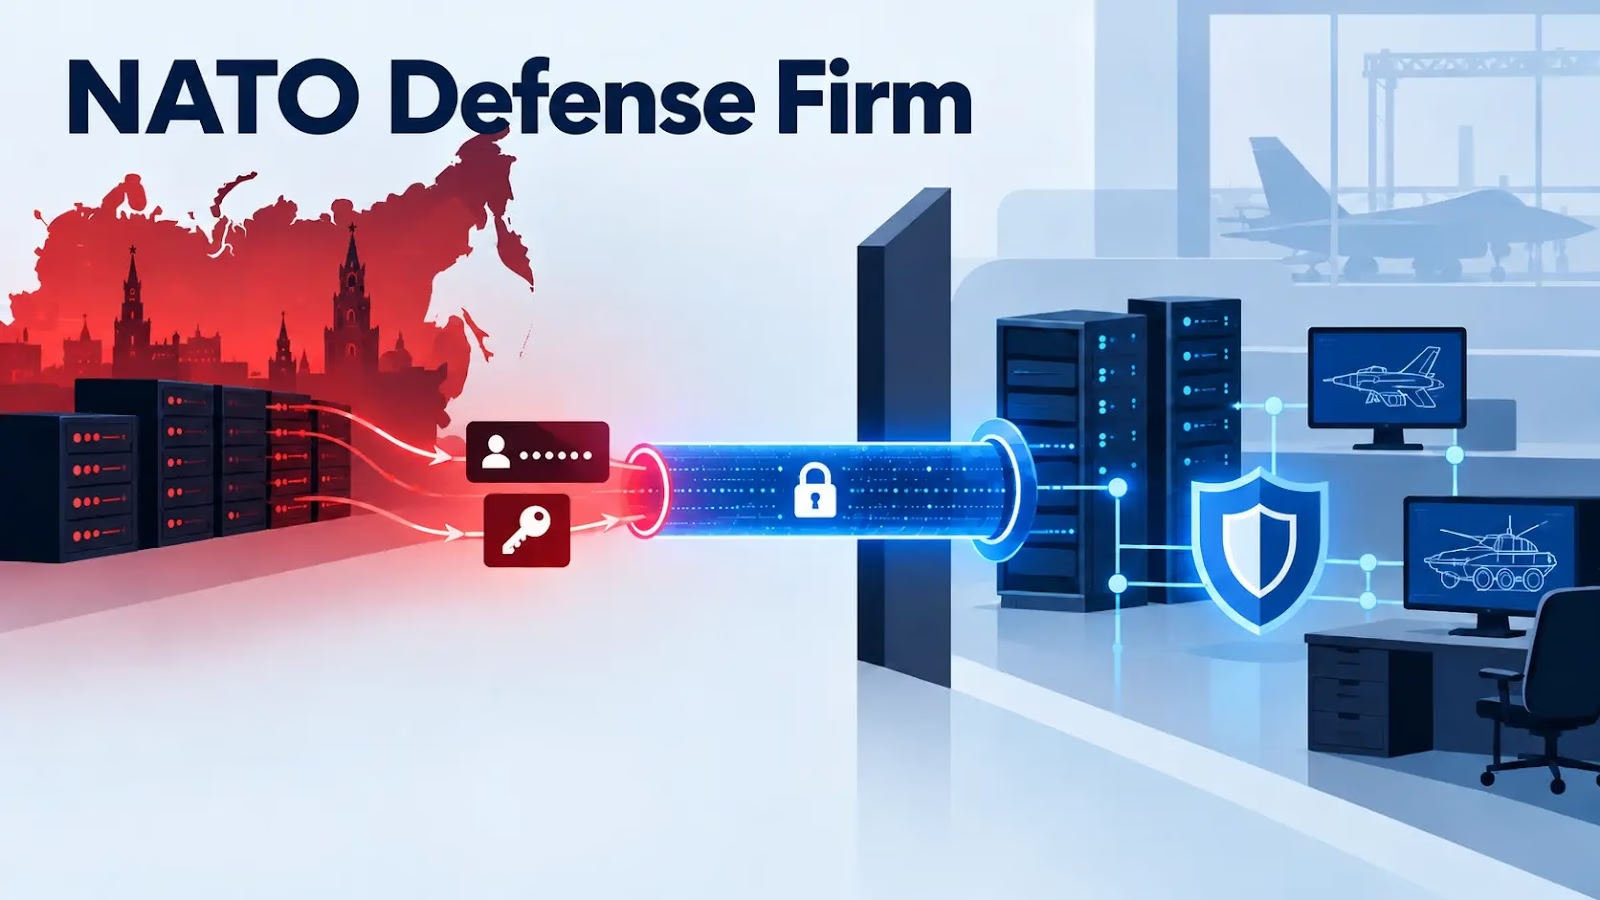
SymantecのThreat Hunter Teamが報告したところ、造船会社への侵入は少なくとも2カ月続きました。この間に攻撃者は認証情報を窃取し、永続的なSSHトンネルを確立したほか、これまで文書化されていなかった新種のローダーを展開しました。
7件のタスクが約30秒の間に届いており、定期的なポーリングではなく、オペレーターが手動で操作していたことをうかがわせるペースです。
攻撃者は、2つの異なる方法で認証情報を入手しました。まず、侵害したホストにSSH秘密鍵を置き、ファイルのパーミッションを調整しました。そのうえで、Windows標準のOpenSSHを使って自らのサーバーに接続しています。
NATO加盟国の防衛関連企業
このコマンドはバックグラウンドで動作するリモートポートフォワードを作成し、攻撃者に感染マシンを経由して組織の内部ネットワークへ入る経路を与えました。
その後、内部ホスト名に対するDNSルックアップとpingが確認されました。侵害したエンドポイントの背後にあるシステムを、攻撃者が把握しようとしていたことを示しています。
攻撃者はさらに、短いPowerShellスクリプトを実行しました。このスクリプトはローカルでリスナーを立ち上げ、ホストに対してそのリスナーへ認証を行わせるものです。
取得されたNTLMのチャレンジレスポンスデータは、環境や導入されている対策によっては、オフラインでのパスワード推測や認証リレーに悪用される可能性があります。
7月31日には、攻撃者が暗号化ファイルと、実行時に渡した復号鍵を指定してld.exeを実行しました。
解析の結果、このプログラムはペイロードをメモリ上で復号し、エクスポートされた関数ExecuteLoaderを呼び出すことが判明しました。
調査担当者は鍵とファイル名Events.datを回収しましたが、暗号化されたペイロード自体は見つかっていません。このため、目的は依然として不明です。
活動は主要な攻撃シーケンスの後も続いていました。同じローダーとHookedgeのランチャーが数週間後にもホスト上で見つかり、ランチャーは9月24日にも再び確認されています。
これが引き続き指示を受けていた結果なのか、目に見えるコマンドがないまま単に潜伏していただけなのかは、入手できた証拠からは判断できません。
Recorded Futureは、これまでの政府機関や外交関連組織を狙ったキャンペーンで、Hookedgeの活動を確認しています。同社はこれをBlueDeltaに帰属させました。BlueDeltaはAPT28と重複する追跡名です。
同社の分析によると、このバックドアは正規のWebサービスをコマンド&コントロールやデータのやり取りに利用しています。同グループのツールが、悪意ある通信を通常のWeb通信に紛れ込ませられることを示す事例です。
防御側にとって今回の事案は、最初のバックドアを見つけただけでは封じ込めにならないことを改めて示しています。
組織は、不審なOfficeマクロ、通常と異なるブラウザーの起動、外部へのWebhook通信、予期しないOpenSSHの使用、ローカルのNTLMリスナーの動作を調査する必要があります。
あわせて、影響を受けたシステム上のSSH鍵や特権認証情報を確認し、漏えいした認証情報を無効化またはローテーションすることも重要です。DNSログやネットワークログを調べ、内部ホストへのアクセスの有無も確認してください。
Symantecのレポートには、ファイルのハッシュ値、ネットワーク上の痕跡、関連する活動を探すための検知ガイダンスが掲載されています。
侵害指標(IoC)
| ファイルの指標 | 説明 |
|---|---|
4a43aacffc2d8d76f7abac729238779b6c99b10ee09f54c2cea1654a91561303 |
Hookedgeドロッパー |
e068794cf43e381b26c82d746cca107b9f84327a2a8308d5b87ea5529963c4c8 |
Hookedgeドロッパー |
e8be50171436550e1edd8b4946d2adc0870e97465f67526ea252bff0815abcbe |
Hookedgeドロッパー |
60ef547ebd2f4252e286db762980481b0da23dcd2c84465509735544c0a9c2b3 |
Hookedgeドロッパー |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例: [.])。無害化を元に戻す際は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/nato-defense-firms/