
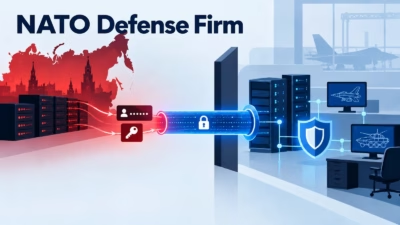
ロシアのハッカー、認証情報を窃取しNATO加盟国の防衛関連企業ネットワークに秘密のSSHトンネルを構築
ロシアのスパイ集団「Swallowtail」(APT28、Fancy Bear、Forest Blizzardとしても追跡されている)が、NATO加盟2カ国の組織を標的にしていました。標的には法執行機関、海軍向け造船会社、軍用航空機エンジンのメーカーが含まれます。 標的の顔ぶれから、国家安全保障と防衛に関する情報の収
ロシアのスパイ集団「Swallowtail」(APT28、Fancy Bear、Forest Blizzardとしても追跡されている)が、NATO加盟2カ国の組織を標的にしていました。標的には法執行機関、海軍向け造船会社、軍用航空機エンジンのメーカーが含まれます。 標的の顔ぶれから、国家安全保障と防衛に関する情報の収
ロシア国家と関係するハッカーが、NATO加盟2カ国の造船会社、軍用航空機エンジンメーカー、法執行機関を標的にしたスパイ活動を行っていたことが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のSymantecによると、この攻撃はロシア軍の情報機関であるGRU(参謀本部情報総局)と関係するハッカー集団「A
BAE Systemsへのサイバー攻撃により、米国の破産通知センター(Bankruptcy Noticing Center)が混乱し、破産通知の配信が停止インシデントの間、司法関連の複数のサービスやウェブサイトが一時的にオフラインに当局とBAEが攻撃を調査中だが、データ流出の有無や攻撃者の特定についてはまだ詳細不
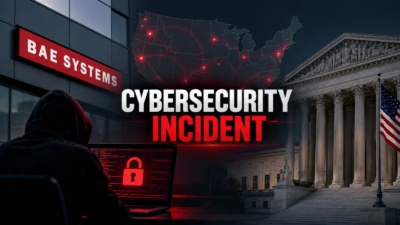
防衛関連大手 BAE Systems で発生したサイバーインシデントにより、米国の連邦破産裁判所すべてに破産通知を送信するシステムがオフラインになりました。米国裁判所事務局(Administrative Office of the U.S. Courts)が2026年10月15日に明らかにしました。Cybersecu
米連邦裁判所事務局(Administrative Office of the US Courts)は、政府請負業者BAE Systemsへのサイバー攻撃により、連邦破産裁判所が使用する通知システムが停止したと明らかにしました。 事務局は木曜日の報道発表で、このサイバー攻撃によって破産通知の作成と配布も止まったと説明し
ロシア国家と関連のある脅威アクター「BlueDelta」は、軽量なWindowsバックドア「HOOKEDGE」を用いて、ルーマニア、スペイン、トルコの防衛産業、政府機関、外交機関を狙う新たなスパイ活動を展開しています。 2025年9月下旬から2026年4月上旬にかけて追跡されたこの活動では、マクロを有効化したMicr
イラン系の脅威アクターが新たなインフラを構築していることが研究者の調査で明らかになり、英国をはじめとする欧州各地へ活動範囲を拡大している可能性が浮上しています。 Tortoiseshellとして知られるこのグループは、少なくとも2018年から活動しており、主に中東と米国の防衛、航空宇宙、技術、軍事関連組織を標的にス

Lazarusはゼロデイ脆弱性、新型バックドア、高度なリレー技術を用いて「Dream Job」作戦を拡大偽の求人、トロイの木馬化されたPDF、なりすましサイトによって高度な侵害を実現標的には防衛・航空宇宙関連企業が含まれ、より強固なフィッシング対策の必要性が浮き彫りにCheck Point Researchのセキ

北朝鮮のハッカー集団が、Windowsのゼロデイ脆弱性(CVE-2026-68820)を悪用し、Operation Dream Jobキャンペーンの一環として防衛セクター企業を標的にしていたことが分かりました。 Microsoftは今月のPatch Tuesdayセキュリティ更新でこの欠陥を修正し、既に実際の攻撃で悪

北朝鮮のLazarusグループが使用するマルウェアが、コマンドチャンネルの確立に耐量子鍵交換を用いた上でWindowsのゼロデイ脆弱性を悪用するツールを取得していたことが分かりました。この攻撃キャンペーンは、欧州とインド各地の防衛・航空宇宙関連企業を標的としています。 Check Point Researchは
すべての記事を読み込みました