Sophosは、BRONZE SANDCASTLEが正規のWindowsアプリケーションを悪用して暗号化されたバックドアを読み込み、システム情報を収集し、Active Directoryの データを盗み出していることを確認しました。
StoreBig Data
Sophos CTUとSophos Labsの調査によると、中国を拠点とするハッキング集団が、正規のWindowsアプリケーションを悪用し、アジアとアフリカの組織のシステムに暗号化されたバックドアを読み込ませています。
研究者らは、2025年8月から2026年8月にかけてのBRONZE SANDCASTLEの活動を追跡しました。被害が確認されたのはフィリピン、台湾、アフガニスタン、ナミビアで、韓国も被害地域の可能性が高いとみています。
攻撃では、アプリケーションを隔離環境で実行するためのソフトウェアSandboxieが繰り返し使われていました。攻撃者は、正規のSandboxie実行ファイルを悪意あるDLLと同じ場所に配置し、起動時にそのDLLを読み込ませていました。なお、今回の調査では、Sandboxieの公式サイトや公式ダウンロードが侵害されたとは報告されていません。
正規ソフトウェアが暗号化されたペイロードを読み込む
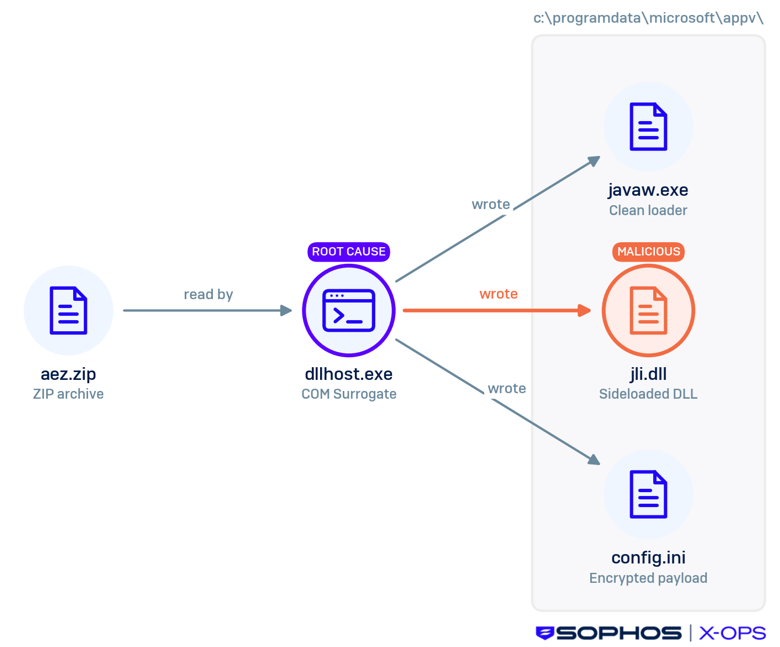
Hackread.comに共有されたSophosの調査結果によると、このグループはマルウェアの実行にDLLサイドローディングを利用していました。悪用されたアプリケーションには、Sandboxieのほか、Java、Krita、NVDA、LINE、Sysinternalsのユーティリティなどがあります。
正規のプログラムが起動すると、悪意あるDLLがconfig.iniを開き、内部に格納されたバックドアを復号してメモリ上で実行します。攻撃者はこのファイルを更新するだけで、DLLを差し替えることなくバックドアの挙動を変更できます。ペイロードはディスク上では暗号化されたままのため、ファイルスキャンでは、実行時にしか姿を現さないコードを見逃す可能性があります。
バックドアはシステム情報を収集し、認証情報の窃取を支援
Sophosは、ペイロードのバージョン1.1.5と1.1.7を特定しました。いずれも、独自のロード動作を備えた、Meterpreterベースの改変型バックドアだと説明しています。実行されると、ホストやプロセスの情報を収集し、コマンドサーバーと通信します。バージョン1.1.7はさらに、暗号化された設定ファイルをGitHubリポジトリから取得していました。
侵入後、攻撃者はネットワークやユーザーアカウントを調査していました。研究者らは、Windowsのボリュームシャドウコピーを作成し、ドメインアカウント情報とパスワードハッシュを含むActive Directoryのデータベースntds.ditをコピーする様子も確認しています。
Sophosは類似の攻撃キャンペーンとは切り分けて帰属を判断
BRONZE PRESIDENT(別名HoneyMate、Mustang Panda)など他のグループも同様の地域を標的にしていますが、Sophosはそれらの活動をBRONZE SANDCASTLEに確実に結び付けることはできませんでした。Sandboxieを使ったサイドローディングを繰り返し用いている点が、このグループの活動を見分ける手がかりになったといいます。
こうした攻撃を調べる組織は、正規のアプリケーションが何を読み込み、何を実行するのかを確認する必要があります。想定外のライブラリや暗号化されたファイル、その後のメモリ上での動作も調査対象です。実行ファイルの名前や入手元だけを信頼していると、そこから起動される悪意あるコンポーネントを見逃すことになります。
翻訳元: https://hackread.com/china-bronze-sandcastle-hackers-sandboxie-backdoors/