Metaの AIアシスタント「Muse」にプライバシー上の弱点が見つかりました。共有された会話がパッシブDNSの記録から発見可能で、個人のファイルや社内の業務文書が露出していました。
「GhostShares」と名付けられたこの問題は、公開共有リンクに関するものです。推測できないはずの識別子が、検索可能なホスト名の中に含まれていました。Metaは10月20日、Ars Technicaに対し、この機能を停止すると明らかにしました。
今回の発見が示すのは、発見可能性の問題であり、非公開アカウントへの不正アクセスではありません。Museは、ユーザーが共有を求めた場合に会話を意図的に公開しており、生成されたリンクを持つ人なら誰でも閲覧できる仕組みでした。
しかし研究者らは、第三者がリンクの所有者から受け取らなくても、そのリンクを入手できることを突き止めました。
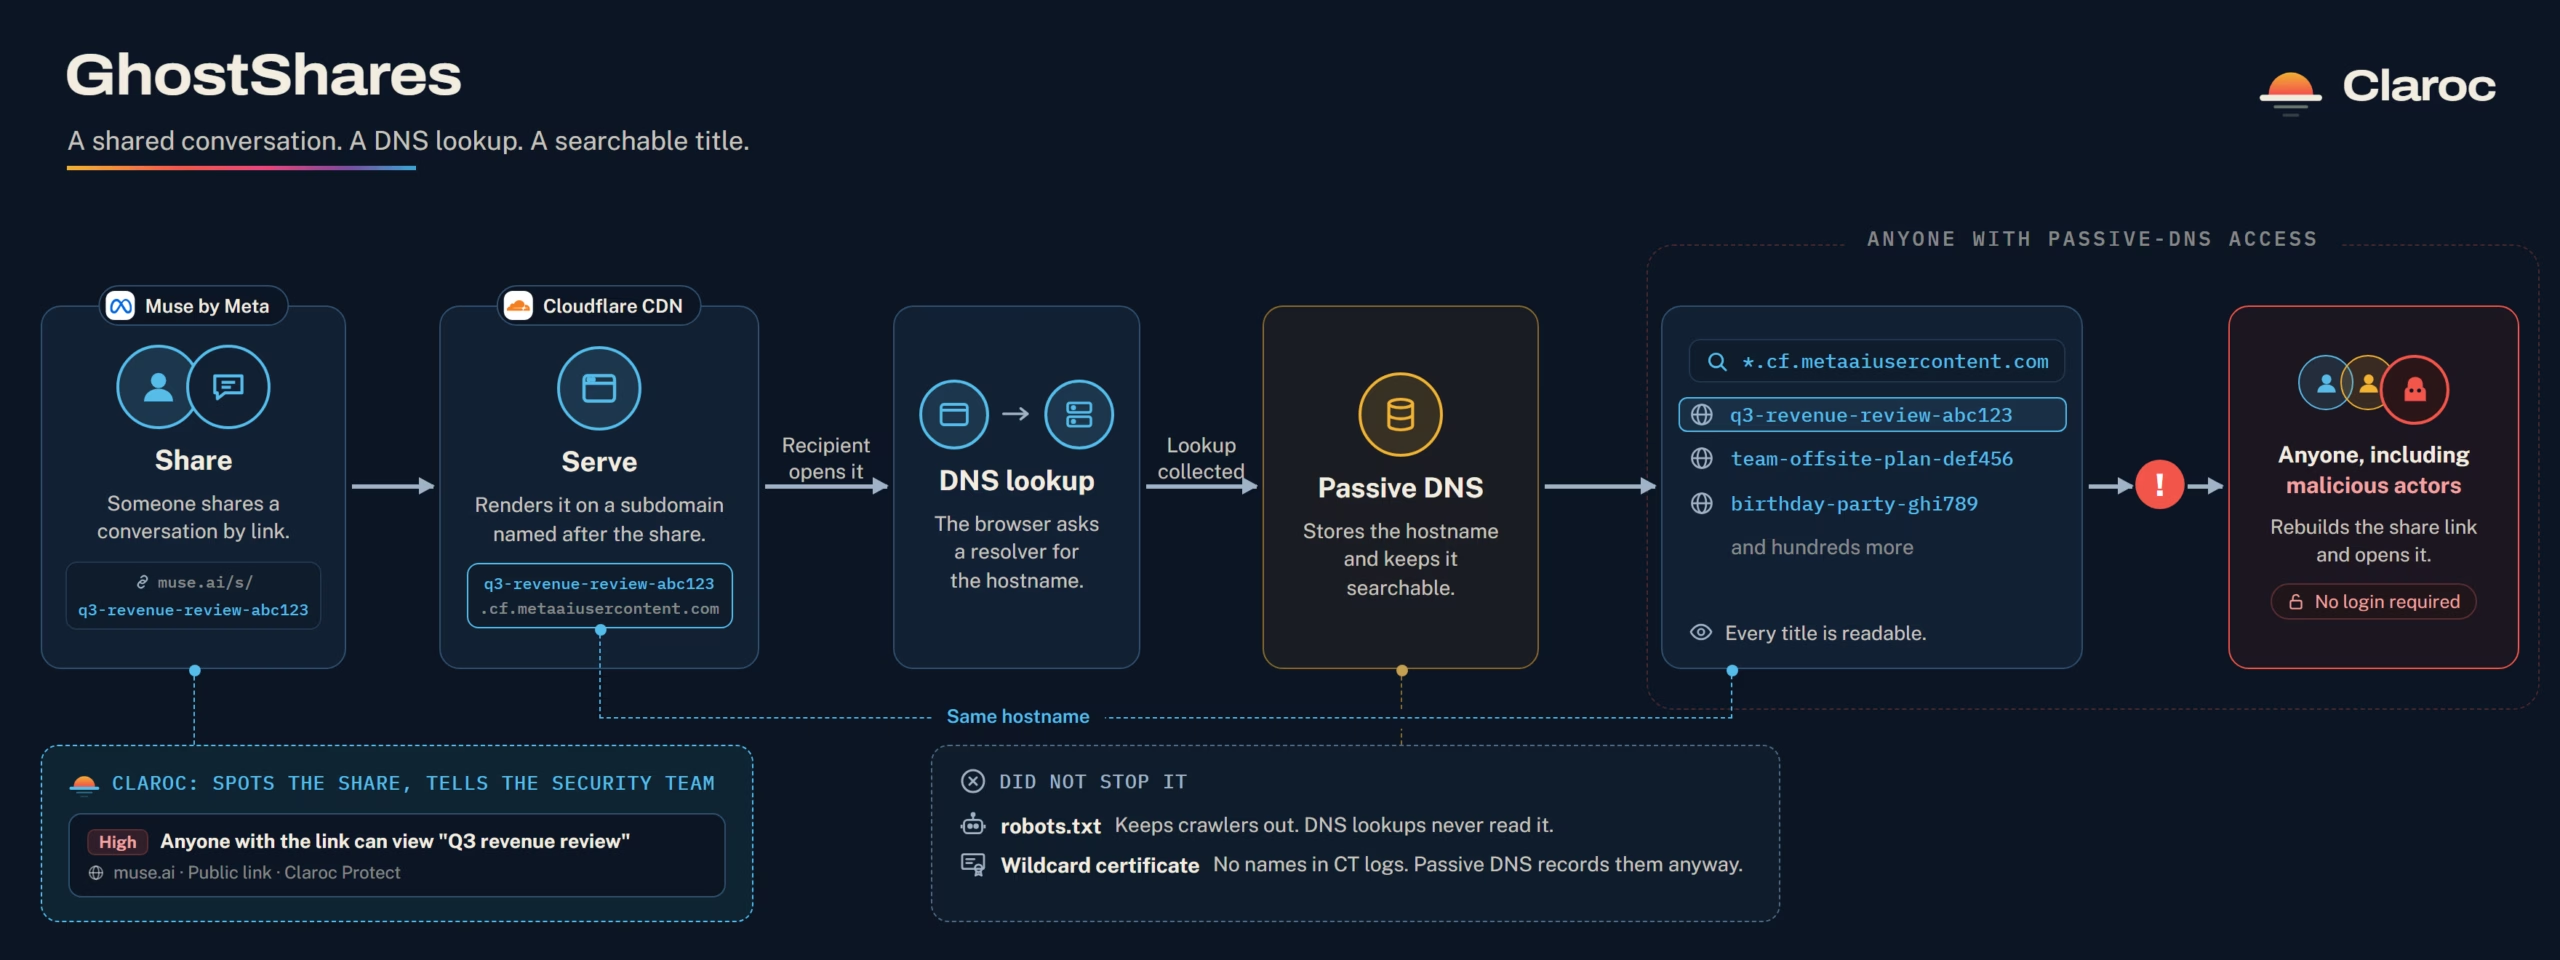
Museは、共有用アドレスを「会話タイトル+ランダムな識別子」の形で、cf.metaaiusercontent.com配下に構成していました。
この設計では、説明的なメタデータと識別子の両方がホスト名に入っていました。アクセストークンをDNSの外に置いていなかったことになります。
ブラウザが共有ホスト名を名前解決する際、その通信がパッシブDNSプロバイダーの観測するインフラを経由すると、ホスト名全体がそのプロバイダーの履歴データセットに記録される可能性があります。
研究者は、記録されたホスト名を取得するだけで、対応する共有リンクを再構築できました。識別子の推測も、アドレスの総当たりも、Museへのサインインも不要です。
ランダムな部分は、一度記録されてしまえばほとんど防御になりませんでした。さらに会話タイトルが手がかりとなり、研究者は個々のページを開く前に、機微な内容を含む可能性のあるものを見分けられました。
Cybersecuritynews platform
Clarocによると、ワイルドカードDNSスキャンによるノイズを除外した結果、6,800件を超える共有ホスト名が見つかりました。
研究者が実際に確認したのは数百ページにとどまります。したがってこの数字は、発見されたホスト名の数を示すものです。機微情報の漏えいが確認された件数や、露出した会話の総数ではありません。Ars Technicaも、この列挙結果を独自に報じています。
Clarocが提供した開示内容によると、サンプルとして確認したページは、通常のブラウザでも、ログアウト状態のシークレットセッションでも開けました。
機微な例としては、住宅売却の予算、口座番号の一部を含む銀行詐欺に関するリマインダー、小規模事業者向けローンの申請書などがありました。
ホスト名を見れば、ページを開く前に中身がおおむね分かりました。リンクにも同じタイトルとIDが含まれているため、DNSから取り出したホスト名があれば、リンクを再構築できます。
ほかにも、CEO限定の収益レビュー、不動産投資の数値、従業員の休暇スケジュール、最先端AIラボとのエグゼクティブサーチに関する面談の機密性の高い準備資料などがありました。
会議の詳細や実名の連絡先は、標的型のなりすましやソーシャルエンジニアリングに悪用される恐れがあります。周辺の経歴情報がすでに公開されていたとしても、そのリスクは変わりません。
研究者は、悪用の証拠は見つかっていないとしています。また、影響を受けたユーザーが何を公開するつもりだったのかは確認していません。個人を特定できる詳細は公表せず、あるページでパスワードを求められた時点で調査を打ち切りました。
Clarocは10月8日、Metaのバグバウンティプログラムを通じてこの問題を報告しました。Metaが機能の停止を発表した後の10月20日、研究者は以前アクセスできた40件の共有を再確認しました。いずれも開けず、コンテンツのホスト名はエラーを返しました。
ただし、過去のDNS記録には、埋め込まれたタイトルを含むホスト名が今も残っています。
この事例は、robots.txtがアクセス制御の代わりにならない理由も示しています。Museはクローラーのアクセスを抑止していましたが、DNSによる発見には検索エンジンのインデックス登録が必要ありません。
Clarocはさらに、urlscan.ioに保存されたMuseのスキャン結果が75件以上あったと報告しています。
共有されたAIとの会話が、従来型の検索で露出した例は他にもあります。OpenAIは2025年7月、機微なチャットが検索結果に表示されたことを受け、ChatGPTの任意の検索エンジン公開機能を廃止しました。
2025年8月には、検索エンジンにインデックスされたGrokの会話が37万件を超えると報じられました。
GhostSharesが浮き彫りにしたのは、これらとは別の露出レイヤーです。クローラーをブロックしても、DNSのメタデータは隠せません。
機微な情報を共同作業で扱う場合は、発見可能な公開リンクを持っていることを根拠にするよりも、受信者を明示的に認可する方が強固な境界になります。
また、アクセス可能なコンテンツを削除しても、外部の発見サービスがすでに保持している過去のメタデータは消えません。Clarocの再確認が示したとおりです。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/meta-muse-ai-chats/