
BRONZE SANDCASTLEのハッカー、Windowsの隠しバックドアでActive Directoryデータベースを窃取
BRONZE SANDCASTLEによる侵入では、Windowsの隠しバックドアが使われ、Active Directoryデータベースが盗まれています。 中国を拠点とするとみられるこのグループは、正規アプリケーション、悪意あるDLL、暗号化されたペイロードを組み合わせています。信頼されたプロセス内でコードを実行し、従
BRONZE SANDCASTLEによる侵入では、Windowsの隠しバックドアが使われ、Active Directoryデータベースが盗まれています。 中国を拠点とするとみられるこのグループは、正規アプリケーション、悪意あるDLL、暗号化されたペイロードを組み合わせています。信頼されたプロセス内でコードを実行し、従
Sophosは、BRONZE SANDCASTLEが正規のWindowsアプリケーションを悪用して暗号化されたバックドアを読み込み、システム情報を収集し、Active Directoryの データを盗み出していることを確認しました。StoreBig Data Sophos CTUとSophos Labsの調
Counter Threat Unit(CTU)とSophosLabsの研究者による調査で、「BRONZE SANDCASTLE」として追跡されている中国のスパイ活動ハッカーが、改変したMeterpreterベースのバックドアを使い、アジアとアフリカの組織を標的にしていることが明らかになりました。 この攻撃では、正規
脅威アクターがPaperCut NG/MFに存在する2件の重大な脆弱性、CVE-2026-81578とCVE-2026-82078を積極的に悪用しています。 これらのエクスプロイトを使えば、攻撃者は印刷管理サーバーを乗っ取り、認証情報を窃取した上で、企業ネットワーク内にMeterpreterのペイロードを展開できます
脅威アクターが、PaperCut NG/MFサーバーで最近公開された2件の脆弱性を積極的に悪用し、コマンド実行、認証情報の収集、偵察活動、そしてMetasploit Meterpreterペイロードの展開にこのアクセス権を利用していることが分かりました。 研究者のJens Pose氏とRoss Phillips氏は、
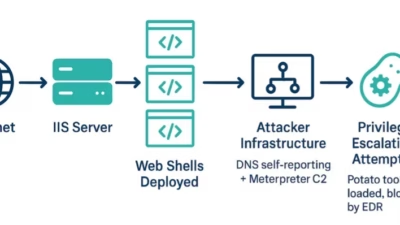
「OP-512」として追跡されている中国系脅威クラスターが、目的特化型のウェブシェルフレームワークを展開し、インターネット インフォメーション サービス(IIS)サーバーへの侵害を行っていることが確認されました。 ReliaQuestが特定したこのスパイ活動は、サポート終了済みの.NET Framework 4.0を