
BRONZE SANDCASTLEのハッカー、Windowsの隠しバックドアでActive Directoryデータベースを窃取
BRONZE SANDCASTLEによる侵入では、Windowsの隠しバックドアが使われ、Active Directoryデータベースが盗まれています。 中国を拠点とするとみられるこのグループは、正規アプリケーション、悪意あるDLL、暗号化されたペイロードを組み合わせています。信頼されたプロセス内でコードを実行し、従
BRONZE SANDCASTLEによる侵入では、Windowsの隠しバックドアが使われ、Active Directoryデータベースが盗まれています。 中国を拠点とするとみられるこのグループは、正規アプリケーション、悪意あるDLL、暗号化されたペイロードを組み合わせています。信頼されたプロセス内でコードを実行し、従
Sophosは、BRONZE SANDCASTLEが正規のWindowsアプリケーションを悪用して暗号化されたバックドアを読み込み、システム情報を収集し、Active Directoryの データを盗み出していることを確認しました。StoreBig Data Sophos CTUとSophos Labsの調
Counter Threat Unit(CTU)とSophosLabsの研究者による調査で、「BRONZE SANDCASTLE」として追跡されている中国のスパイ活動ハッカーが、改変したMeterpreterベースのバックドアを使い、アジアとアフリカの組織を標的にしていることが明らかになりました。 この攻撃では、正規
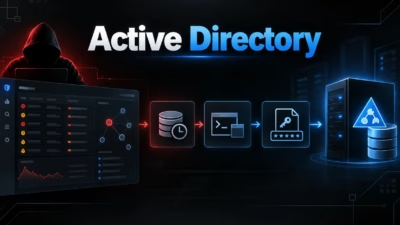
攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。 最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive Direct
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
Windowsのボリュームシャドウコピーサービス(VSS)は、ファイルやボリュームの特定時点のコピーを作成する機能です。管理者やバックアップ製品は、誤削除やデータ破損、システム障害からの復旧にこの機能を利用しています。 しかし攻撃者はこのWindows機能を悪用し、認証情報を盗み出したり復旧作業を妨害したりして、ラン
脅威アクターがMicrosoftのボリュームシャドウコピーサービス(VSS)を、二つの異なる目的で武器化するケースが増えています。ランサムウェア展開前に復旧手段を排除することと、保護されたWindowsファイルから認証情報を抜き取ることです。 この変化により、VSSのテレメトリはもはや単純なバックアップやディスクメン