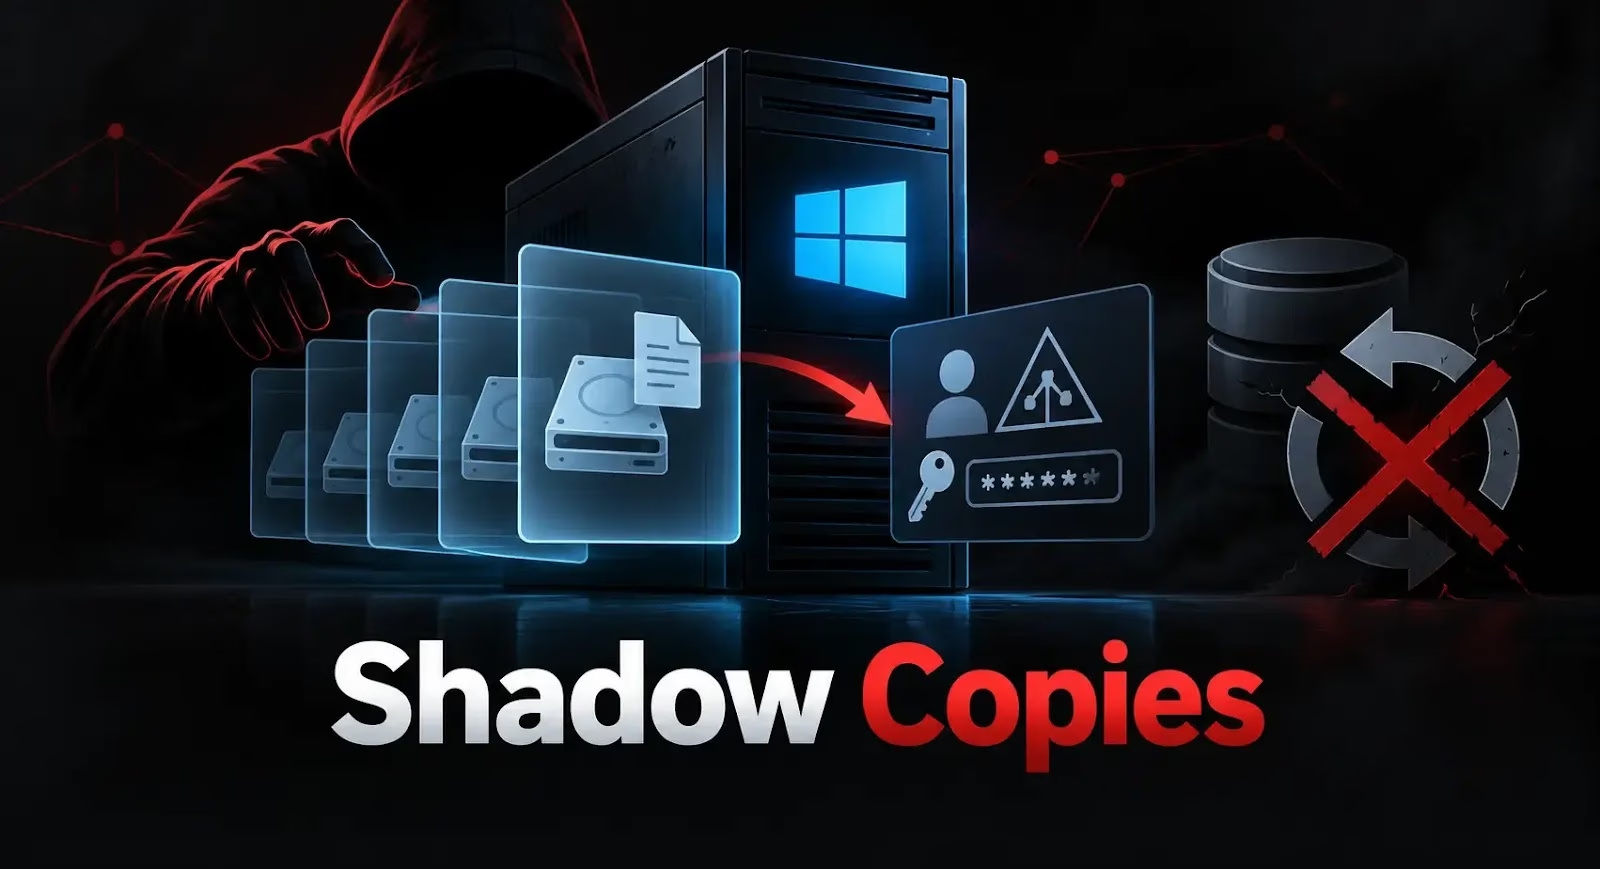
Windowsのボリュームシャドウコピーサービス(VSS)は、ファイルやボリュームの特定時点のコピーを作成する機能です。管理者やバックアップ製品は、誤削除やデータ破損、システム障害からの復旧にこの機能を利用しています。
しかし攻撃者はこのWindows機能を悪用し、認証情報を盗み出したり復旧作業を妨害したりして、ランサムウェア攻撃の準備を進めるケースが増えています。
シャドウコピーは完全なバックアップ戦略とは言えません。対象システム上にローカルで保存されるコピーであるため、十分な権限を持つ攻撃者であれば作成・改変・削除が可能です。
最近のランサムウェア攻撃では、ファイルを暗号化する前にこうしたコピーを狙い、ローカルでの復旧を困難、あるいは不可能にする手口がよく見られます。
VSSを狙った攻撃で最もよく知られているのは、ランサムウェアを展開する前にシャドウコピーを削除する手口です。攻撃者はvssadminやWindows Management Instrumentation(WMI)といったWindows標準ツール、あるいは他のシステムツールを使ってスナップショットを削除するのが一般的です。
この挙動は、MITRE ATT&CKの技術T1490「システム復旧の妨害」に該当します。
シャドウコピーの削除が侵入の最終段階とは限りません。権限昇格や横方向移動、データ窃取、ランサムウェアによる暗号化を含む、より広範な攻撃連鎖の一部として実行されることもあります。攻撃者はまずローカルでの復旧手段を排除することで、被害者に身代金支払いへの圧力をかけようとします。
VSSは認証情報の窃取にも利用され得ます。稼働中のActive Directoryデータベースに直接アクセスする代わりに、攻撃者はシャドウコピーを作成し、そこからNTDS.ditファイルをコピーする場合があります。
このファイルには、パスワードハッシュをはじめとする機密性の高いドメイン情報など、Active Directoryの認証情報データが含まれています。
コピーされたデータベースを対象に作業を行うことで、攻撃者はライブの認証情報ダンプ行為を監視する対策の一部を回避できる可能性があります。
攻撃者はオフラインコピーから機密情報を抽出し、それを使ってネットワーク全体へのアクセスを拡大します。このため、VSSの悪用はランサムウェアグループだけでなく、ドメイン全体の制御権を狙う侵入者にとっても有用な手段となっています。
3つ目の悪用形態は、シャドウコピーのストレージ上限や設定、サイズを変更する手口です。こうした変更により、利用可能な復旧容量が削減されたり、不正な活動が隠蔽されたり、その後の削除攻撃を後押ししたりする可能性があります。したがってセキュリティチームは、VSSの活動を単なるバックアップ上の懸念事項としてではなく、より広範な攻撃対象領域として捉える必要があります。
シャドウコピーの作成や削除自体は、必ずしも悪意ある行為とは限りません。バックアップエージェントやリモート監視・管理ツール、管理者のスクリプトは、ディスク容量を確保するために日常的にスナップショットを作成したり、古いものを削除したりしています。
VSSに関するあらゆるイベントで警告を発するように設定すると、過剰なノイズが発生し、アナリストが本当の脅威を見逃す原因になりかねません。
重要なのは、周辺の挙動を精査することです。VSSの削除に続いて短時間でファイルの暗号化が行われる場合は、定期的なクリーンアップ作業と比べてはるかに深刻な懸念事項となります。
同様に、横方向移動の後に作成されたシャドウコピーに続いてNTDS.ditへのアクセス試行が見られる場合は、即座の調査が必要だとHuntressは指摘しています。
実際に観測されたある攻撃の一連の流れは、こうした相関分析の重要性を裏付けるものでした。攻撃者はPsExecを使い、ドメインコントローラー上でSYSTEM権限のコマンドシェルを起動しました。
その後、アクティブなリモートデスクトップセッションを列挙し、vssadmin create shadowを実行しました。これに続いて、認証情報の窃取が疑われる挙動や、DNSの列挙、別のホストに対する偵察活動が確認されています。
16,000以上の組織から得られる最新のインテリジェンスで、脅威検知率を58%向上。SOCにTIフィードを統合しましょう
翻訳元: https://cyberpress.org/shadow-copies-ad-stolen/