
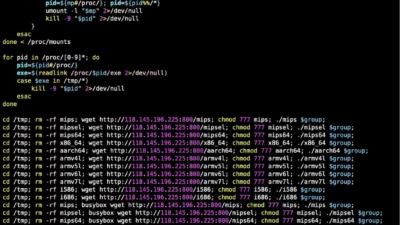
ClingSTUNのLinuxバックドア、公開STUNトラフィックに紛れて潜伏
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
FortiGuard Labsは、パッチ未適用のデバイスを悪用し、公開STUNサーバーを使って秘匿通信を行うLinuxバックドア「ClingSTUN」を確認しました。 このマルウェアは、感染したシステムを遠隔操作可能なプロキシノードに変えます。その際、正規のネットワークサービスを利用することで、通信を通常の活動に紛れ
Linux向けバックドア「ClingSTUN」が確認されました。パッチ未適用でインターネットに公開されている機器を悪用し、永続的に遠隔操作できるプロキシノードに変えてしまいます。 このマルウェアは、起動時の永続化、プロセスの隠蔽、競合プロセスの強制終了、リモートコマンド実行といった機能を備えています。さらに正規のST
韓国と台湾の通信事業者やネットワークエッジ機器を標的とするLinuxバックドアが、侵害した機器上で自らの通信をメールに、プロセスを正規サービスに偽装していることが明らかになりました。 Rapid7が10月2日に公開した調査結果によると、同社は新たに確認されたBPFDoorの亜種と、韓国の標的に対して使われたBP
新たに発見されたLinuxバックドアは、感染したシステムをSession Traversal Utilities for NAT(STUN)プロトコルを使うプロキシに変えます。自己増殖用のエクスプロイトも備えていると、FortiGuard Labsが報告しました。 このClingSTUNと名付けられたマルウェアは、バ
最先端のマルウェア開発者が、韓国と台湾のネットワークエッジ機器に関する深い知識を駆使し、これらの機器に感染して驚くほど精巧に模倣するLinuxインプラントを作り上げています。悪意あるソフトウェアが、表面上だけ正規のソフトウェアを装うことは珍しくありません。標的環境にありそうなものの名前を名乗り、通りがかった人に見つかっ
Magentoおよび Adobe Commerceの全バージョンに影響する「StyleSmuggler」と呼ばれるゼロデイ脆弱性が、バックドアを展開する攻撃で悪用されています。 最初の悪用事例は9月4日に、最新のセキュリティアップデートを適用済みのターゲットで確認されました。 ECセキュリティ企業のSansecによる
Sygniaが報告、中国系Fire Antが仮想化基盤を超えてルーター、TACACS、Linuxホストへ対象を拡大侵害されたルーターは作戦用プラットフォームとして機能「本当の標的の背後にある標的」を狙い、信頼関係を悪用してより広範なスパイ活動を展開中国を拠点とするサイバースパイ集団Fire Antは、もはや仮想化

中国系グループのRed Menshenとの関連があるハッカーたちが、世界的な通信...

トレンドマイクロの分析によると、「Earth Lusca」として知られる中国関連...
すべての記事を読み込みました