攻撃者は侵害したLinuxサーバーにGSocketを展開し、そのプロセスを正規のシステムコンポーネントに見せかけていました。管理者が元の脆弱性にパッチを適用した後も、アクセスを維持し続けています。
Study Security
Microsoftは11月11日付のレポートで、互いに無関係な複数の攻撃グループが、専用のコマンド&コントロール(C2)インフラを維持する代わりに、オープンソースのリモートアクセスツールを悪用していると説明しました。
Defender for Endpointのテレメトリでは、2026年3月から8月にかけて、GSocket関連の検知があったデバイスが356.2%増加しました。ただし、増加幅は月ごとに変動しています。
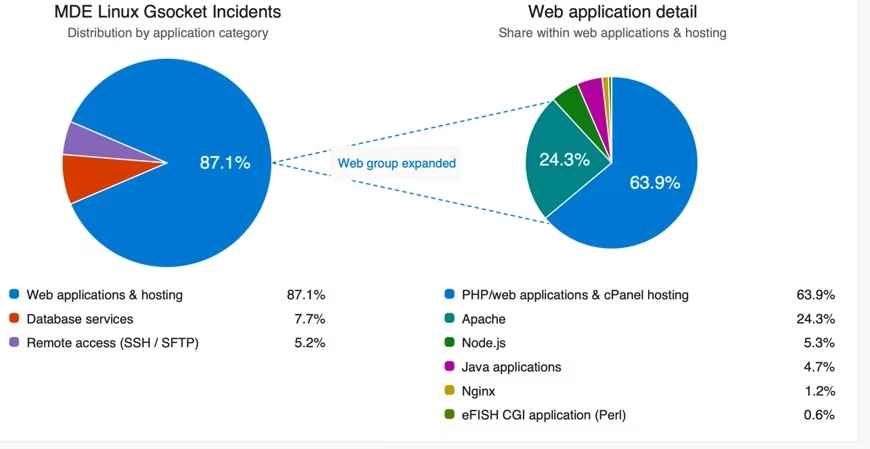
原因を特定できたインシデントのうち、Webアプリケーションとホスティング環境が87.1%を占めました。この内訳ではPHPアプリケーションとcPanelホスティングが63.9%、Apacheが24.3%を占めています。
被害を受けた組織の業種別では、教育・研究機関が30.7%で最多でした。次いでテクノロジー・通信が22.9%でした。
Microsoftは、この分布は特定業種を狙った攻撃の結果ではなく、攻撃にさらされやすい状態にあったことが主因だろうと指摘しています。
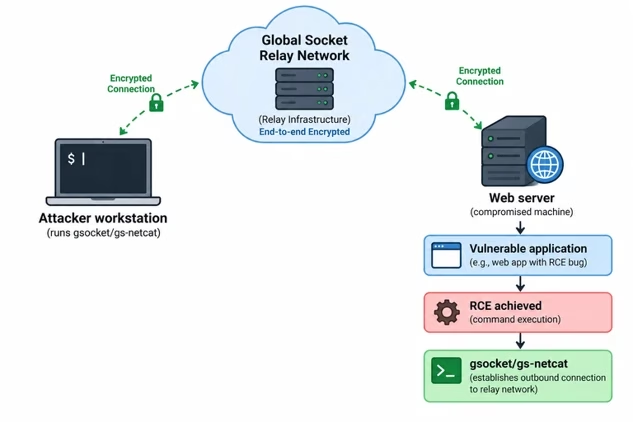
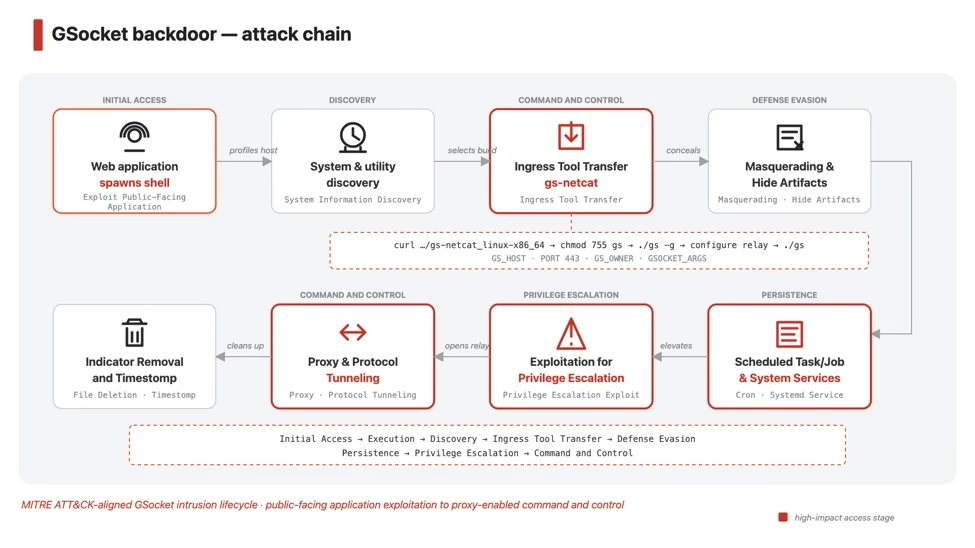
確認された攻撃は、インターネットに公開されたアプリケーションの悪用から始まります。攻撃者はcurlでデプロイ用スクリプトを取得して実行します。このスクリプトは侵害したホストの情報を収集し、アーキテクチャに適合したGSocketクライアントを選択します。その後、書き込み可能な場所やメモリ上の領域(/dev/shmなど)にペイロードを配置します。
続いて、このツールはGlobal Socket Relay Networkを介して、暗号化された外向きの通信を確立します。実行を隠すため、攻撃者はカーネルスレッドに似た名前や、もっともらしいサービス名を使っていました。
Microsoftは、systemd-remount-dという名前で動作するGsNetcatバイナリや、[kaluad]という名前を装った別の実行コンテキストを確認しています。
Microsoftの調査によると、この活動は、Webアプリケーションの初期侵害が、悪用されたサービスとは独立して動作する永続的なバックドアに変わりうることを示しています。
GSocketを使ったLinux攻撃
永続化の手段は、cronジョブ、systemdユニット、シェルの起動ファイル、ウォッチドッグ、ペイロードの冗長コピーなど多岐にわたります。攻撃者は準備段階の痕跡も削除しており、侵入経路の再構築を難しくしています。
これらの仕組みが重複しているため、不審なプロセスを1つ停止しただけでは、攻撃者のアクセスを排除できるとは限りません。なお、すべての侵入で全段階が確認されたわけではありません。
少数のインシデントでは、攻撃者がDirty Fragに関連するCVE-2026-43284を悪用し、Webサービスアカウントからrootへの権限昇格を試みていました。
MicrosoftによるDirty Fragの別の分析では、Linuxカーネルのネットワーク処理とメモリフラグメント処理における脆弱なコンポーネントが、侵害後に悪用される状況を解説しています。
従来のリバースシェルと異なり、GSocketはペイロードに攻撃者が管理する接続先を埋め込む必要がありません。
侵害されたサーバーと攻撃者はそれぞれ独立して、公開リレーへ外向きの接続を確立します。リレーは共有シークレットから生成した認証情報で両者を対応付け、エンドツーエンドで暗号化されたセッションを仲介します。
このシークレットは通常、インストール時にデプロイ用スクリプトが生成します。攻撃者は、コンソール出力や一時ファイルから入手できるほか、Telegramなどのチャネル、Discord、Webhookといった対応する通知手段でも受け取れます。
シークレットさえあれば、被害者のアドレスやホスト名を知らなくても再接続できます。
この仕組みでは、インバウンドのリスナーが不要で、ネットワークアドレス変換(NAT)を越えて機能します。攻撃者が所有する専用のドメインやIPアドレスがないため、ブロックすべき対象は存在しません。それでも、防御側はアウトバウンド制御によって、リレーのインフラへのアクセスを制限できます。
Microsoftは、悪用されたアプリケーションと、その基盤となるホストの両方を調査するよう推奨しています。対応担当者は、GSocketのバイナリ、配置されたファイル、永続化の仕組みを削除し、リレーへの接続が止まったことを確認する必要があります。
アプリケーションを更新しただけでは、独立してインストールされたバックドアは残ったままです。
組織は、外向き通信を制限し、cronとsystemdの設定を監査し、シェルプロファイルを点検するとともに、Webサービスの子プロセスに異常がないか監視すべきです。
可能であれば、一時ディレクトリでの実行を禁止してください。その後の権限昇格に備えて、カーネルへのパッチ適用も引き続き重要です。Linux向けDefender for Endpointでは、リアルタイム保護、クラウド提供型保護、ビヘイビア保護を有効にしておくことが求められます。
侵害指標(IoC)
| 指標 | 種類 | 説明 |
| gsocket[.]io | ドメイン | スクリプトとインストーラーの取得 |
| cdn[.]gsocket[.]io | ドメイン | クライアントバイナリの配布 |
| gsgg[.]b-cdn[.]net | ドメイン | クライアントバイナリの配布 |
| hxxps://gsocket[.]io/y | URL | ダウンロード・実行コマンドでのスクリプト取得 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止します。ANY.RUNのサンドボックスをSOCに導入しましょう。
Cybersecurity training courses
翻訳元: https://gbhackers.com/gsocket-based-linux-attacks/