ハッカーが偽のAIサイトを使い、Microsoft Storeの署名付きアプリケーション「Net Guard」を拡散させています。研究者らは、このアプリをブラウザーハイジャック型マルウェアに分類しました。
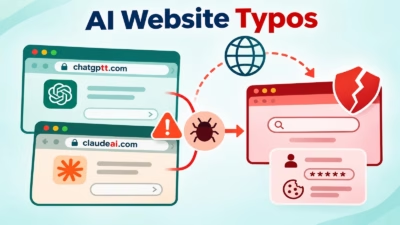
攻撃は、人気AIサービスのアドレスを打ち間違えたところから始まります。訪問者は、偽のセキュリティチェックへと誘導されます。
研究者らは、Claude、ChatGPT、DeepSeek、Perplexity、Cursorなど27のAIブランドをかたる、186件の類似ドメインを追跡しました。
調査の結果、配布経路は3種類あることが判明しました。偽のコマンドプロンプト、悪意あるアプリケーションのインストーラー、そして検索をリダイレクトするブラウザー拡張機能です。
研究者らはこの手口を「TypoPrompting」と名付けました。AIツールを開こうとする操作が、別の何かを検証・インストール・実行させる指示にすり替わるためです。
トラフィック分配システム(TDS)は、訪問者の所在地、OS、ブラウザーに応じて転送先を選びます。そのため、同じ打ち間違いのアドレスでも、ある人には駐車ページ(パークドメインのページ)を表示し、別の人にはマルウェアへ誘導することがあります。
ckaude[.]ai、deepceek[.]com、copiot[.]comなど8件のAI類似ドメインは、訪問者をdeezyj[.]com経由で偽の「Security Check」ページへリダイレクトしていました。これらのページは、Net GuardをWi-FiとDNSの安全性を確認するスキャナーとして宣伝していました。
研究者らが調べたところ、ダウンロードされたMSIXインストーラーのハッシュ値は、「Myflixly App」が公開したMicrosoft Storeパッケージと一致しました。
このパッケージにはMicrosoftのMarketplace署名も付いていました。つまり攻撃者は、改変したコピーではなく、Storeの正規パッケージそのものを配布していたことになります。
Net GuardはTauriで構築されており、「buntai-sdk」というモジュールを含んでいます。リモート設定によって、既定の検索エンジンの変更、ブラウザープロファイルの改変、拡張機能のインストールといった機能を制御できます。さらにDevToolsのRuntime.evaluateを通じて、外部から送り込まれたJavaScriptも実行できます。
検索設定を変更する処理には、Windows UI Automationと擬似入力が使われ、ユーザーが操作していない間に実行されます。研究者らは、Chromeの設定を操作する処理に加え、Firefoxでも対応するワークフローを確認しました。
これらの機能は、解析したコードでは既定で有効になっていました。ウェルカム画面は30秒待ってから、ブラウザー同期を有効にした状態で送信します。その際、ブラウザーに加える変更の説明は一切ありません。
このアプリケーションは、フルトラストで自動的に起動します。デバッガーや企業向けブラウザー管理の有無も確認します。
Islandは静的解析の結果、Net Guard 1.0.9.0、Privacy Keeper 1.0.10.0、MyFlixly Browser 1.0.10.0の3つを、悪意あるブラウザーハイジャッカーと分類しました。3つはいずれもbuntai-sdkのコードを共有していました。
cloude[.]aiからの別の経路では、偽のCloudflare認証ページが表示されました。このページは、訪問者にWindowsの「ファイル名を指定して実行」へコマンドを貼り付けるよう指示します。コマンドを実行すると、W901.ps1をダウンロードし、ウィンドウを隠した状態で、実行ポリシーを回避してPowerShellを起動します。
ダウンロード先アドレスには、185.138.88[.]3を10進数で表した3112851459が使われていました。研究者らは、より広範なゲートインフラが211件の入口ドメインにつながっていることも突き止めました。
preplexity[.]aiからの別の経路では、既定の検索プロバイダーをfind.flashysearches[.]comに変更する拡張機能が宣伝されていました。Islandによると、この拡張機能のマニフェストは、実行可能なJavaScriptも宣言済みの権限も使わずに、検索の上書きを行っていました。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化([.]など)しています。元に戻す(re-fang)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/store-signed-app-hijacks-browsers/