Microsoftは、Windows 11 バージョン26H2から、対象デバイスで「Windows設定のバックアップ」を既定で有効にします。この機能は2025年8月に「Windows Backup for Organizations」として提供が始まりました。今回、名称を変更したほか、ローミング設定の管理も同じポリシーツールに統合しました。
バックアップの対象
この機能は、対応するWindows設定と、インストール済みのMicrosoft Storeアプリの一覧をバックアップします。復元が利用可能な場合、ユーザーはバックアッププロファイルを選択して、新しいPCや初期化したPC、再イメージ化したPCに設定とアプリ一覧を復元できます。
提供開始の直後には、Microsoftが「初回サインイン時の復元」を追加しました。これにより、対応するデバイスの種類やハイブリッド管理環境が広がっています。
4つの変更点
IT部門は、既存のポリシー設定、クラウドソリューションプロバイダー(CSP)、グループポリシーのパスをそのまま使い続けられます。名称変更に伴うポリシーの移行や再構成は不要です。
Enterprise State Roaming(ESR)を使うと、対応するWindows設定が、Microsoft Entra ID アカウントに関連付けられた複数のデバイス間でユーザーに追従します。2026年6月に移行期間が終了したため、管理者はWindows設定のバックアップおよび復元ポリシーを通じてESRを管理しています。対応する設定は変わらず、該当するライセンス要件も引き続き適用されます。
バックアップを明示的に有効または無効にするポリシーは、引き続き尊重されます。バックアップを無効のままにしたい組織は、ポリシーで明示的に無効化できます。復元については、これまでどおり管理者が別途設定する必要があります。
Windows 11 バージョン24H2以降で利用できる復元サマリーには、復元されたパーソナライズ設定とMicrosoft Storeのアプリ一覧が表示されます。新しいデバイスに届く通知から、または設定 > アカウント > Windowsバックアップから開けます。サマリーはブラウザーで開き、エクスポートも可能です。復元の成功から約1時間後に利用できるようになり、デバイスのセットアップ後7日間は閲覧できます。
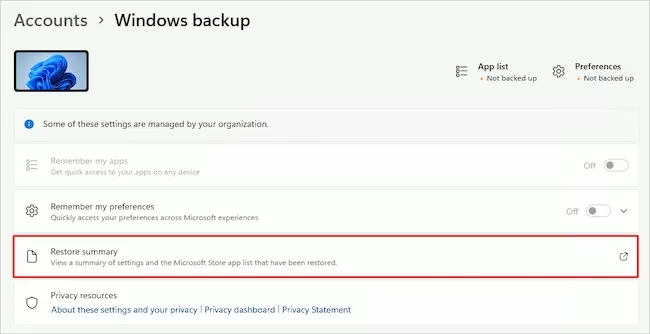
出典:Microsoft
管理者向けツール
Microsoftは、管理者がバックアッププロファイルを管理できるよう、PowerShellモジュール「WindowsBackupAdmin」を提供しています。必要な権限を持つ管理者は、プロファイルの属性を確認したり、ガバナンス目的でバックアップ情報をエクスポートしたり、ユーザーのバックアップデータやプロファイルを削除したりできます。このモジュールで管理者が参照できるのは、プロファイル情報のみです。
スクリプトは既存のMicrosoft Graph betaのAPIをラップしたもので、PowerShell GalleryとGitHubから入手できます。
Microsoft社内でテスト
Microsoftによると、同社は自社組織全体にバックアップポリシーを展開済みです。Microsoft DigitalのバイスプレジデントであるBrian Fielder氏は、この機能が「デバイスの再イメージ化という重労働からIT部門を解放する」と述べています。
MicrosoftのシニアプロダクトマネージャーであるShilpa Narang氏は、従業員が新しいPCでも中断したところから作業を再開できるようにし、同時に管理者にとってもデバイスの移行を容易にすることが目標だと説明しています。
翻訳元: https://www.helpnetsecurity.com/2026/11/10/windows-settings-backup-default/