Microsoftは11月の月例セキュリティ更新プログラム(Patch Tuesday)で、1,000件を超えるMicrosoft製品の脆弱性を修正しました。この中には、攻撃者が認証情報を窃取するためにすでに悪用しているOutlookの脆弱性が含まれています。
今回の更新では、攻撃者が影響を受けるマシン上でコードを実行できる可能性のある、深刻度「緊急」のリモートコード実行(RCE)の脆弱性48件も修正されました。ユーザーの操作がなくても攻撃が成立するケースがあります。
今月の脆弱性の多くはWindowsの更新で修正されますが、Officeの更新プログラムも確認してください。悪用されているOutlookの脆弱性は、影響を受けるOffice製品を通じて修正されるためです。
更新の手順は次のとおりです。
- Wordなど、Officeアプリケーションを開きます。
- ファイル > アカウントに進みます。OutlookではOfficeアカウントと表示される場合があります。
- 製品情報の下で、更新オプション > 今すぐ更新を選択します。
- 必要に応じて、先に更新を有効にするを選択します。職場のデバイスで更新の操作項目が表示されない場合は、組織のIT部門に問い合わせてください。更新が一括管理されている可能性があります。
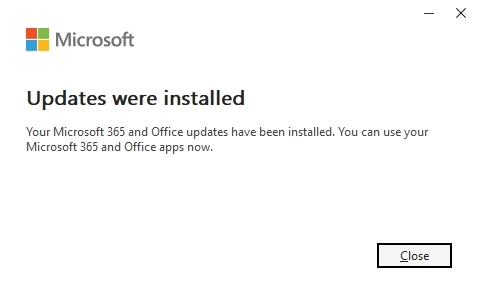
更新中に、作業内容の保存を求められることがあります(開いているドキュメントを確認してください)。更新が完了すると、次のような画面が表示されます。
Windowsパッチの適用方法と保護状況の確認方法
これらの更新プログラムはセキュリティ上の問題を修正し、WindowsパソコンをPCを保護します。最新の状態になっているかどうかは、次の手順で確認できます。
- スタートボタンをクリックし、設定を開きます。
- Windows Updateを選択します(通常は左側メニューの下のほうにあります)。
- 更新プログラムのチェックをクリックします。Windowsが最新のセキュリティ更新プログラムを検索します。その他のオプションで利用可能になったらすぐに最新の更新プログラムを入手するを有効にしている場合は、更新を完了するために今すぐ再起動するよう求められることがあります。
- 更新プログラム(セキュリティ更新プログラム KB5132061)がすでにインストールされている場合もあります。
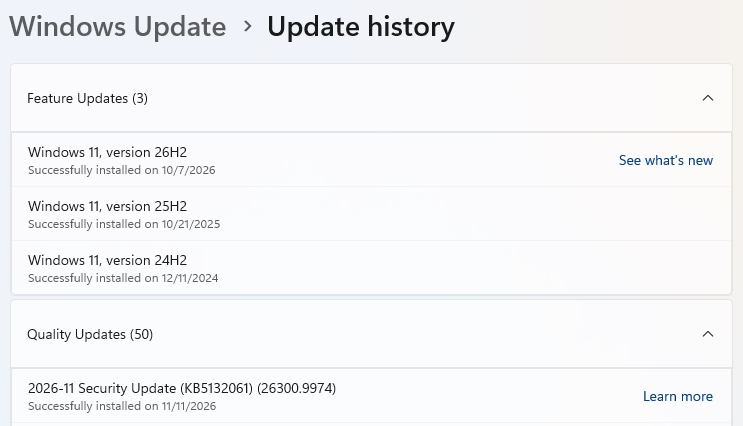
- 更新プログラムがある場合は、自動的にダウンロードが始まります。準備が整ったら、インストールをクリックします。今すぐ再起動と表示された場合は、そちらをクリックしてください。更新を完了するために、パソコンの再起動が必要になることがあります。
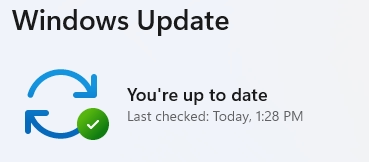
- 再起動後、もう一度Windows Updateを開いて確認します。最新の状態ですと表示されれば完了です。
技術的な詳細
例年どおり、技術的な詳細に関心のある読者向けに、注目すべき脆弱性をいくつかピックアップしました。
まず取り上げるのは、Outlookの脆弱性CVE-2026-124194です。攻撃者がすでに悪用しているもので、CVSSスコアは10点満点中6.5です。認証情報が露出し、攻撃者がユーザーになりすますために悪用される恐れがあります。Microsoftは次のように説明しています。
「Microsoft Office Outlookの製品UIが安全でない操作についてユーザーに警告しないため、認証されていない攻撃者がネットワーク経由でなりすましを実行できる」
この脆弱性を悪用するには、攻撃者が細工したメッセージファイルを、影響を受けるバージョンのOutlookで開くようユーザーを仕向ける必要があります。すると、Outlookは通常表示される外部コンテンツの警告なしに、攻撃者が管理するネットワーク上の場所へ接続してしまいます。その結果、ユーザーになりすますために使われかねない認証情報(ユーザーのNTLMv2ハッシュ)が露出する可能性があります。
この脆弱性は実際の攻撃で悪用されているため、前述の手順でOfficeを更新することが最優先です。
もう1件、注目したい脆弱性がCVE-2026-116928(CVSSスコアは10点満点中9.8)です。
「Microsoft Windows Search コンポーネントにおける境界外書き込みにより、認証されていない攻撃者がネットワーク経由でコードを実行できる」
境界外書き込みの脆弱性があると、プログラムが本来使用すべきメモリ範囲の外に書き込めてしまいます。その結果、メモリ破損が起きたり、悪意のあるコードがメモリ上に置かれてシステムに実行させられたりする恐れがあります。
Microsoftは、悪意のあるメールの添付ファイルがExchange Serverによってインデックス作成のために自動処理される攻撃シナリオを説明しています。この場合、受信者はメールや添付ファイルを開く必要がありません。処理されるだけで、攻撃者が影響を受けるサービスの権限でコードを実行できる可能性があります。Microsoftは、この脆弱性が悪用されたとは報告していません。
脅威の報告から、脅威の排除へ。
サイバーセキュリティのリスクは、見出しの中だけにとどめておくべきです。今すぐMalwarebytesをダウンロードして、脅威をデバイスに寄せつけないようにしましょう。