研究者らは、大規模言語モデル(LLM)を攻撃ツールの実行ループに組み込み、その出力に基づいて次の行動を決める仕組みを持つオープンソースのフレームワークを、約45種類確認しました。
この調査は、エージェント型ペネトレーションテストプラットフォーム「ARTEX」が削除された後にまとめられたものです。リスクがこの1つのプロジェクトにとどまらず、広く拡大していることを示しています。
ただし、削除によって拡散が止まったわけではありません。削除が行われた週だけで、ARTEXの名を冠したリポジトリやフォークは102件に上りました。
ARTEX自体については、Google Threat Intelligence Group、Microsoft、Wiz、CrowdStrike、Zscaler、Check Point、Censys、RST Cloudがいずれも取り上げています。
研究者らは残りのフレームワークのコードを読み込み、約45種のうち32種を5つのファミリーに分類しました。残る13種は、いずれかのファミリーのパターンを流用したフォークや派生版です。
ネットワーク型キルチェーンツールは、偵察からポストエクスプロイトまでを担い、多くはKaliコンテナ上で動作します。PentAGIはエージェントチームを編成し、Nmap、Metasploit、sqlmapを使います。
AuditSecurity
RedAmonはNeo4j上に攻撃対象領域のグラフを構築し、Kaliサンドボックスから攻撃します。人間による承認ゲートも備えています。DarkMoonは50の専門エージェントを同梱しています。
Git Guardianの研究者らによると、ARTEXの作者は最初のコミットから74日後の2026-10-08にプロジェクトを取り下げました。報道によれば、攻撃者はARTEXを使って機密情報(シークレット)を探し出し、それを足がかりに横展開(ラテラルムーブメント)を行っていたとされています。
45種のAIハッキングフレームワーク
WebやAPI向けのツールには、StrixやShannonがあります。後者はSASTレビューツールに近い存在です。SageやechidnaといったC2統合型のプロジェクトは、Mythic内でLLMオペレーターとして動作します。PojunとFORANGは、C2コンソールを追加したARTEXの派生版です。
RAPTORやCybermesなどのハーネスは、Claude Codeのようなエージェント、Codex、Hermesといった汎用のコーディングエージェントを攻撃用スキルで包み込む仕組みです。IncalmoやhackingBuddyGPTなどの研究用プロトタイプは、学術研究から生まれました。
Cairn、HexStrike、Agent Zeroは脅威レポートにも登場しています。3つとも、デフォルトでは認証なしで提供されています。
研究者らは、主要なツールを選び、公開GitHub上でシークレットを探す機能をどの程度備えているかを評価しました。
エージェントに接続された実際のスキャナーを備えていたのは、Pojun、Cybermes、Xalgorix、AIReconの4種です。Pojunはワーカーのプロンプトでgitleaksを指定しています。
Cybermesは、48個の正規表現パターンと9つの読み取り専用の認証情報検証機能を持つ独自のsecret_scanバイナリを搭載しています。ただし、GitHubからデータを取得する機能を持つツールはありませんでした。
とはいえ、この差は安心材料にはなりません。ほぼすべてのフレームワークがエージェントにシェルとWebアクセスを与えており、GitHub検索やスキャナーのダウンロードは、その場で行うツール呼び出し1回で実現できるためです。
能力を与えるのはモデルとプロンプトであり、リポジトリ側に実装されている必要はありません。
Shodan向けにフィンガープリントを作成した41のフレームワークのうち、11種はデフォルトでネットワークポート上にWeb UIを公開します。さらに18種は一部の構成でのみUIを公開し、12種はリスナーを持ちません。
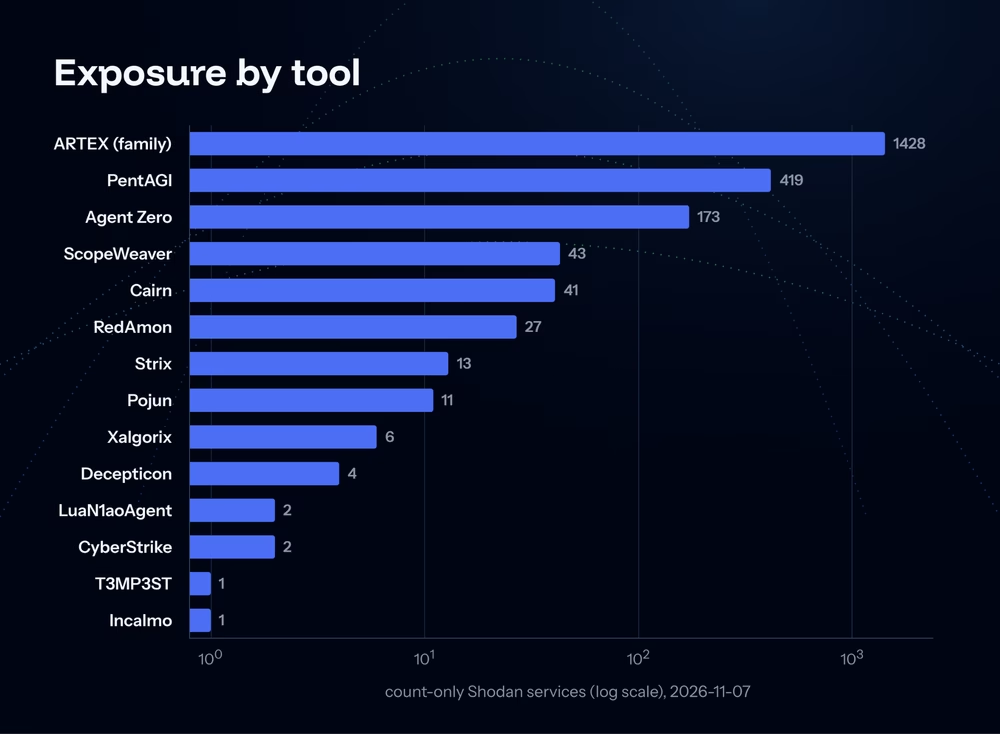
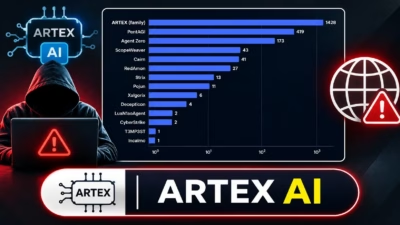
研究者らは56件のフィンガープリントレコードを作成しました。2026年11月7日時点では、ARTEXファミリーへのアクセスだけで、Shodan上の1,428サービスに一致しました。
他のツールで最も多かったのはPentAGIの419サービスです。このうち233はデフォルト証明書を使用しており、主に8443、8666、8765番ポートで稼働していました。
次いでAgent Zeroが173サービスで、134はログインの背後にあり、39は無防備に公開されていました。ScopeWeaverは43、Cairnは41、RedAmonは27でした。XalgorixとPojunは、それぞれ9137番と8787番ポートで6サービスと11サービスを公開していました。
リスクが集中しているのは、スター数の多いリポジトリではなく、多数のフォークが作られている一部の基盤プロジェクトです。
74.2kスターを集めるStrixにはシークレットを探すコードが見当たらなかった一方、84スターのPojunにはgitleaksと連携するワーカーが同梱されています。人気の高さは、悪用されやすさを測る指標としては不十分といえます。
研究者らは、標的リストではなくフィンガープリントの説明を公開しました。防御側は、これを使って自組織で露出しているインスタンスを先に見つけられます。
各チームは、上記のポートでエージェントコンソールが動いていないかを確認し、オペレーター向けUIには必ず認証を設けるとともに、エージェントホストからGitHubへの外向き通信を制限する必要があります。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/45-ai-hacking-frameworks/