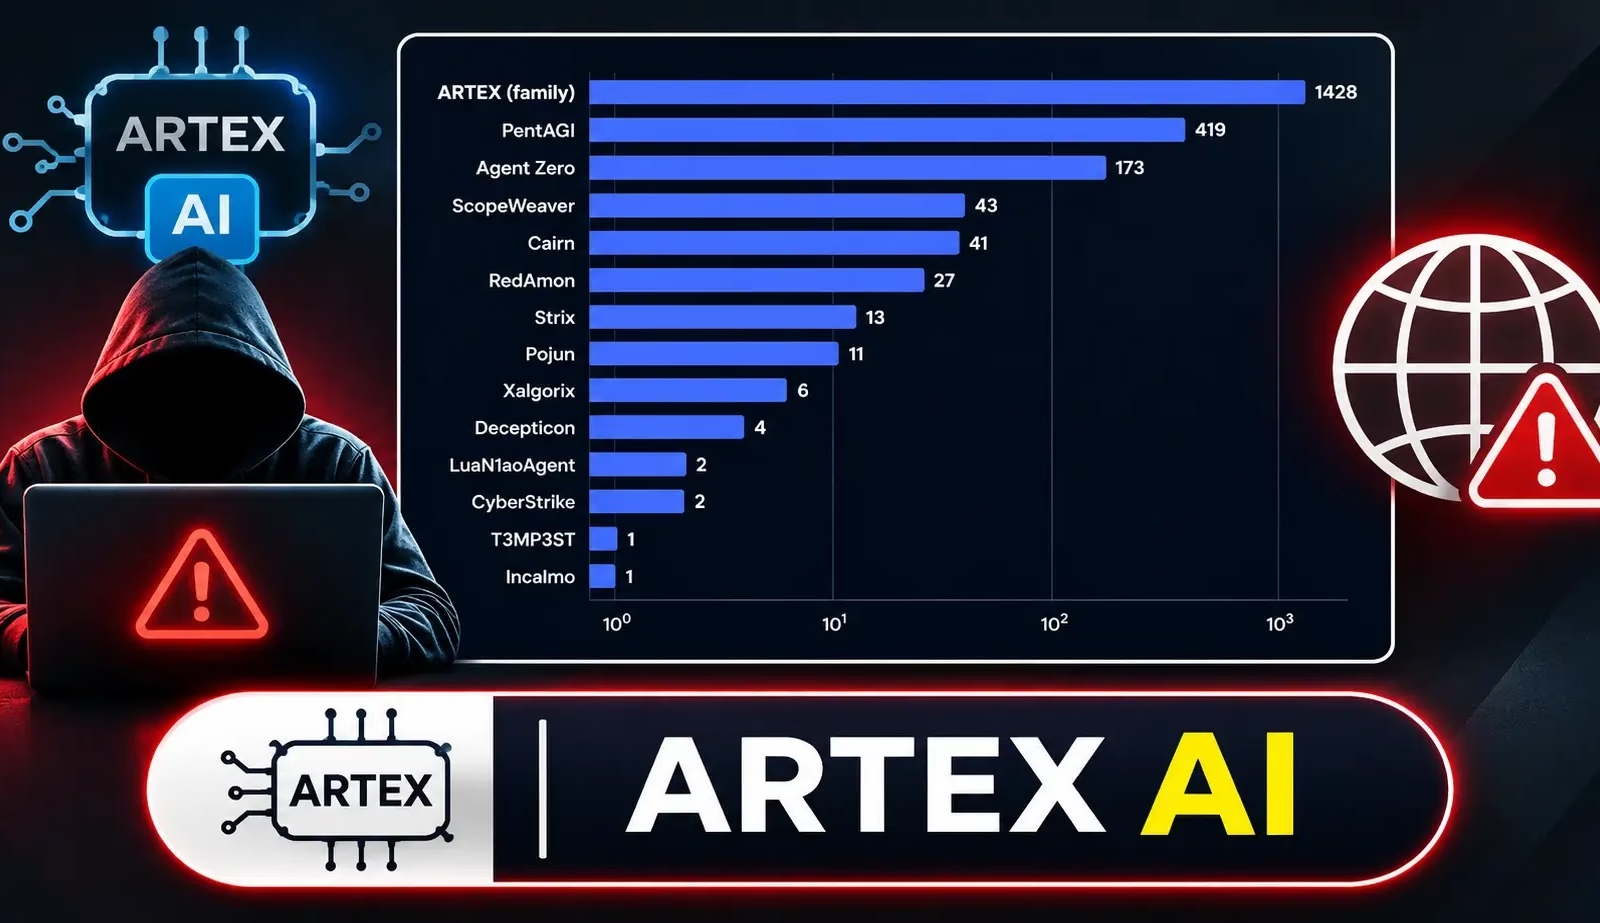
AIハッキングツール群「ARTEX」ファミリーに関連するサービスが、1,400件を超えてインターネットから到達可能な状態にあることが、研究者の調査で明らかになりました。
2026年11月7日にShodanで検索したところ、1,428件が該当しました。この結果は、AIモデルを使って攻撃を自動化する約45のオープンソースフレームワークを対象にした、GitGuardianの分析によるものです。
ARTEXは、オープンソースのエージェント型ペネトレーションテスト用プラットフォームです。作者は最初のコミットから74日後の2026年10月8日に、これを削除しました。
削除の背景には、攻撃者がARTEXを使って機密情報(シークレット)を探し出し、それを足がかりに横展開(ラテラルムーブメント)しているとの報告がありました。しかし、削除しても拡散は止まりませんでした。その1週間だけで、102件のフォークと、ARTEXの名を冠したリポジトリが登場しています。
約45のフレームワークはいずれも、言語モデルを、ツールを実行してその出力に基づき行動するループに接続する仕組みです。研究者はこのうち32件を5つのファミリーに分類しました。
残る13件ほどは、これらのいずれかのパターンを踏襲したフォークや派生版です。
Pojun、Cybermes、Xalgorix、AIReconの4つのツールは、エージェントと連携する本格的なシークレットスキャナーを同梱しています。ただし、GitHub取得機能を備えたものはなく、シークレット窃取のパイプラインを一式そろえているツールはありません。
とはいえ、安心はできません。ほぼすべてのフレームワークが、エージェントにシェルとWebアクセスの権限を与えています。そのため、足りない部分は実行時にモデルが自ら補えます。GitHubの検索、スキャナーのダウンロード、見つけた鍵を次の呼び出しに渡す処理は、いずれもプロンプト1つで実現できます。
こうしたツールの能力の高さを示すのが、RedAmonです。公開リポジトリの説明によると、Kaliベースのシステムで、攻撃対象領域のマッピングとその悪用を、人間の承認ゲートを挟みながら自律的に実行します。モジュールには、GitHubでのシークレット探索やTruffleHogも挙げられています。
このリポジトリのスター数は3.3k、フォーク数は704です。Shodan用にフィンガープリントを作成した41のフレームワークのうち、11はデフォルトでネットワークポート上にWebインターフェースを公開します。
さらに18は一部の構成でのみ公開し、12はそもそも待ち受けを行いません。研究者は、Webインターフェースが異なるビルドごとに1件ずつ、計56件のフィンガープリントレコードを作成しました。
こうしたオペレーターコンソールの多くは、実質的な防御がないまま公開されています。研究者は攻撃対象のリストではなくフィンガープリントの説明を公開しており、防御側はまず自組織の露出状況を確認できます。GitGuardianが述べています。
リスクは、スター数の多いプロジェクトではなく、広くフォークされている少数のベースに集中しています。防御側は自組織のネットワークでこれらのコンソールを探し、アクセスを制限してください。公開を続ける必要があるものには、認証を設けるべきです。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームで試す
翻訳元: https://cyberpress.org/artex-ai-hacking-exposed/