
TypeSafeの「Jev」はLLMよりも攻撃に弱い、セキュリティベンダーが指摘
アナリストやコンサルタントは、報告内容は妥当だとみている。一方で、重要なのは「どのAIモデルも、ガードレールの内側にとどまるとは信用できない」という点だと強調している。 TypeSafeが先月公開したJevモデルは、従来の
アナリストやコンサルタントは、報告内容は妥当だとみている。一方で、重要なのは「どのAIモデルも、ガードレールの内側にとどまるとは信用できない」という点だと強調している。 TypeSafeが先月公開したJevモデルは、従来の
AIペンテストの台頭に伴い、「人間と同等の品質なのか」と疑問を抱く人が増えています。筆者は12年前にペンテスターとしてキャリアを始め、同様の職務を経て、現在はIntruderのAIペンテスターの開発に携わっています。 その経験から、両者の長所と短所が見えてきました。ここでは両者を比較します。 厳格な方法論は、そもそも
セキュリティ
AI Scoutは、従業員が業務で実際に利用している人工知能(AI)サービスを追跡従業員は、承認された経路の外でAIサービスを利用するケースが増加NordLayer AI Scoutは、機密性の高いプロンプトを送信前に警告・墨消し・ブロック可能職場でAIツールを使う従業員が増えています。その中には、雇用主が承認し
オープンソースのModel Context Protocol(MCP)サーバー118台にまたがるAIエージェントツール343件で、検証済みのセキュリティバグ253件が新たに確認されました。大規模言語モデル(LLM)が生成した引数をソフトウェアがどう扱うかという点で、不備があることが明らかになっています。 この成果は、
ハッカーは人工知能(AI)エージェントを使い、公開状態にあったアプリケーションのエンドポイントを足がかりに、24時間足らずでサーバーの管理者権限を完全に掌握しました。 攻撃者は新たなマルウェアを投入することも、ゼロデイ脆弱性を悪用することもなく、数百件のコマンドを実行して認証情報を盗み出し、権限を昇格させました。 研
読了時間:6分AIを悪用した攻撃への懸念が、企業の最大の関心事になっています。セキュリティチームは、マシンの速度で動く脅威に追いつこうと必死です。Dark Readingが実施した最新の読者アンケートでは、Black Hat USA 2026のテーマについて尋ねました。セキュリティチームにとって最も重要なトピックは「S
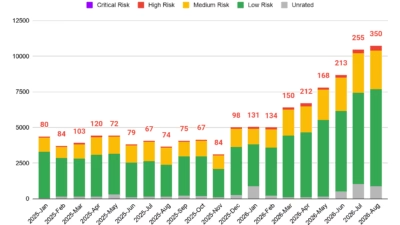
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
AIが加速させているのは、ゼロデイの発見よりも既知の脆弱性の悪用Googleは、公開された脆弱性と実環境での悪用が急増していることを確認nデイの武器化が加速するなか、防御側はインテリジェンス主導のパッチ適用を優先する必要がある人工知能(AI)は、サイバー犯罪者がソフトウェアのバグをより速く、より容易に発見して悪用
OWASP Noirは、アプリケーションのソースコードを読み取り、公開されているエンドポイントを一覧化するオープンソースの静的解析ツールです。パス、HTTPメソッド、パラメーター、ヘッダー、Cookieを洗い出し、それぞれについて由来するファイルと行番号を紐づけます。 ここからが実用的なポイントです
すべての記事を読み込みました