
ハッカーがARTEX、CAIRN、PentAGIのAIエージェントを悪用、多段階サイバー攻撃を自動化
脅威アクターが、ARTEX、CAIRN、PentAGIをはじめとするオープンソースのペネトレーションテスト用フレームワークを悪用し、偵察や攻撃の実行といった侵入作業を自動化しています。 Google Threat Intelligence Group(GTIG)とMandiantは11月17日付のレポートで、攻撃者が
脅威アクターが、ARTEX、CAIRN、PentAGIをはじめとするオープンソースのペネトレーションテスト用フレームワークを悪用し、偵察や攻撃の実行といった侵入作業を自動化しています。 Google Threat Intelligence Group(GTIG)とMandiantは11月17日付のレポートで、攻撃者が
research
インターネットから到達可能なPentAGIインスタンスが700件以上確認されました。AIを活用したペネトレーションテスト用フレームワークが、実際の攻撃作戦で使われる例が増えています。 今回の調査結果は、偵察や脆弱性テスト、その後の攻撃活動を自動化するプラットフォームが広く入手できるようになっていることを示しています。
研究者らは、大規模言語モデル(LLM)を攻撃ツールの実行ループに組み込み、その出力に基づいて次の行動を決める仕組みを持つオープンソースのフレームワークを、約45種類確認しました。 この調査は、エージェント型ペネトレーションテストプラットフォーム「ARTEX」が削除された後にまとめられたものです。リスクがこの1つのプロ
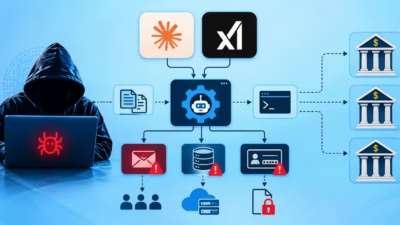
セキュリティ企業Straikerの脅威調査によると、サイバー犯罪者がCARLIY0Sと呼ばれるシステムを使い、中南米の銀行、フィンテック企業、決済事業者への攻撃を組織的に進めていました。 この攻撃では、人間のオペレーター、商用AIモデル、自動化ツールを組み合わせ、標的の調査や攻撃工程の一部を管理していました。 Str
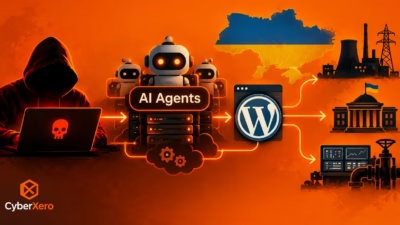
ロシア語圏のイニシャルアクセスブローカー(IAB)「CyberXero」が、一般的なハッキングツールとAIオーケストレーションシステムを組み合わせ、ウクライナの重要インフラと世界中のWebサイトを狙っています。 SOCRadarの脅威リサーチ部門(Threat Research Unit)は2026年10月6日にこの
PentAGI PentAGIは、最先端の人工知能技術を活用した自動セキュリティ...