research
見て、人間は一切介在していません!
Google Threat Intelligence Group(GTIG)によると、ロシア語話者とみられる攻撃者が、AIエージェントを使ってセキュリティパッチを実際に動作するエクスプロイトに変換していました。人間が介在しないこうした事例は初めてで、攻撃者は最終的に被害組織からデータを盗み出しています。
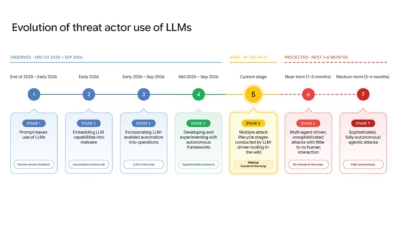
Googleはこの攻撃を、2026年第4四半期版の「AI脅威トラッカー」で報告しました。第3四半期と比べ、攻撃者がLLMを使って脆弱性の発見から悪用までを完全自律で行う手法が、大きく進歩したことを示すものだとしています。
この事例で脅威ハンターが発見したのは、外部に公開されたステージングサーバです。サーバ上では、複数のフロンティアモデルやローカルモデルと連携する、マルチエージェント型の脆弱性調査・武器化フレームワークが稼働していました。exploit_agentと呼ばれるこのフレームワークはロシア語のツールを使用しており、「一般的なWebアプリケーションソフトウェア」を継続的に差分解析するよう設定されていたと、レポートは述べています。
具体的には、セキュリティ更新の前後でコードを比較し、潜在的な脆弱性を特定してエクスプロイトを開発します。その後は人手を一切介さず、自動的に実行します。
サーバ内には、被害組織から盗まれたデータもありました。さらに「複数の」侵害後スクリプトがあり、内部偵察、ブルートフォース攻撃、Webシェルの設置、他の攻撃者が設置したWebシェルの削除といった不正行為を実行できる状態でした。
レポートによると、「サーバ上の被害テレメトリから、運営者はメディア・エンターテインメント業界とされるフランスのWebサイトや、教育分野を特に標的にしていたとみられます」。
レポートは、サイバー攻撃で手作業のLLMプロンプトにとどまらず、自律型のマルチエージェント攻撃フレームワークを展開して多段階の侵入を実行した事例も、ほかに取り上げています。金銭目的のサイバー犯罪者に加え、サイバースパイ集団も含まれます。
オープンソースのペネトレーションテストツール「ARTEX」が絡む最近の攻撃に加え、攻撃者はAIを活用した他の攻撃フレームワークも使っています。CAIRN、CyberStrikeAI、HexStrike AI、PentAGIなどです。別の事例では、GTIGは攻撃者がPentAGIをプロキシサービスと併用し、航空宇宙分野を標的にしているのを確認しました。
Googleの担当者らは次のように記しています。「金銭目的の攻撃者や、中国(PRC)との関連が疑われるスパイ活動の攻撃者など、複数の脅威アクターがそれぞれ、こうしたフレームワークやハーネスの利用を試していることを確認しています。参入障壁が低く、新たなエクスプロイトを組み込みやすく、大規模に展開できる可能性があることから、脅威アクターは今後も世界中の組織を狙う攻撃キャンペーンでこれらのフレームワークを使い続ける可能性が極めて高いと考えます」 ®