要点
セキュリティ研究者は、攻撃者がデバイスコードフィッシングを応用し、メールアカウントだけでなく、コマンドラインの開発者向けアシスタントまで乗っ取れることを実証しました。Microsoftは管理された環境でGitHub Copilot CLIを使って検証し、AIコーディングエージェントに対するデバイスコードフィッシングで被害者が一度承認しただけで、侵入者が稼働中のセッションを操作し、エージェントのメモリを汚染し、非公開のソースコードにアクセスできることを示しました。実際の攻撃はまだ確認されていませんが、この手法はパブリッククライアントで広く使われる標準的なOAuth認証機能を悪用します。
シミュレーションで何が起きたのか
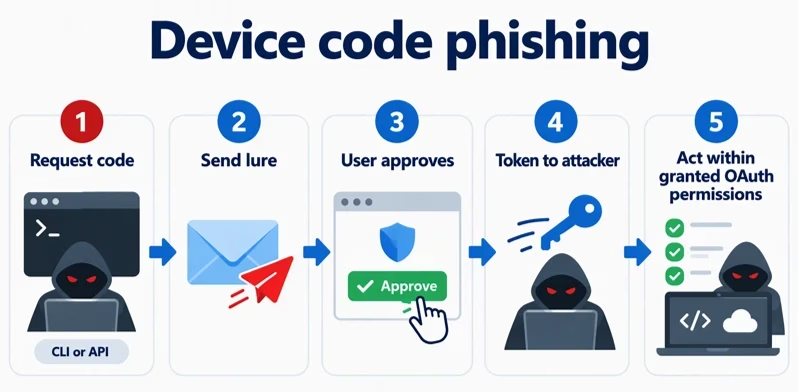
2026年11月17日に公開された管理下のラボ検証で、研究者らはGitHub Copilot CLIを使い、AIコーディングエージェントにおけるデバイスコード認証のリスクを調べました。コマンドラインツールでは、ローカルのブラウザーを開かずにサインインできるよう、OAuthデバイスフローがよく使われます。この仕組みを悪用する攻撃者は、パブリッククライアントIDを使ってサインイン要求を開始し、発行された短い認証コードを、IT部門による確認やライセンス検証などの口実で標的に送りつけます。
Microsoftの研究者らは「攻撃者はパスワードを盗むのではなく、コードを入力させるだけで、正規のサイト上でのサインインを承認するよう相手を説得します」と述べています。被害者は本物のGitHub認証ページでコードを入力するため、ドメイン名が正規のものであることから、第三者が要求を開始したことには気づけません。
侵害後に想定される4つの影響
テスト用アカウントが攻撃者の開始したコードを承認した後、研究者らはユーザーの設定に応じて4つの影響を整理しました。1つ目は、ユーザーがリモート制御を有効にし、組織のポリシーでも許可されている場合です。攻撃者は稼働中のCopilot CLIセッションを遠隔から操作し、ローカルの権限の範囲内でホストマシン上のコマンドを実行できます。2つ目は、侵入者が/memoryコマンドを使い、Copilot Memoryに誤解を招く情報を注入して、以降のコーディングセッションに影響を与えられることです。
3つ目は、クラウドセッションストレージが有効な場合です。攻撃者は、同期された過去のCLIセッションを読み取れます。そこにはファイルパスやアーキテクチャに関する議論が含まれています。4つ目は、repo、gist、codespaceなどのスコープを要求することで、非公開リポジトリへ直接アクセスできてしまうことです。
攻撃の背後にいるのは誰か
こうしたAIエージェントに対する影響はMicrosoftの概念実証ラボで得られた結果であり、実際の攻撃ではありません。ただし、この研究は、確認済みの脅威アクターの手口を土台にしています。具体的には、Microsoftはこれまでに、2026年のAIを活用したキャンペーン、脅威グループStorm-2372による侵入、フィッシングサービスEvilTokensでデバイスコードフィッシングが使われたことを追跡してきました。EvilTokensは、Microsoftと法執行機関のパートナーが2026年9月に壊滅させています。
レポートは「これらは概念実証の結果であり、既存の機能が設計どおりに動作しても、フィッシングで認可を奪われれば悪用され得ることを示すものです。実際の攻撃として確認したものではありません」と指摘しています。
影響と組織が取るべき防御策
Microsoftは「正規の認証ページが使われていることは、その要求が安全だという証拠ではなく、むしろ手口の一部です」と警告しています。AIコーディングエージェントを狙うデバイスコードフィッシングを防ぐには、開発者は自分のマシンで自らサインイン要求を開始した場合を除き、認証コードを入力してはなりません。さらに管理者は、企業向けポリシーでリモートセッションの操作とクラウドセッションの同期を制限してください。あわせて、広範なrepoやcodespaceのスコープを持つOAuthアプリの許可状況を監査し、受信したフィッシングメッセージと、予期しないGitHub認証イベントを突き合わせることも必要です。
翻訳元: https://meterpreter.org/device-code-phishing-ai-coding-agents/