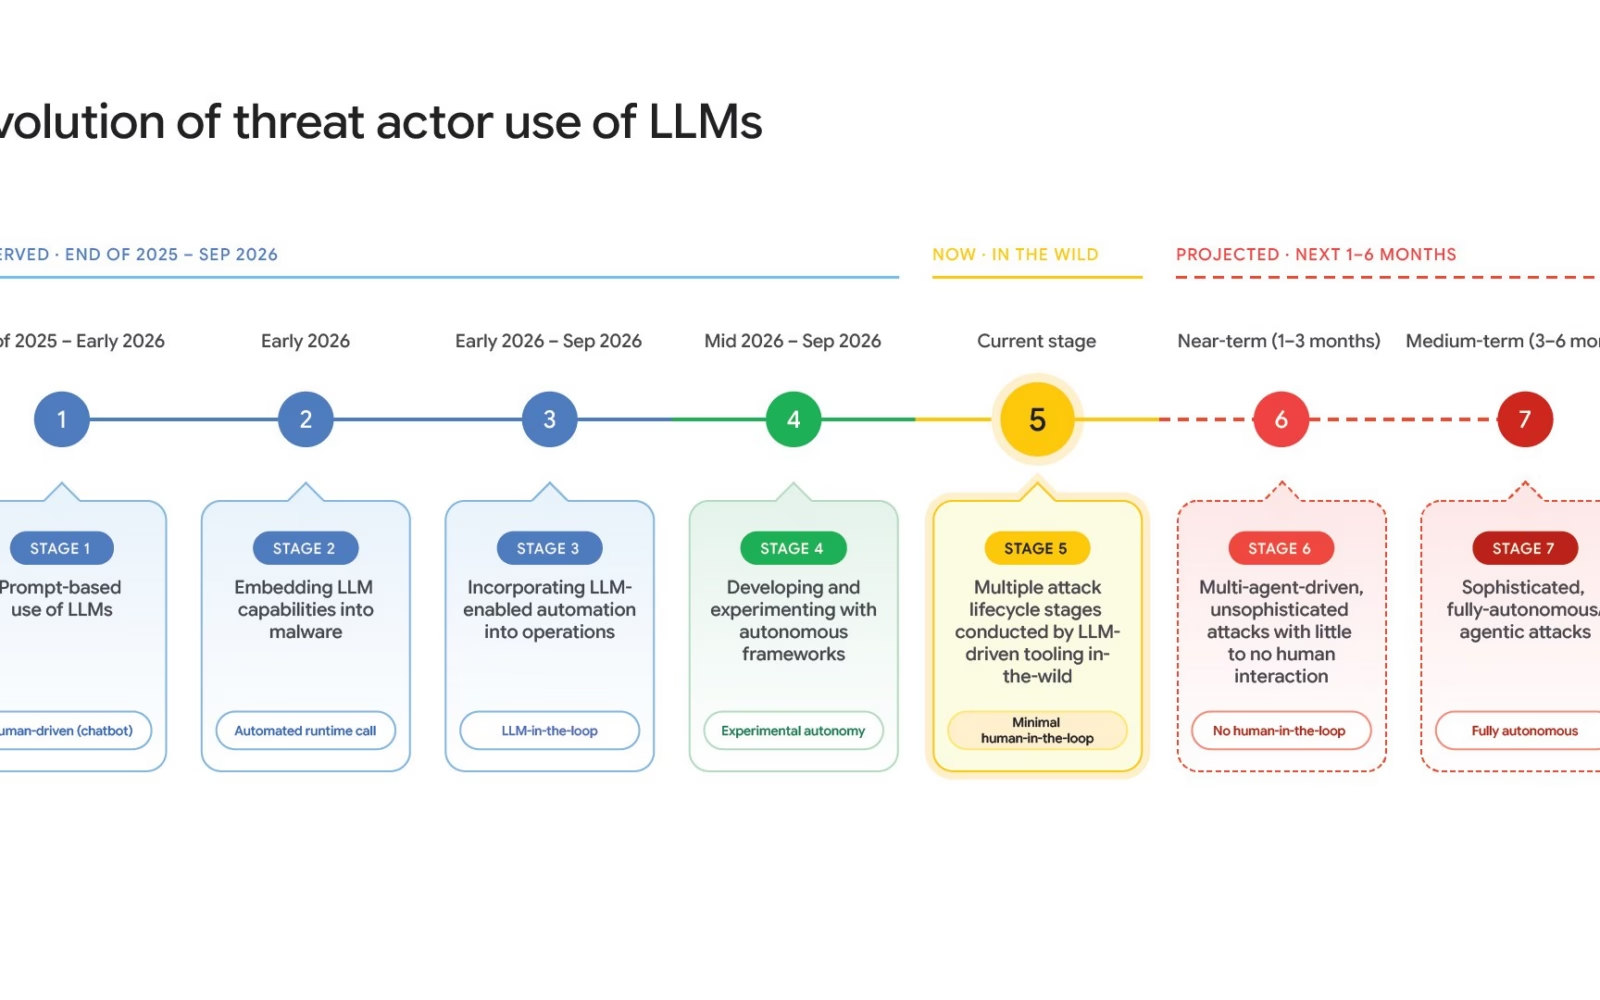
Google Threat Intelligence Group(GTIG)はこのほど、サイバー戦における憂慮すべき節目を明らかにしました。攻撃者が人工知能(AI)モデルを使い、ソフトウェアの欠陥の発見から悪用までを、人手を介さずに自動化しているというのです。こうした自律型システムは、ソフトウェアのアップデートを継続的に監視し、パッチ適用前後のコードを比較します。そのうえで、セキュリティ上の弱点を特定し、実際に動作するエクスプロイトを生成して、独自に攻撃を仕掛けます。この動きは、インターネット上でAIによる脆弱性の自動悪用が本格化する新時代の到来を示しています。
公開状態のステージングサーバーから「exploit_agent」フレームワークが判明
GTIGの研究者らは脅威ハンティングの過程で、「exploit_agent」と名付けられたマルチエージェント型の攻撃フレームワークをホストする、公開状態のステージングサーバーを発見しました。この自動化パイプラインは、フロンティアクラスのクラウドモデルとローカルモデルの両方を連携させ、広く使われているWebアプリケーションを解析する点が特徴です。まず、セキュリティアップデートの直前と直後にリリースされたソースコードを取得します。続いて、自動的に差分解析を行い、認可の欠陥やアクセス制御のバグを洗い出します。その後、システムは実用的なエクスプロイトのペイロードを作成し、稼働中の標的に対して攻撃を実行します。
エージェント型の脅威活動に関するGoogle Threat Intelligence Groupのレポートによると、調査チームはこのサーバー上の稼働中のタスクログを調べました。たとえば、取得したサンプルでは、フレームワークがWordPressのプラグイン「Spectra 2.19.25」の権限検証ロジックを実際に監査している様子が確認されました。さらに、サーバーには窃取した被害者のデータに加え、内部ネットワークの偵察やブルートフォース攻撃を行うための侵入後スクリプトも保存されていました。運用者は、WebShellを設置するスクリプトや、競合する侵入者のWebShellを排除するスクリプトも用意していました。今回の発見は、攻撃者が脆弱性の発見から悪用までのサイクル全体を自律的に完結させた、初の確認事例といえます。
セキュリティパッチが機械可読なエクスプロイトの設計図に
現在、攻撃者は、ベンダーがすでにパッチを公開したものの、管理者が公開サーバーを更新する前の既知の脆弱性を悪用することに注力しています。膨大なコードベースからゼロデイの欠陥を探し出す場合と比べ、標的となるセキュリティパッチをリバースエンジニアリングすれば、探索範囲を大幅に絞り込めます。そのため、自律型エージェントは旧版と更新版のコードベースを一行ずつ比較することに力を入れています。同時に、モデルはコードの変更点をリリースノートや公開されているセキュリティ研究と突き合わせ、根本原因を正確に特定します。
パッチ差分解析と大規模自動攻撃の連結
今後について、Googleは、攻撃者が自動化したパッチ差分解析、動的プロトコルファジング、概念実証(PoC)コードの生成を連結させつつあると警告しています。これらが連結されたパイプラインは、新たに公開された脆弱性を求めて、インターネットに面したサーバーを継続的にスキャンします。その結果、攻撃者はベンダーが定例のセキュリティアドバイザリーを公開した直後に、信頼性の高いエクスプロイトを素早く構築できるようになります。防御側は、自動化されたエージェントがパッチ未適用のインフラに大規模攻撃を仕掛ける前に対処しなければならず、その猶予はますます短くなっています。
翻訳元: https://meterpreter.org/ai-vulnerability-exploitation/