
サイバー犯罪者によるAIツールの利用が広がるなか、ランサムウェア攻撃が拡大しています。ただ同時に、身代金を支払う組織は減っています。今月公表された複数のレポートが明らかにしました。
世界全体では、組織が直面するランサムウェア事案が大幅に増えています。一方、米国企業を狙った攻撃の件数はほぼ横ばいです。たとえば2026年第3四半期には、ランサムウェアグループが2,766件の侵害を主張しました。サイバーセキュリティサービス企業のHalcyonが公表した脅威データによると、前四半期から40%近く増えています。
攻撃が増えた大きな要因は、脅威グループによるAIの採用とみられます。大規模言語モデル(LLM)を使えば、説得力のあるソーシャルエンジニアリング用の文面を作成し、機密データを素早く見つけ出し、攻撃者の作業を支援できます。こうした能力が、米国以外の国々での攻撃急増を主に後押ししてきたと、HalcyonのRansomware Research Center担当シニアバイスプレジデントで、元FBIサイバー部門の副次長補を務めたCynthia Kaiser氏は述べています。
「AIは[増加の]大きな要因だと考えています。フィッシングにおける言語の壁を取り払ったためです」と同氏は語ります。「たとえば日本語のフィッシングは、いまやはるかに説得力を増しています。日本のような国は、この事態をほとんど非常事態として受け止めています」
主張されたランサムウェア事案の件数は、第1四半期から31%、第2四半期から39%増加しました(Halcyonのレポートによる)。しかし、これが必ずしも身代金の支払い増加につながったわけではありません。
小売業界を例に見てみましょう。企業への攻撃のうちデータの暗号化に成功した割合は62%と、2025年の48%から上昇しました。ところが、実際にデータを取り戻すために身代金を支払った小売企業は3分の1に満たない32%でした。2025年の58%から半分近くに減っています(SophosのThe State of Ransomware in Retail 2026レポートによる)。
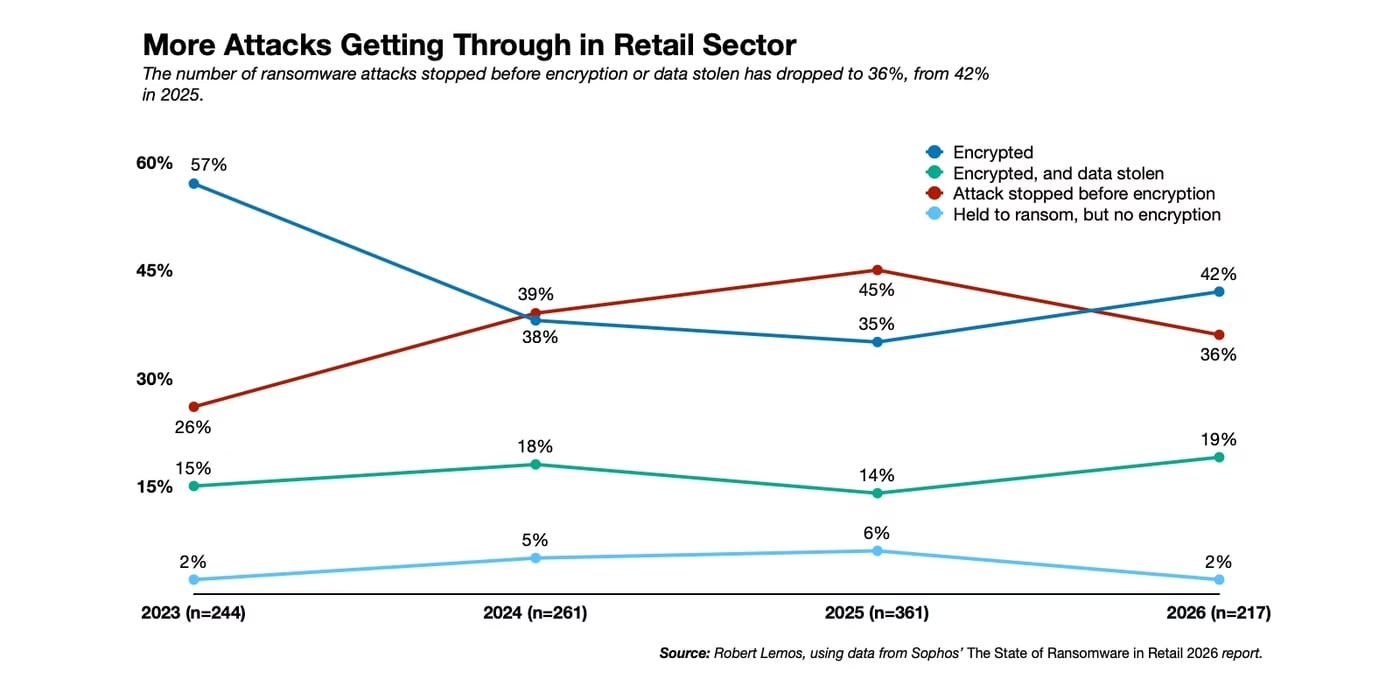
Sophosの調査では、小売企業の大多数(71%)がバックアップからデータを復旧し、その大半は1週間以内に復旧を終えていました。地方自治体や学区など、ほかの業種でも、ランサムウェアの身代金を支払う例は減っていると、SophosのグローバルフィールドCISO(最高情報セキュリティ責任者)、Chester Wisniewski氏は指摘します。
「どこも身代金を払っていません」と同氏は言います。「恐喝が絡んでいようと、データ窃取が絡んでいようと、あまり関係ありません。おおむね払わないのです」
新たなランサムウェアグループが続々と登場
攻撃の成功を主張するランサムウェアグループの数は、2026年に急増しました。第1四半期の75グループから、第3四半期には111グループに増えています(Halcyonのデータによる)。身代金の額は下がり続けているものの、グループ数の増加は引き続き企業にとって脅威だと、SophosのWisniewski氏は話します。
「ここ数週間だけでも、新しい名前を5〜6件見かけました。ランサムウェアが消えていく気配はまったくありません」と同氏は言います。「ただ、犯罪者にとって実際に金を稼ぐ手段としての有効性は低下しています」
身代金要求額の中央値は、2024年の200万ドルから、2026年には70万ドルへと下がりました(Sophosのデータによる)。
それでも、新たなランサムウェアグループの登場は止まっていません。四半期末の時点で、主張された攻撃成功の約3分の1は、6カ月前には存在しなかったグループによるものだったと、Trellixのマルウェア研究者Duy-Phuc Pham氏は説明します。
「上位では、The Gentlemenが1年前の数十件程度の被害から、Qilinを抜いて最も活発なグループに成長しました」と同氏は言います。「これほどの成功を収めれば、次に法執行機関から狙われるのは確実です。法執行機関は今年、犯罪者向けVPNやマネーロンダリングサービスなど、こうしたグループが依存する共通基盤を標的に取り締まりを進めてきました」
AIがもたらす、より速く効果的な攻撃
攻撃者によるAI利用が進むにつれ、ランサムウェアギャングは、より多くの地域でより多くの業種へと攻撃キャンペーンを広げていくとみられます。欧州で攻撃が増える一方、米国の被害者が占める割合が横ばいか低下しているのも、これが一因だとPham氏は言います。AIを使えば、攻撃者はさまざまな言語で説得力の高いソーシャルエンジニアリング用の文面を作成できます。人口の少ない地域を狙う際に、これまで大きな障壁だった言語の壁がなくなりました。
AIによって攻撃の規模を拡大できるため、ランサムウェアの攻撃者は対象範囲を広げられると同氏は述べます。
「スキャン、悪用、ネットワーク内の横展開を、ほとんど人手をかけずにこなせるツールがあれば、少人数のチームでも大規模な組織並みの仕事ができます。被害者ははるかに増え、攻撃も速くなります」とPham氏は言います。「リークサイトで見られる状況とも一致します。グループの数も新参者も増えているのです」
製造業は引き続きランサムウェアギャングの最大の標的です。サプライヤーやパートナーが同じプラットフォームを共有していることが多く、1社の侵害が、標的となった企業の外にまで設計データを流出させかねないためだと、HalcyonのKaiser氏は説明します。
同氏によると、製造業は2027年も最も狙われる業種であり続ける可能性が高いといいます。来年は海外の組織が占める割合がさらに高まるとみられるためです。
「特に米国以外で、増加は続くと予想しています」とKaiser氏は言います。「大きな未解決の問いは、攻撃が増えれば稼ぎも増えるのかどうかです。…新たに被害を実感し始めた国々は、はるかに注意を払うようになっています。これは国際協力の改善につながるはずです」
翻訳元: https://www.darkreading.com/threat-intelligence/ransomware-attacks-increase-ai-payments-decline
