過去24時間にわたり、少なくとも178の主要なウェブサイトが、Optimizelyに関するセキュリティ上の脆弱性が原因で、訪問者に対してさまざまなマルウェアのエクスプロイトを知らないうちに配信していました。Optimizelyは、ウェブサイトのユーザー体験のカスタマイズや新機能のテストを支援する企業です。このインシデントでは、BBC、CNN、Equifax、Ledger、Zoomなどのサイトに、情報を盗み出すマルウェアが気付かれないまま仕込まれました。専門家は、サードパーティーのコンテンツ配信元について厳格なルールを適用している人気サイトがほとんどないという実態が、被害を拡大させたと指摘しています。

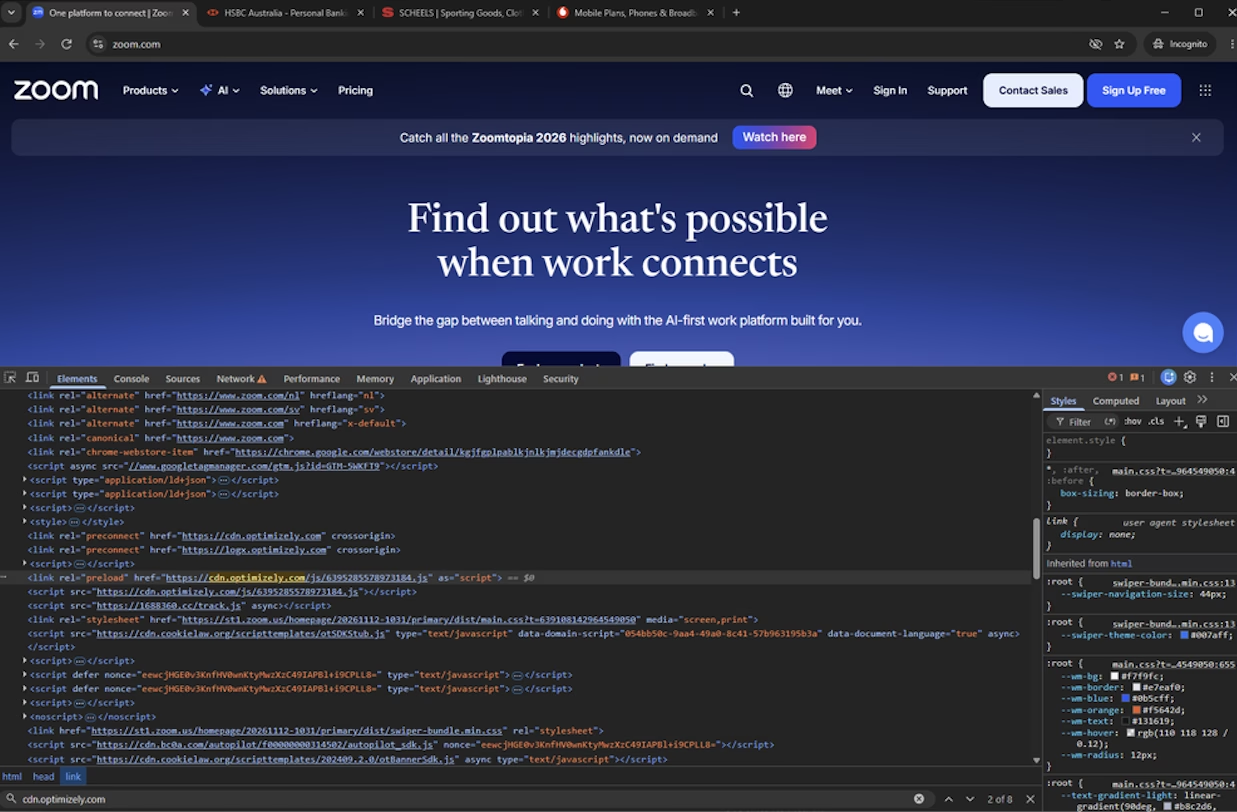
OptimizelyからのJavaScriptファイルを読み込むZoom.comのホームページ。画像:blog.report-uri.com。クリックで拡大します。
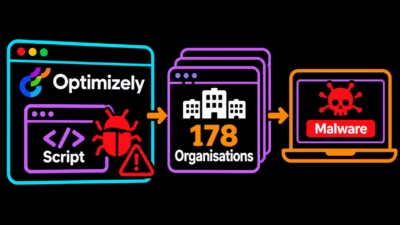
セキュリティ企業Report URIのブログ記事によると、11月16日にOptimizelyのプラットフォームを通じて、178の組織の訪問者に悪意のあるJavaScriptコードが配信されました。Report URIの研究者Scott Helme氏は、この悪意のあるJavaScriptが配信したペイロードは、1日の間に26回再構築されたと記しています。ペイロードは多機能なマルウェアキットを送り込み、決済カード情報、Cookie、スクリーンショットを盗み出すほか、あらゆる暗号資産の送金先アドレスを攻撃者のものにすり替えることができました。
Helme氏によると、被害を受けたサイトは、旧型のApple iPhoneやiPadの既知の脆弱性を突くよう作り込まれたエクスプロイトコードも配信していました。「DarkSword」や「Coruna」などと呼ばれるこれらは、ゼロクリックのエクスプロイトキットです。6つほどのセキュリティホールを連鎖させ、更新されていない端末を完全に乗っ取ってデータを抜き取ります。
「ここでの重要な教訓は、信頼されたJavaScriptが常に信頼できるとは限らないということです」と、Helme氏は書いています。「ウェブサイトは、自社のコードやインフラが侵害されなくても、サードパーティーへの依存関係を通じて侵害される可能性があります」
コメントを求められたOptimizelyは、2026年11月16日に「権限のない第三者がOptimizely Experimentationの脆弱性を悪用し、一部の顧客プロジェクトに悪意のあるJavaScriptを追加するセキュリティインシデントを確認した」と述べました。
「当社は迅速にインシデントの封じ込めに動き、特定された脆弱性を完全に修正しました」。Optimizelyが共有した声明にはこう書かれています。「具体的には、脆弱なパスへのアクセスのブロック、修正プログラムの適用、影響を受けたプロジェクトからの挿入コードの削除、アクティブなセッションの終了、トークンの無効化、影響を受けたユーザーアカウントのアクセス権のリセットを実施しました。さらに、悪意のあるコードがCloudflare経由で配信されるのを防ぐ追加の保護措置も講じています。インシデントは完全に修復されましたが、現在、外部の専門家と協力して包括的な調査を進めています」
現在、多くの主要サイトでは、数十ものサードパーティーにJavaScriptの配信を許可しなければ、コンテンツが完全には表示されません。JavaScriptは、インタラクティブなコンテンツを可能にする強力なウェブスクリプト言語です。JavaScriptコードはユーザーの端末上で実行され、ブラウザーに表示された情報を読み取ったり、サイトの外観やコンテンツを書き換えたりすることもできます。
JavaScriptがこれほど広く使われている理由の一つは、かなり精密なブラウザーフィンガープリンティングや、訪問者とクリックを追跡する手段を可能にするためです。HTTP Archiveの2025 Web Almanacによると、ホームページが読み込むJavaScriptファイルの中央値は少なくとも22個に上ります。しかし今回のOptimizelyのインシデントが示すように、サードパーティーベンダーのサイトが侵害されると、あっという間にサプライチェーン攻撃へと発展しかねません。下流のサイトが、改ざんされた悪意あるJavaScriptファイルを訪問者に配信してしまうからです。
Zach Edwards氏は、Infobloxの研究者であり、広告トラッキングサービスDecryptAdsの共同創業者です。Edwards氏によると、Optimizelyは同意取得の仕組みの外でデータを収集することが多いベンダーです。この製品は主にA/Bテスト向けに作られているため、JavaScriptスニペットは、最初に描画される要素の一つになるよう、ページのできるだけ上部に埋め込まれます。
「製品を想定どおりに動かすため、このコードはページの読み込みと同時に即座に実行されるよう設定されており、同意ダイアログの背後で描画が制限されることはありません」と、同氏は話します。「つまり、今回のサプライチェーン攻撃は、クリックや同意がなくても発動したということです。影響を受けた顧客の多くは、誰かがページを読み込んだ瞬間にペイロードを配信していました。この種のJavaScriptスニペットが侵害された場合のリスクは、それだけ大きくなります」
サードパーティーのコンテンツ提供元で発生した侵害が、サプライチェーン攻撃に発展する可能性を抑えるには、「Content Security Policy」(CSP)を十分に活用する方法があります。CSPは、サードパーティーのコンテンツ配信を許可するドメイン名を指定する仕組みです。ただしEdwards氏によると、おそらく最大手のEC、ソーシャルメディア、金融プラットフォームを除けば、ほとんどのサイトはCSPを導入すらしていないか、マーケティング上の理由で過度に緩い設定にしています。
「サードパーティーのJavaScriptリソースを埋め込んでいるサイトは例外なく、CSPがなければ、提携先のどれかが侵害された時点で、JavaScript経由で新しいドメインをサイトに注入されても止められません」と、同氏は述べます。「今はJavaScriptサプライチェーン攻撃の時代です。それなのに、CSPがなぜ考案されたのか、そしてCSPが運営者にとってどれほど有効な解決策なのかを語る人は、ほとんどいません。最初の導入が必ずしも簡単でないことは確かですが」
では、Optimizelyへの攻撃で被害を受けたサイトで、CSPはどの程度導入されていたのでしょうか。Report URIによると、68サイトはCSPがまったくなく、50サイトはCSPがあってもマルウェアのペイロードとデータ窃取の両方を許してしまう設定でした。悪意のあるペイロードを完全に阻止できるCSPを備えていたのは、被害サイトのうちわずか24サイト(15パーセント)でした。
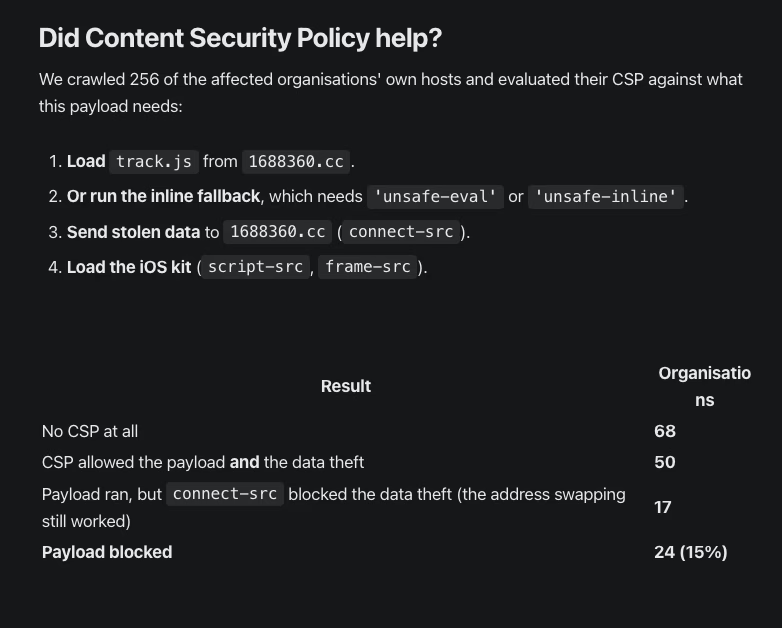
画像:blog.report-uri.com。
Helme氏が運営するcrawler.ninjaは、上位100万サイトを毎日スキャンしてセキュリティ上の問題を調べています。それによると、利用者数の多いサイト全体でのCSPの導入率は、さらに低い約10パーセントです。Helme氏は、今回のインシデントをきっかけに、より多くのサイトが有効なCSPを採用することを期待しています。そのうえで、事態はもっと深刻になっていた可能性があると指摘します。Report URIの推計では、このマルウェア攻撃の実行者が被害者から盗み出せた暗号資産は約7,500ドル相当にとどまり、ほかに不明な数の決済カード情報が盗まれました。
Helme氏は、CSPが広く欠如している現状を、よく西部開拓時代にたとえるといいます。
「組織はこれだけ多くのコードを動かしているのに、そのコードが何をしているのかを把握していません」と、Helme氏はKrebsOnSecurityのインタビューで語りました。「実行しているコードにチェックもルールもない場所で、これほど大規模な侵害が繰り返し起きているのはそのためです。今回の事態は、ある意味で避けられないものでした。攻撃者がサイト上でコードを実行できる段階に達すれば、問題は、それで何をしたいのか、そしてそのためのスクリプトを書けるかどうかです。今ではAIがあるので、それはもう問題になりません」
インターネットユーザーは、NoScriptのようなシンプルなスクリプトブロック用プラグインを使えば、ウェブページで実行を許可するJavaScript要素を自分で制御できます。しかし、こうしたツールが有効なのは、新しいサイトを開くたびに数十ものJavaScriptリクエストを確認する手間をいとわない、筋金入りのセキュリティ・プライバシー愛好家に限られてきました。
幸い、最近の広告ブロックソフトなら、サードパーティーのJavaScriptリクエストの大半を難なくブロックできます。10年前、一般ユーザー向けの標準的なセキュリティ対策は、ウイルス対策ソフトをインストールし、ファイアウォールを有効にすることでした。今では、広告・スクリプトブロッカーこそがファイアウォールです。広告をブロックするためのさまざまな選択肢や方法については、2026年8月の記事「Who’s Tracking You?」で取り上げています。
翻訳元: https://krebsonsecurity.com/2026/11/attackers-used-optimizely-to-a-b-test-malware-on-top-websites/