執筆者
Microsoftは、最近発生したMicrosoft 365の障害を悪用しようとする、「組織的かつ大量」の世界規模のフィッシングキャンペーンを確認したと明らかにしました。
このキャンペーンが確認されたのは11月13日です。当時、同社はOutlookやTeamsなど世界中のサービスに影響を及ぼしていた障害の修正対応に追われていました。
障害は米東部時間11月12日の11時20分に始まり、22時間以上続きました。Microsoftは、11月13日の23時15分(米東部時間)にサービスが完全に復旧したことを確認しています。
フィッシングメールは、M365サービスへ何とか再接続したいという個人や従業員の切迫した心理を突くものでした。悪意のあるリンクをクリックさせ、認証情報を盗み取ることを狙っていました。
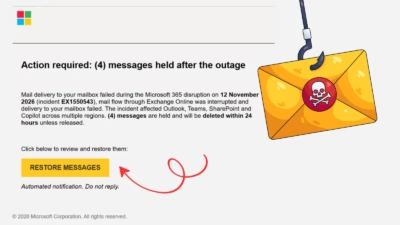
メールはM365のサービス正常性通知を装っていました。サービス障害中に受信者のメールが保留されており、復元の操作をしなければ24時間以内に削除されると主張し、偽の緊急性を演出していました。
Microsoftは11月16日付のブログで、「これは、ソーシャルエンジニアリングの誘い文句に使える世界的な出来事を絶えず探してきた、従来の攻撃キャンペーンと一致しています」と述べています。
現時点では、このキャンペーンによる認証情報の窃取、マルウェアの配布、侵害後の活動を示す証拠は確認されていません。ただし、組織に対しては、ユーザーが悪意のあるリンクをクリックしていないかを調査し、クリックしていた場合は不正な活動を抑え込むために直ちに対策を講じるよう呼びかけています。
フィッシングキャンペーンの展開
このキャンペーンで送信されたメールの件名は「Outage – <ランダムなトークン>」という形式でした。表示名は、組織名風の3文字のプレフィックスに「Outage Notification」または「Service Health」を続けたものでした。
Microsoftによると、送信元ドメインにはmoments-notice[.]com、planetmaison[.]com、newbooker[.]comなど特定のものが使われていました。メッセージを受信者に合わせて作り込み、関連性があるように見せかける狙いがあったとみられます。
メッセージの多くは、24時間という削除期限を示し、目立つ「RESTORE MESSAGES」リンクで即座の行動を促していました。また、Exchange Online、Outlook、Teams、SharePoint、Copilotといった Microsoftのサービスにも言及していました。
本文には、受信者から見えないように配置された偽のメールのやり取りも含まれていました。メールフィルタリングを回避する試みとみられます。

メッセージはさらに、メール配信およびリンク追跡のインフラを利用して、受信者ごとに固有のURLを生成していました。
リンクをクリックすると、受信者はreallifeaccounting[.]com、またはreallifeaccounting[.]com/themelist0.htmlに誘導されます。
確認されたメッセージはすべてリンク型で、QRコードやEML以外の添付ファイルは使われていませんでした。
研究者らは、実行ファイル、アーカイブ、ドキュメントなどのマルウェアペイロードが配布された証拠も確認していません。
Microsoftは、こうした点から、このキャンペーンの目的は認証情報を盗むフィッシングだったとみています。ただし、提供された証拠からは、認証情報の入力やその後のアカウント侵害は直接確認されていません。
Microsoftは、このキャンペーンを特定の攻撃グループやマルウェアファミリーによるものとはしていません。
セキュリティチームに調査を要請
Microsoftはブログで、防御担当者に対し、メールのテレメトリから確認された送信元ドメイン、表示名と件名のパターン、誘い文句、追跡用ホスト、宛先ドメインを検索するよう促しています。
一致したメッセージは隔離し、配信済みのメッセージは組織のインシデント対応手順に従って削除する必要があります。
そのうえで、クリックのテレメトリ、プロキシログ、ブラウザーやエンドポイントの証拠を確認し、ユーザーが悪意のあるリンクをクリックしたか、認証情報が入力された可能性があるかを判断すべきです。
認証情報を入力した可能性のあるユーザーについては、パスワードをリセットし、アクティブなセッションを無効化して、トークンを更新する必要があります。
さらに、調査が続いている間は、reallifeaccounting[.]comと、確認された/themelist0.htmlのパスをブロックするか、厳重に監視することが推奨されます。
翻訳元: https://www.infosecurity-magazine.com/news/microsoft-phishing-service-outage/