Microsoft Threat Intelligenceは2026年11月13日、世界中の複数業界の組織を狙った、大規模かつ組織的なフィッシングキャンペーンを確認しました。
攻撃者はMicrosoft 365のサービス正常性通知を装い、障害中に保留されたメールは24時間以内に復元しないと消失すると主張していました。Microsoftはこの活動を認証情報フィッシングの可能性が高いと評価していますが、認証情報の窃取、マルウェアの配布、その後のアカウント侵害については確認していません。
Malware removal software
この攻撃はMicrosoft製ソフトウェアの脆弱性を突いたものではなく、業務メールが届かなくなるという不安を悪用したものです。通知を装う手口は、信頼されたメール基盤の悪用という広がりつつある傾向とも一致します。見慣れた配信の仕組みや管理者向けの文言を使うことで、不正なメールが通常の通知に見えてしまいます。
今回の攻撃者は障害を口実に緊急性を演出し、受信者が実際にサービス障害の有無を自分で確認する前に、操作させようとしました。
Microsoft 365の障害を悪用したフィッシング攻撃
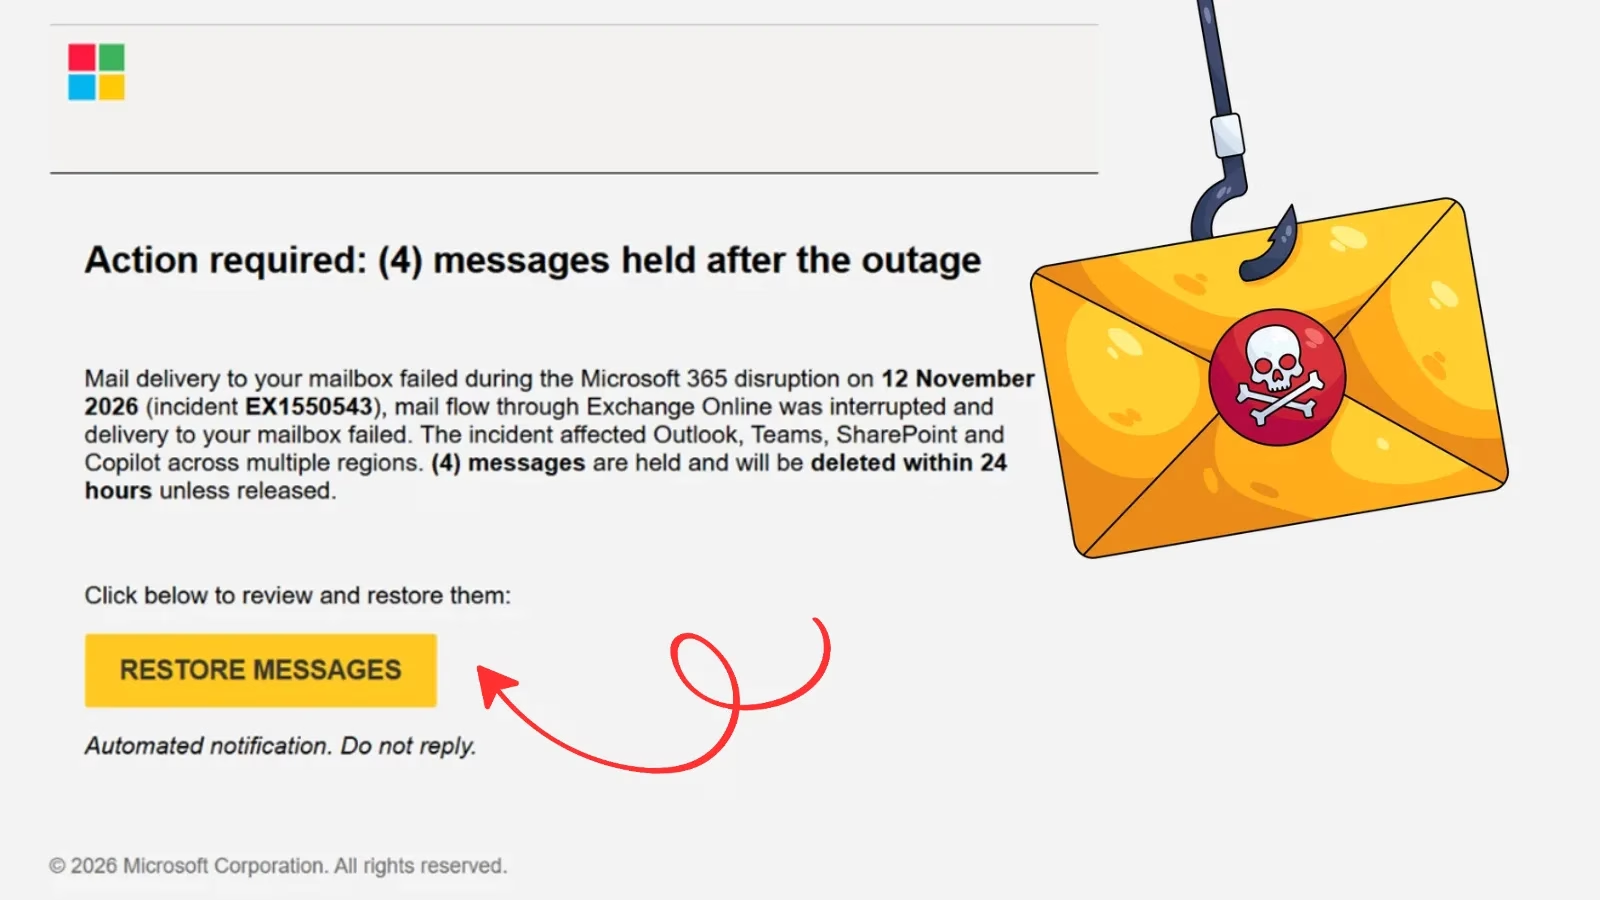
確認された件名は「Outage – <ランダムなトークン>」の形式で、「Outage – aF7vG6」などがありました。表示名は、組織名風の3文字のプレフィックスに「Outage Notification」または「Service Health」を組み合わせたもので、「MSF Outage Notification」や「AMZ Service Health」といった例が確認されています。メール本文ではExchange Online、Outlook、Teams、SharePoint、Copilotに言及し、Microsoftからの通知であるという印象を強めていました。
あるメールは、11月12日に発生したとするExchange Onlineのインシデントに触れ、4通のメッセージが保留されていると主張していました。目立つ位置にある「RESTORE MESSAGES」や「TAKE ACTION」ボタンをクリックすると、受信者ごとに固有の追跡リンクへ誘導されます。
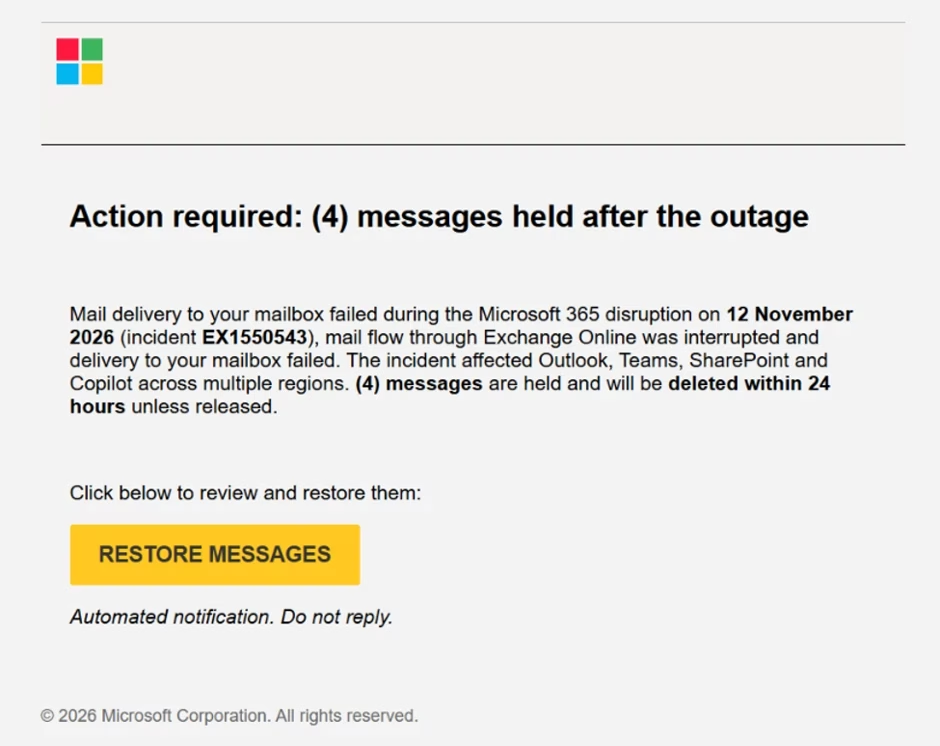
この手口は、過去に報告されているメールマーケティングプラットフォームの悪用に似ています。ただし、追跡用インフラがあるだけでは悪意の根拠にはなりません。調査担当者は、送信者の身元、メッセージの内容、遷移先と突き合わせて判断する必要があります。
送信元ドメインには、moments-notice[.]com、planetmaison[.]com、newbooker[.]comが含まれていました。複数のサンプルはreallifeaccounting[.]comにリダイレクトされ、/themelist0.htmlが使われた例もありました。提供されたそのほかの侵害指標では、outagefixed[.]sbsとoutagerestored[.]sbsが遷移先として挙げられています。また、メール本文には受信者の目に触れないよう配置された偽のやり取りが含まれており、メールフィルタリングを妨害する狙いがあったとみられます。
Microsoftが確認したのはリンク型の攻撃で、QRコードや、実行ファイル、アーカイブ、ドキュメントなどのマルウェアペイロードの配布は見られませんでした。最終ページのソースコード、認証情報の入力欄、送信時のテレメトリ、侵害後の活動を示す証拠も得られていません。そのため、調査担当者はこのキャンペーンを認証情報の窃取が実証されたものと表現したり、特定の攻撃者によるものと断定したりすべきではありません。
Malware removal software
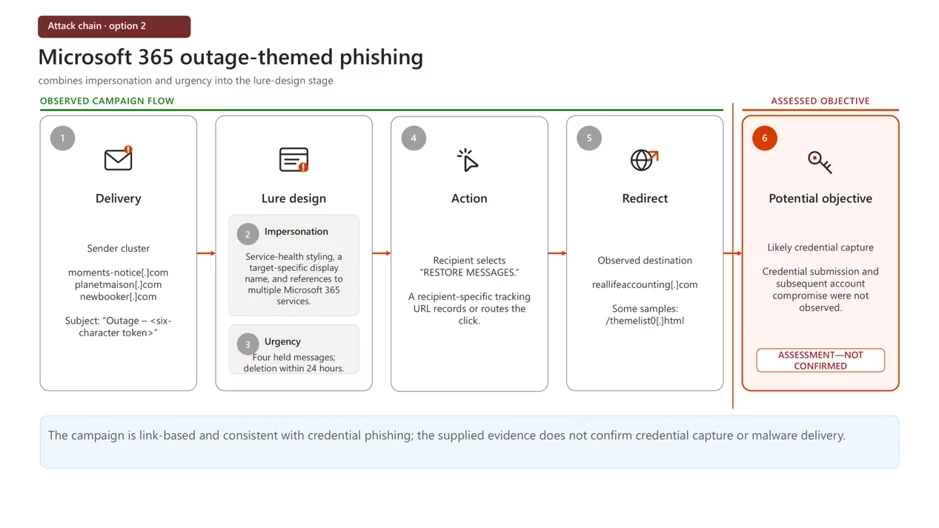
とはいえ、ユーザーが認証情報を入力したと報告した場合は、想定される影響を調査する必要があります。具体的には、メールボックスへの不正アクセス、社内向けフィッシング、ビジネスメール詐欺(BEC)、コラボレーションデータの流出などです。
過去には悪意あるMicrosoft 365の受信トレイルールが使われた事例があり、対応担当者が転送設定やメールボックスの変更を調べるのはこのためです。ただし、こうした挙動は今回の障害をテーマにしたキャンペーンでは確認されていません。
セキュリティチームは、Microsoft Defender XDRでEmailEvents、EmailUrlInfo、UrlClickEventsを突き合わせ、該当メールの特定、リダイレクトの再構成、クリックした受信者の洗い出しを行う必要があります。
Cloud security solutions
該当するメールは隔離または削除してください。あわせてプロキシとブラウザーの記録から、ユーザーが遷移先ページに到達したか、認証情報を入力した可能性があるかを確認します。
Microsoftによると、Defenderはこのキャンペーンのドメインをブロックし、Defender for Office 365は関連するメールをブロックまたは隔離します。管理者は、URLをスキャンしてクリック時にも検査できるSafe Linksの保護設定を見直すとともに、フィッシング耐性のある認証や、既存の報告ワークフローも確認してください。サービス障害の有無は、届いた復元リンクではなく、Microsoft 365管理センターで確認します。
認証情報が漏えいした疑いがある場合は、パスワードのリセット、セッションとリフレッシュトークンの失効、認証方法の登録内容の確認を実施してください。不審なサインイン、OAuthの許可、委任、通常と異なるクラウドアクセスの調査も必要です。
関連するMicrosoft 365のなりすまし攻撃の事例は、ID単位での確認が重要であることを示しています。共有の配信プロバイダーを無差別にブロックするのは避けてください。インフラに関する侵害指標とキャンペーン固有の証拠を組み合わせて判断し、正当な業務メールへの影響を抑える必要があります。
侵害指標(IoC)
以下の指標は、提供されたキャンペーン関連資料に基づいています。ブロックする前に、自組織のテレメトリで検証してください。特に共有サービスプロバイダーのインフラが関わる場合は注意が必要です。
| 指標 | 種類 | 確認された状況 |
|---|---|---|
moments-notice[.]com |
ドメイン | 送信元ドメイン群 |
planetmaison[.]com |
ドメイン | 送信元ドメイン群 |
em4493[.]moments-notice[.]com |
サブドメイン | Mail-FromまたはバウンスのInfrastructure |
newbooker[.]com |
ドメイン | 送信元ドメイン群 |
em[.]newbooker[.]com |
サブドメイン | Mail-FromまたはバウンスのInfrastructure |
url[.]newbooker[.]com |
追跡ホスト | クリック/開封の追跡 |
url7489[.]newbooker[.]com |
追跡ホスト | クリック/開封の追跡 |
u113727626[.]ct[.]sendgrid[.]net |
追跡ホスト | 共有プロバイダーのインフラ。状況に応じた検証が必要 |
u118254266[.]ct[.]sendgrid[.]net |
追跡ホスト | 共有プロバイダーのインフラ。状況に応じた検証が必要 |
u118250677[.]ct[.]sendgrid[.]net |
追跡ホスト | 共有プロバイダーのインフラ。状況に応じた検証が必要 |
reallifeaccounting[.]com |
ドメイン | 主に確認された遷移先 |
outagefixed[.]sbs |
ドメイン | 一部のメールで確認された遷移先 |
outagerestored[.]sbs |
ドメイン | 一部のメールで確認された遷移先 |
hxxps://reallifeaccounting[.]com/themelist0[.]html |
URL | 確認された遷移先パス |
hxxps://outagerestored[.]sbs/topics_pxyk/themelist0[.]html |
URL | 確認された遷移先パス |
162[.]120[.]17[.]69:8080 |
IPアドレスとポート | 個別化された/t/v3…/px[.]pngリソース |
Outage – <random> |
件名パターン | ランダム化された障害関連の件名 |
Strengthen – Security <random> |
件名パターン | ランダム化された別の件名 |
Restore — 4 messages <random> |
件名パターン | メッセージ復元を装った誘い文句 |
注:IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に食い止めましょう -> 1万6000のSOCが使う脅威インテリジェンスを導入する:
翻訳元: https://gbhackers.com/microsoft-warns-hackers-are-exploiting-microsoft-365-outages/