
Microsoft、Microsoft 365の障害に便乗した認証情報フィッシング攻撃に警告
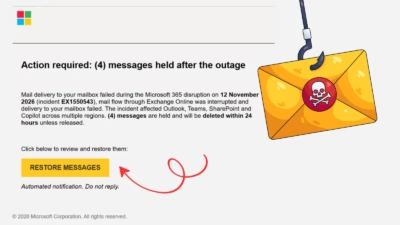
Microsoft Threat Intelligenceは2026年11月13日、世界中の複数業界の組織を狙った、大規模かつ組織的なフィッシングキャンペーンを確認しました。 攻撃者はMicrosoft 365のサービス正常性通知を装い、障害中に保留されたメールは24時間以内に復元しないと消失すると主張していました
Microsoft Threat Intelligenceは2026年11月13日、世界中の複数業界の組織を狙った、大規模かつ組織的なフィッシングキャンペーンを確認しました。 攻撃者はMicrosoft 365のサービス正常性通知を装い、障害中に保留されたメールは24時間以内に復元しないと消失すると主張していました
Microsoftが、ASCIIスマグリングを使ってスパムフィルターを回避するフィッシングキャンペーンを報告攻撃者はキーワード内に見えない文字を挿入し、フィルターやAIエージェントを欺く防御側はUnicodeタグを正規化し、想定外の不可視コードポイントを不審なものとしてフラグ付けすべきサイバー犯罪者たちが、フィッ
Microsoftは、Defender for Office 365セキュリティソフトウェアが正規のGoogle検索リンクを誤って悪質なリンクとしてフラグ付けしてしまう問題を調査中です。 同社はこの障害(MO1465962として追跡)について、まずUTC午前10時30分に発生を認め、影響を受けたユーザーがブロックされ

Microsoftは、Defender for Office 365にプロンプトインジェクション対策機能を導入しました。これは、企業のメール環境をAIを標的とした新たな脅威から守るうえで、大きな前進となる取り組みです。 組織がMicrosoft 365 CopilotのようなAIアシスタントを導入し、メールの要約や仕