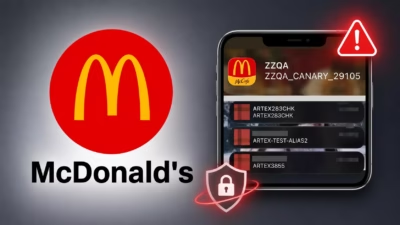
McDonald’sのモバイルアプリが2026年11月17日、異常な数のプッシュ通知を配信したと報じられています。同社の通知基盤が悪用された可能性が懸念されています。
セキュリティ研究者blackorbirdによるとされる投稿によると、この動きは14時20分ごろに始まり、主にiOSユーザーが影響を受けました。ただし、この情報は未検証であり、現時点で得られている情報だけでは、サイバー攻撃が確認されたとは言えません。
クラウドセキュリティソリューション
この投稿は、多数のユーザーからの報告に言及しています。さらに、問題のメッセージを、前週に政府系サービスのアプリを通じて配信されたとされる「ARTEX」という通知と比較しています。
しかし、両者が似ているからといって、攻撃者、脆弱性、サービスプロバイダーが共通していると示せるわけではありません。本稿の執筆時点で入手できた資料からは、影響を受けた市場、通知の内容、配信数、インシデントの継続時間も確認できていません。
McDonald’s iOSアプリの不審な通知
今回の件は、McDonald’sのアプリのシークレット情報が露出していた問題という過去の調査結果にも注目を集めています。別の情報開示では、ある研究者がJavaScriptに埋め込まれたAPIキーやシークレットを報告しました。これらが悪用されれば、同社のインフラを通じて公式を装った通知やフィッシングが可能になる恐れがありました。この脆弱性は修正されたと報じられています。現時点では、この過去の開示と今回報告された通知の大量配信を結びつける証拠はありません。
技術面では、調査担当者が不正アクセスと運用上のミスを切り分ける必要があります。たとえば、キャンペーンの設定ミスや、メッセージの重複送信などです。
通知のスパムだけでは、iOSの脆弱性が悪用されたことも、端末が侵害されたことも、顧客データにアクセスされたことも立証できません。以前に報告されたMcDeliveryの認可の脆弱性は、これとは異なる種類のリスクを示しています。アプリのAPIに弱点があり、注文情報が露出して不正な変更が可能になったと報じられました。
もう一つの別件であるMcDonald’sの採用チャットボットの問題は、消費者向けアプリの通知システムではなく、採用プラットフォームの弱点を浮き彫りにしました。
これらの環境を明確に区別することが重要です。複数のインシデントに同じ有名ブランドの名前が登場するからといって、同じインフラ、認証情報、攻撃者が関与した証拠にはなりません。攻撃者の特定には、技術的な痕跡と裏付けのある調査結果が必要です。ブランドが同じであることや、時期が近いことだけでは根拠になりません。
より広い視点でのセキュリティ上の懸念は、信頼された通知チャネルが偽りのコンテンツを運ぶ可能性があるかどうかです。過去に確認されたプッシュ通知の悪用キャンペーンでは、ブラウザーの権限を利用して、悪意のある広告やフィッシングの誘導が配信されました。
クラウドセキュリティソリューション
こうしたブラウザーのキャンペーンは、iOSネイティブアプリの通知とは異なります。それでも、おなじみの配信手段が悪用されると、ソーシャルエンジニアリングを後押しし得ることがわかります。McDonald’sに関連するメッセージに悪意のあるリンクが含まれていると裏付ける証拠は、現時点ではありません。
このインシデントを徹底的に調べるには、通知のペイロード、タイムスタンプ、影響を受けたアプリのバージョン、キャンペーン識別子、サーバー側の監査ログといった重要な情報が必要です。これらが揃うまでは、あらゆる説明を暫定的なものとして扱う必要があります。
予期しないメッセージを受け取ったユーザーは、不審な指示に従わないようにしてください。代わりに、公式アプリで直接情報を確認することをお勧めします。現時点では、攻撃者を特定するにも、CVE(共通脆弱性識別子)を割り当てるにも、顧客データが侵害されたかどうかを判断するにも、証拠が十分ではありません。
脆弱性診断サービス
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に阻止しましょう -> 1万6000のSOCの脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/mcdonalds-ios-app-flooded-with-suspicious-push-notifications/