セキュリティ研究者によると、攻撃者がデジタルエクスペリエンスプラットフォーム「Optimizely」のウェブサイトテスト基盤にある脆弱性を悪用し、悪意あるコードを埋め込みました。このコードは、Zoom、BBC、CNNをはじめとする178組織のウェブサイト訪問者に届いたということです。
Report URIのセキュリティ研究者Scott Helme氏は、同社のチームが調査したOptimizelyのスニペット1611件のうち188件でこのコードを発見したと報告しました。影響を受けた組織には、Salesforce、GitLab、IKEA、さらにOptimizely自身も含まれます。
Optimizelyは11月17日付の通知でインシデントを認め、「権限のない第三者がExperimentationの脆弱性を悪用」し、一部の顧客プロジェクトに悪意あるJavaScriptを追加したと説明しています。
同社は、脆弱性を修正し、埋め込まれたコードを削除したうえで、影響を受けたユーザーアカウントを保護する措置を講じたとしています。
悪意あるコードの挙動
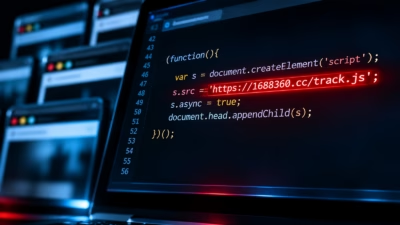
Report URIによると、攻撃者は顧客プロジェクトの「Project JavaScript」にコードを挿入しました。これはすべてのページで実行されるカスタムコード用のフィールドです。スニペットのそれ以外の部分には手を加えていません。改ざんされたファイルは、Optimizelyの信頼されたコンテンツ配信ネットワークから、同社の証明書付きで配信され続けていたと同社は説明しています。
埋め込まれたJavaScriptは、暗号資産のウォレットアドレスを攻撃者のものにすり替えていました。Report URIによれば、これらのウォレットには11月16日19:25 UTCの時点で約7,040ドルが入金され、翌日未明に空にされています。
このコードはカードスキマーとしても機能し、ウェブサイト自体のフォームに入力されたカード情報を窃取しました。ただし、ホスト型の決済iframeに入力されたカードは対象外でした。一部のCookieやページのスクリーンショットも盗み出していました。
iPhoneとiPadでは、このJavaScriptが2種類のiOSエクスプロイトキットを配信しました。Report URIはこれをCorunaとDarkSwordと特定しています。Report URIは、訪問者にiOS 18.7.3以降、またはiOS 26.3以降へのアップデートを推奨しました。
Optimizely攻撃の経緯
最初の埋め込みが確認されたのは11月16日04:21 UTCで、Report URIによれば、感染したファイルはすべて23:11 UTCまでにクリーンアップされました。
攻撃者の特定には至っていません。ただしReport URIは、ウォレットの一つが2026年3月から使われていたと指摘しています。また、同じ攻撃者が以前、他のサードパーティスクリプトを通じた一連の埋め込み攻撃にも関与していたとみています。
Closed Door SecurityのCEO、William Wright氏はメールでのコメントで次のように述べています。「サプライチェーン侵害は、現在のウェブが抱える構造的な弱点かもしれません。しかし、だからといって、組織が自らの攻撃対象領域を縮小する努力を怠ってよい理由にはなりません」
ソフトウェアサプライチェーン攻撃に関する関連記事:攻撃者が人気のWordPressプラグインを乗っ取り、バックドアを展開
Report URIは、確認できたのは時間内に見つけたスニペットのみであるため、実際に影響を受けた組織の数はさらに多い可能性が高いとしています。
翻訳元: https://www.infosecurity-magazine.com/news/optimizely-hack-malware-178-orgs/