デジタルエクスペリエンスプラットフォームのOptimizelyは、攻撃者が顧客プロジェクトに悪意あるコードを注入するために悪用していた脆弱性を修正しました。この攻撃により、多くの大手組織のWebサイトが、訪問者にマルウェアを配信する事態となっていました。
同社は11月17日早朝、ステータスページの更新およびX上の投稿でインシデントを認めました。Web Experimentationの一部の顧客が影響を受けたとしています。
Optimizelyはステータスページで次のように説明しています。「本日未明、Optimizelyはセキュリティインシデントを確認しました。権限のない第三者がExperimentationの脆弱性を悪用し、一部の顧客プロジェクトに悪意あるJavaScriptを追加していました。当社は脆弱性を修正し、影響を受けたプロジェクトから注入されたコードを削除しました」
同社は、影響を受けたユーザーアカウントを保護する措置を講じ、追加の防御策も導入したと述べています。ただし、影響を受けた顧客の数は明らかにしていません。
セキュリティ企業のReport URIは、この攻撃を調査しました。同社によると、1,611件のOptimizelyスクリプトを調べたところ、188件が感染しており、178組織に関連するものでした。一覧にはBBC、CNN、Zoom、GitLab、Salesforce、Equifax、HSBC、IKEAなどの名前が含まれています。
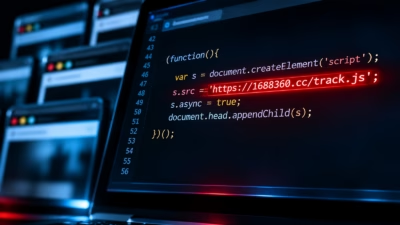
Report URIによると、悪意あるコードは、顧客が独自のJavaScriptを記述するための任意フィールドに仕込まれていました。このコードはすべてのページで実行されます。改ざんされたファイルはOptimizelyのコンテンツ配信ネットワーク(CDN)から配信されていたため、読み込んだWebサイト側は信頼できるものとして扱っていました。
Report URIのタイムラインでは、Optimizelyへの最初の注入は11月16日の04:21 UTCです。21:52 UTCの時点で、クリーンアップされていない感染スクリプトは1件のみとなっていました。
このマルウェアは、暗号資産ウォレットのアドレスを攻撃者のものにすり替えたり、決済カード情報を盗み取ったりすることが可能でした。Cookieやページのスクリーンショットも収集できました。Report URIによると、月曜日の夜までに、約7,000ドル相当の暗号資産が攻撃者に渡っていました。
Report URIによると、iPhoneとiPadのユーザーには、iOS向けエクスプロイトキットのCorunaとDarkSwordが配信されていました。Hudson Rockはエクスプロイトキットのインフラとの関連を確認しましたが、攻撃の成功は実証されていないと指摘しています。
Hudson Rockは次のように述べています。「裏付けられる結論は、エクスプロイトキットの配信インフラとの関連までです。現時点の証拠からは、ゼロデイの存在、デバイスへの攻撃の成功、後続の未確認の段階による特定のデバイスデータの収集は確認できません」
Oheyの研究者の調査結果を含むHudson Rockのレポートによると、配信経路はOptimizelyだけではありませんでした。Kissmetrics、StorifyMe、Minute-lyのスクリプトでも、同じiOS標的のインフラにつながる小さなローダーが配信されているのが確認されています。
これらの確認事例のうち最も早いものは11月13日です。各プロバイダーのスクリプトにどのようにコードが混入したのかは分かっていません。
Hudson Rockはまた、攻撃者のドメインをブロックするだけでは不十分な可能性があると警告しています。汚染されたOptimizelyスクリプトの一部には、ペイロードの完全版が埋め込まれており、リモートファイルの読み込みに失敗した場合に実行される恐れがあるためです。
Report URIのScott Helme氏は次のように述べています。「重要な教訓は、信頼されたJavaScriptが常に信頼できるとは限らないということです。自社のコードやインフラが侵害されていなくても、サードパーティーの依存関係を通じてWebサイトが侵害される可能性があります」
Optimizelyは2月に、ボイスフィッシング攻撃を通じて脅威アクターがシステムに侵入した別のインシデントを公表しています。
翻訳元: https://www.securityweek.com/optimizely-vulnerability-exploited-to-serve-malware-on-major-websites/