北朝鮮に関連するハッカーが、ドローン技術企業への攻撃を再開するとともに、ソフトウェアサプライチェーンへの攻撃にも活動を広げています。
これらの攻撃により、産業上のノウハウやソフトウェアの配布経路が侵害の危険にさらされています。
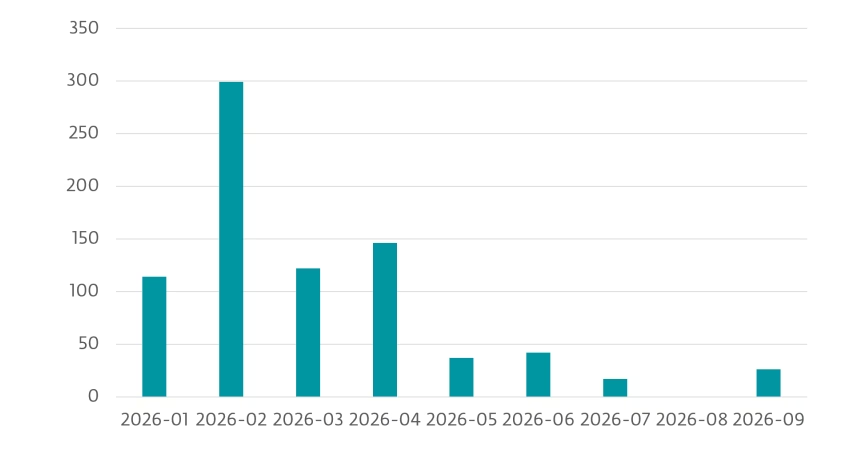
ESETが10月28日に公開した「APT活動レポート」は、2026年4月から9月に観測された活動をまとめたものです。
研究者らは、Lazarusがドローン分野への攻撃を再開したことと、DeceptiveDevelopmentがリポジトリの侵害へ軸足を移したことを確認しました。
両グループとも北朝鮮に関連していますが、調査結果が示しているのは別々の作戦です。両グループが単一の連携したキャンペーンを展開している、あるいは同一の目的を持っているとまでは言えません。
Lazarusは今回も、採用を装った接触手法を使い、ドローン分野の組織への初期侵入を図りました。ESETは、ウクライナで無人システムの重要性が高まっていることが、この標的選定の背景にあるとみています。
技術的知見や製造工程を入手できれば、平壌は国内でのドローン生産を強化しやすくなる可能性があります。ただし、個々の侵入で具体的にどのような情報を狙っていたのかは、依然として不明です。
今回の活動は、ESETが2025年10月に公開した調査に続くものです。この調査では、中央ヨーロッパと南東ヨーロッパの防衛企業3社に対する「Operation DreamJob」の攻撃を取り上げました。
標的のうち少なくとも2社は、重要なドローン部品や関連ソフトウェアなど、UAV技術に携わっていました。研究者らは、特定の設計情報が盗まれたことを確認したとは述べていません。ただ、独自情報や製造のノウハウが収集の優先対象だった可能性が高いと評価しています。
この調査では、MuPDF、TightVNC、開発者向けツールのプラグインなど、改変されたオープンソースアプリケーションに悪意あるローダー処理が仕込まれていたことが明らかになっています。
採用を装った罠では、求人の職務内容とトロイの木馬化したソフトウェアを組み合わせていました。正当に見える口実のもとで、被害者のワークステーション上でマルウェアを実行させる手口です。
ESETの研究者らによると、この活動では、採用を装ったソーシャルエンジニアリングと開発者の認証情報の窃取を組み合わせています。これにより、機密性の高いエンジニアリング環境とソースコードリポジトリへ、それぞれ別の侵入経路を確保しています。
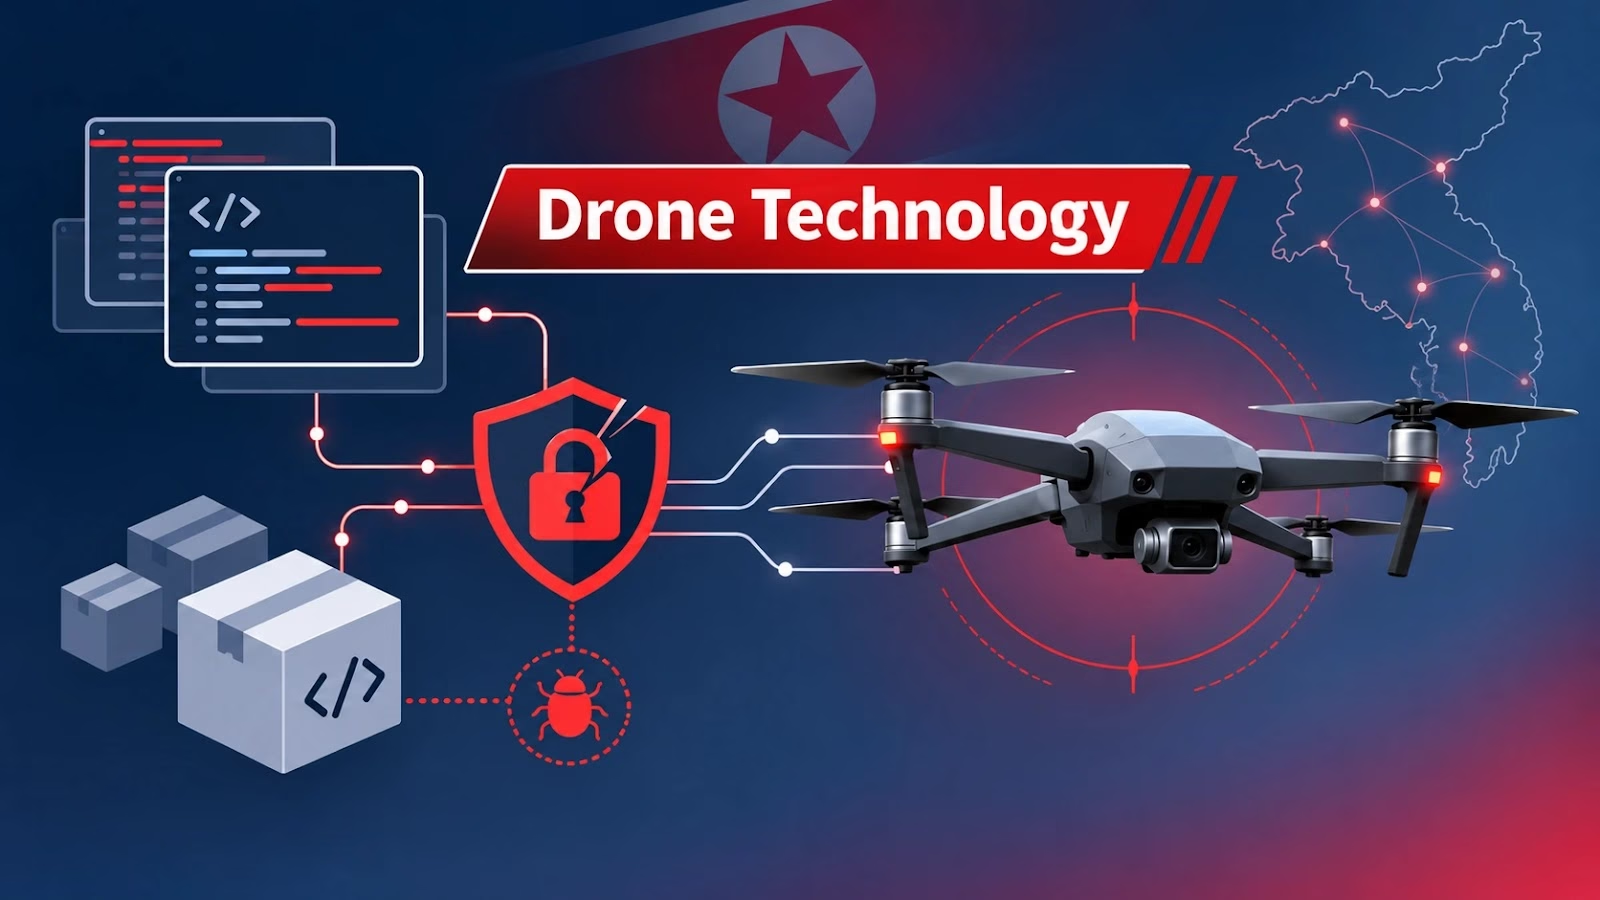
標的となったドローン技術
主要なペイロードである「ScoringMathTea」はリモート操作を可能にします。もう一つのコンポーネント「BinMergeLoader」は、Microsoft Graph APIのインフラを通じて追加のペイロードを取得していました。
2026年3月、4月、6月の新たな事例では、GamaredonがPteroPSDoorを使い、Turlaの偵察用VBScriptを展開しました。ESETはこのVBScriptを「Rezzuar」と名付けています。
ただしこれらは以前のキャンペーンの詳細です。今回再開された侵入のすべてについて、使用ツールが独立して確認されたわけではありません。
過去の攻撃チェーンは、公に開示されたソフトウェアの脆弱性を悪用しなくても、説得力のある採用の誘いがエンジニアリング環境の侵害につながり得ることを示しています。
StudySecurity
攻撃者は実行環境を用意し、標的がそれを実行すると決めた時点で侵入の足がかりができます。
ESETの最新レポートは、採用を装った標的化が再び現れたことを確認しています。ただし、2026年の個々の事例について、同等の技術的詳細までは公表していません。
これとは別に、DeceptiveDevelopmentは、個人の求職者を侵害する段階から、より広範なソフトウェアサプライチェーン攻撃へと活動を広げました。
ESETは、攻撃者が開発者の認証情報を収集し、そこで得たアクセス権を使って公開・非公開のリポジトリに悪意あるコードを注入していることを確認しました。
これにより、想定される被害の範囲が変わります。侵害された開発者アカウントが、同僚や顧客、下流のユーザーが信頼するソフトウェアを改ざんする手段になり得るためです。
DeceptiveDevelopmentに関する以前の調査では、偽の採用担当者が、マルウェアを隠したリポジトリを通じてコーディング課題を送りつける手口が確認されていました。
この作戦はWindows、Linux、macOSの開発者を標的とし、BeaverTailとInvisibleFerretを使って情報を盗み、リモートアクセスを確立していました。
これまでに確認されていた目的には、ブラウザーの認証情報、パスワードマネージャーの情報、暗号資産の窃取があります。新たなリポジトリへの侵入は、盗んだアクセス権がその後のソフトウェア侵害に利用され得ることを示しています。
両者に共通する手口は、職業上の信頼の悪用です。Lazarusは採用のやり取りを悪用して機密技術に近づき、DeceptiveDevelopmentは開発者のアクセス権をリポジトリの改ざんに転用しています。
とはいえ、戦略的な意味合いは異なります。ドローン分野のスパイ活動は軍の近代化に資する可能性がある一方、DeceptiveDevelopmentには従来から金銭的な動機があります。
ESETはまた、ロシアとの連携を過大に見積もることにも注意を促しています。ウクライナのドローンエコシステムへの関心が重なっているからといって、北朝鮮のサイバー作戦がロシアの優先事項に沿って指揮されていることにはなりません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/drone-technology-targeted/